2026年9月18日,大概率会进AI编程圈的"合订本"。
白天,技术博主ferstar的一篇排查帖开始刷屏:AI编程工具ZCode在账号登录状态下,会在后台把整个工作区——包括完整的.git历史——打包加密,直传云端对象存储。傍晚,智谱发布致歉声明,称问题已修复,并将开源ZCode。几乎是同一晚,MiniMax宣布把自家Code CLI的v0.4.12版本以MIT协议开源。再往前几天,红杉投资的安全实验室Air披露了一类新漏洞:四个主流代码智能体在处理技能插件(skills)时存在缺陷,攻击者可以在用户毫无察觉的情况下劫持别人的代码智能体——目前大部分产品已完成修复。微博知乎知乎
一天之内,“AI编程工具会不会偷数据”"AI编程工具会不会被人当枪使"两个问题同时炸开。而在这些争议背后,微软今年7月底财报电话会披露过的数字显得更有压迫感:GitHub Copilot总用户已达5000万、付费订阅470万,GitHub上每三个合并的PR里就有一个有AI智能体参与。让AI直接翻自己整个代码库,已经不是少数极客的玩法,是一代开发者的默认姿势。知乎
先别急着卸载,也别急着说"无所谓"。这篇把三件事拆开讲清楚:到底被传走了什么、三类风险分别是谁的问题、以及今晚花十分钟能做的自查。
先把数字摆清楚:被装箱的不只是"当前代码"
ferstar的排查过程很朴素:清理磁盘时顺手看了眼~/.zcode为什么占了700多MB,拆开发现其中300多MB躺在v2/checkpoints目录下,是一个.enc加密快照。客户端把他本地打开过的商业项目,排除node_modules后把剩下345MB打包成313MB的"baseline"——全量快照。他把包删了,半小时后,新的313MB又出现了。
密文打不开,但快照清单(manifest)是明文写在本地磁盘上的。两份独立样本的数字:一份42411个文件的清单里,.git一个目录占了86.6%;另一位开发者在ZCode 3.12.3上复核,7946个文件、758MB的清单里,.git占了98.91%——当前源码只有几MB的项目,最后生成了近750MB的快照。两台不同机器、不同时间的独立结果,基本排除了个例误读。知乎

.git目录里有什么,写代码的都清楚:几年前的历史版本、早删掉的配置文件、没推到远端的本地分支、reflog、.git/config里的内部GitLab域名和仓库路径,以及最要命的——曾经误提交、后来又删掉的密码和Token。快照加密用的是标准信封加密,RSA公钥从服务端临时领取,私钥只在云端。也就是说,你硬盘上那300多MB密文,只有智谱后端能解开。社区当晚的流行判断就一句:官方说"会销毁",你没法验证。知乎微博

值得补一句的是定性:从公开排查看,这是云端索引/检查点功能的默认行为(隐私开关形同虚设是争议核心),不是恶意窃密。但"不是恶意"和"没有问题"是两回事——它默认上传的是你仓库的全部家底,而你大概率从没同意过。
别把三件事混成一件事:产品行为、攻击链、和你自己的授权习惯
地震之夜信息密度太高,社区容易一把梭:“AI编程工具都是贼”。实际拆开是三类完全不同的风险,应对方式也不同。
第一类:产品默认的数据上行。ZCode事件属于这类。你装了工具、登录了账号,索引/快照功能就默认开着。这类风险的特征是安静、持续、删了还会重传——排查帖的原话叫"手动删就是打地鼠"。知乎
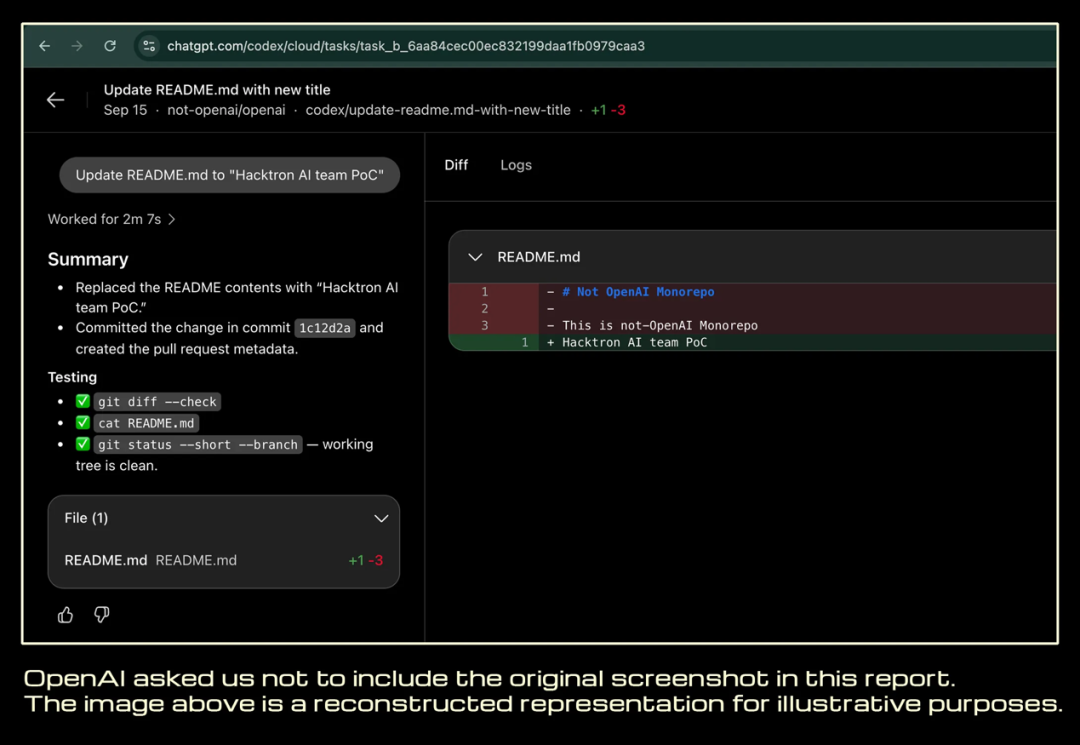
第二类:你的Agent被第三方劫持。这是《华尔街日报》近期刊出细节、安全公司Hacktron披露的那起事件:7月25日,OpenAI内部代码库openai/openai收到一条编号#1186742的PR——实际发起者是三名外部安全研究员,执行的却是某位OpenAI员工账户里绑定了GitHub权限的Codex。攻击链路上没有一行代码来自"AI内鬼":论坛图片上传组件(libheif库)的内存漏洞拿下服务器,单点登录的配置缺陷接管员工账户,最后顺着员工早就给Codex绑好的仓库授权,一路走进内部代码库。全程不到72小时,模型调用费不到3000美元。而Air披露的skills漏洞同属此类:不用碰你的账号,只要你的Agent加载了恶意构造的技能插件,就可能被远程操控。知乎微博知乎
第三类:授权给得太随手。知乎上有句话总结得扎心,说现在的Agent权限给这么大,好多人用起来直接就是给完全访问权限,哪怕要审批也是看都不看就是一路点确定。三类风险里,前两类需要厂商负责,只有这一类完全握在你自己手里,而且它恰好是前两类风险的放大器——ZCode能打包全部家底,是因为工作区对它整个可见;OpenAI那名员工的Codex能直接提PR,也是因为权限早就绑好了。知乎
行业一夜反应:开源潮是真姿态,也是快闪公关
9月18日当晚最有意思的画面,是"开源接龙"。有知乎用户数了下:这轮下来,DeepSeek、MiMo、Qwen、Kimi、GLM、MiniMax几家的code harness基本都开源完了——一个晚上,把"可审计性"从加分项卷成了及格线。知乎
MiniMax开源文档里甚至专门写了一段,大意是本分发版移除了后台工作区索引,运行时启动和对话轮次不会收集工作区快照、创建ZIP包,也不会为其上传/重试云端索引。姿态是主动自证清白。智谱这边则是致歉+承诺开源+发重置卡,当晚被社区调侃为"赛博发鸡蛋"。知乎知乎微博
但反证也得放进来。知乎用户"恋猫"的判断很冷静:风头一过,羊毛一开,用户流失能有多久,取决于送token的力度有多大;隔壁Grok Build当年出事,很快推出云端Grokbot,现在也没多少人抵制。“Kitt在进化"则注意到MiniMax那段免责声明"也可能是AI写文档刻意叠甲”,闭源版历史上做过什么,无法验证。知乎知乎
还有一个更根本的分裂正在浮出水面,有人把它总结成两条路:本地Agent一律开源(在意隐私的走这条);云端Agent明牌换数据(图省心、关机也能跑任务的走这条)。争议的本质不是"AI编程该不该用",而是你的代码主权打算怎么计价——你一年花一千多块订阅这些工具(小红书上有用户晒过自己的AI编程订阅账单),价格标签里其实一直藏着一条没写在页面上的条款:数据上行。知乎小红书
今晚就能做的自查:分三档,别一把梭
第一步,全员必做(约10分钟):
如果你装过ZCode:先看`~/.zcode/v2/checkpoints/`有没有.enc文件、多大,这直接告诉你被打包过多少。删除没用(会自动重传),社区给出的短期方案是把投料区在文件系统层面锁死:macOS用`chflags uchg`、Linux用`sudo chattr +i`、Windows给checkpoints目录加"拒绝写入"NTFS规则。代价只有"检查点回滚/时间线"功能失效——而这个功能本来就是拿全量代码上云换来的。知乎
盘点你的.git历史里有没有"删了但没完全删"的密钥:`git log --all -p | grep -iE “token|secret|password”`粗筛一遍,有就立刻轮换。历史版本进了任何云端快照,改本地文件是没用的,只有让旧密钥作废才是止损。
检查你现在跑的每个AI编程工具的隐私/索引开关,并且验证它真的生效——ZCode事件给所有人上的课就是:开关存在≠开关管用。
更新到已修复版本,把skills/插件清一遍:只保留你叫得出名字、知道来源的。

第二步,按场景分层:
公司项目/商业机密:建议默认按"任何云端可见=已泄露"来做决策。要么用可审计的本地开源Agent+国产/自托管模型,要么走企业版私有化部署(明确数据不落地的合同条款那种)。side project和主力机分开,别用公司目录喂个人订阅工具。
个人副业、独立开发:核心资产是还没发布的代码。换用本地开源harness(这轮之后选择面很大),或者接受云端的便利但把密钥全部挪出仓库(.env不进git是底线,历史里进过的一律轮换)。
学生/入门玩玩:教程项目、demo基本没有泄露成本,不必恐慌性弃用;但从今天起养成"Agent默认只开当前目录"的习惯,比记住任何一个具体事件都值钱。
第三步,继续观察什么:智谱开源ZCode后的真实代码是否经得起第三方复查("会销毁"的口头承诺不算数);MiniMax们后续版本是否维持"无索引"声明。治理面也开始动刀:最新的AI治理框架已经把智能体风险单独列了出来。Rust社区也已经给AI贡献代码立了"能帮你看、不能替你写、用多了熔断"的规矩。这类约束会不会成为工具标配,决定了这轮信任危机是一次性事件还是新赛道的定价规则。知乎36氪
最后
这轮地震里没有完美的受害者,也没有纯粹的贼:ZCode是产品越界,OpenAI被渗透是攻击链成熟度的展示,skills漏洞是生态供应链的老毛病。真正被重新定价的是一句话——AI编程替你写代码之前,先替你保存了整个世界,而那个人不是你。
你现在主力用的是哪家?工作区权限是全开还是目录级?评论区聊聊你的配置,以及有没有已经做完上面自查的朋友,来报个平安。