这个夏天到十月,做种的人几乎都补过同一门课:被运营商限速、IPv6被收回、NAT打洞失灵之后,翻教程进光猫后台、关IPv6防火墙、给下载客户端加入站放行规则,就为了让分享率曲线重新抬头。十月这阵子,这事还没消停:有联通用户在知乎发帖,说自己原本靠公网IPv6配合NAT4打洞成功率非常高,可近期突然间不能打洞了,IPv6也无法直连。 "现在的IPv6是不是已经亡了"的提问下面,又吵了一轮。知乎
可达性是修好了。但有一条账,几乎没人顺手算过:我们为了"能被连上",到底把自己开成了什么样子。
一、钓鱼的人不用扫描你,是BT协议把你的地址挨个通知
很多人对IPv6有一句口头禅:"地址空间那么大,谁扫得到我?"这句话对了一半——随机扫IPv6确实近乎不可能。但做PT的不在"被随机扫"的保护伞下,因为你的地址根本不需要别人来找。
七月有个知乎用户写过一篇带演示的帖子,逻辑很冷:你挂任何一个种子,和你建立连接的每一个peer都会拿到你的IP和端口。他按这个思路随手验证了一个用户——在种子的peer列表里拿到IPv6地址,一测5001端口开着(群晖DSM的默认管理端口),进去就是NAS登录页;对方还挂了域名证书,域名都一起暴露了。他管这叫"定向钓鱼":只要做一个种子,然后盯着连接这个种子的地址挨个敲门,而玩BT/PT的人绝大多数拿NAS当做种机,“都不用盯着其他端口,就盯着NAS攻击就完事了”。他在帖子里还有个未经核实的估计:玩BT的"可以说90%都有NAS"。 数字别当真,但方向值得当回事:下载盘、家庭照片、密码库,常常就在这同一台机器上。知乎
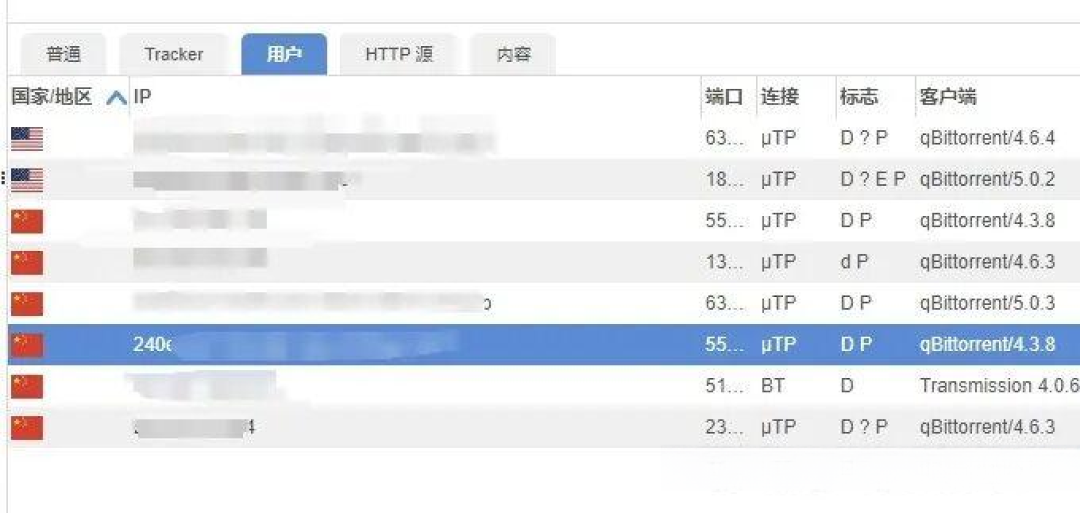
更别扭的是,这套"报地址"的行为和我们图方便的每一步是叠加的:DDNS、固定域名、常开的管理端口,原本是给自己远程看片用的,结果对 swarm 里的每一台设备都同时有效。动态前缀确实是IPv6自带的一层掩护:有玩家总结过,它的安全性措施之一就是快速更换前缀,家宽之类的场合三天就换,防止被扫描攻击。 可一旦你绑了DDNS、开着管理页,这层掩护基本等于掀掉了。知乎
而八月以来运营商的动静是:判定某条家宽存在异常高上行或疑似PCDN之后,除了限速,也可能停止下发IPv6、限制入站。 便利和暴露,是同一件事的两个名字。知乎
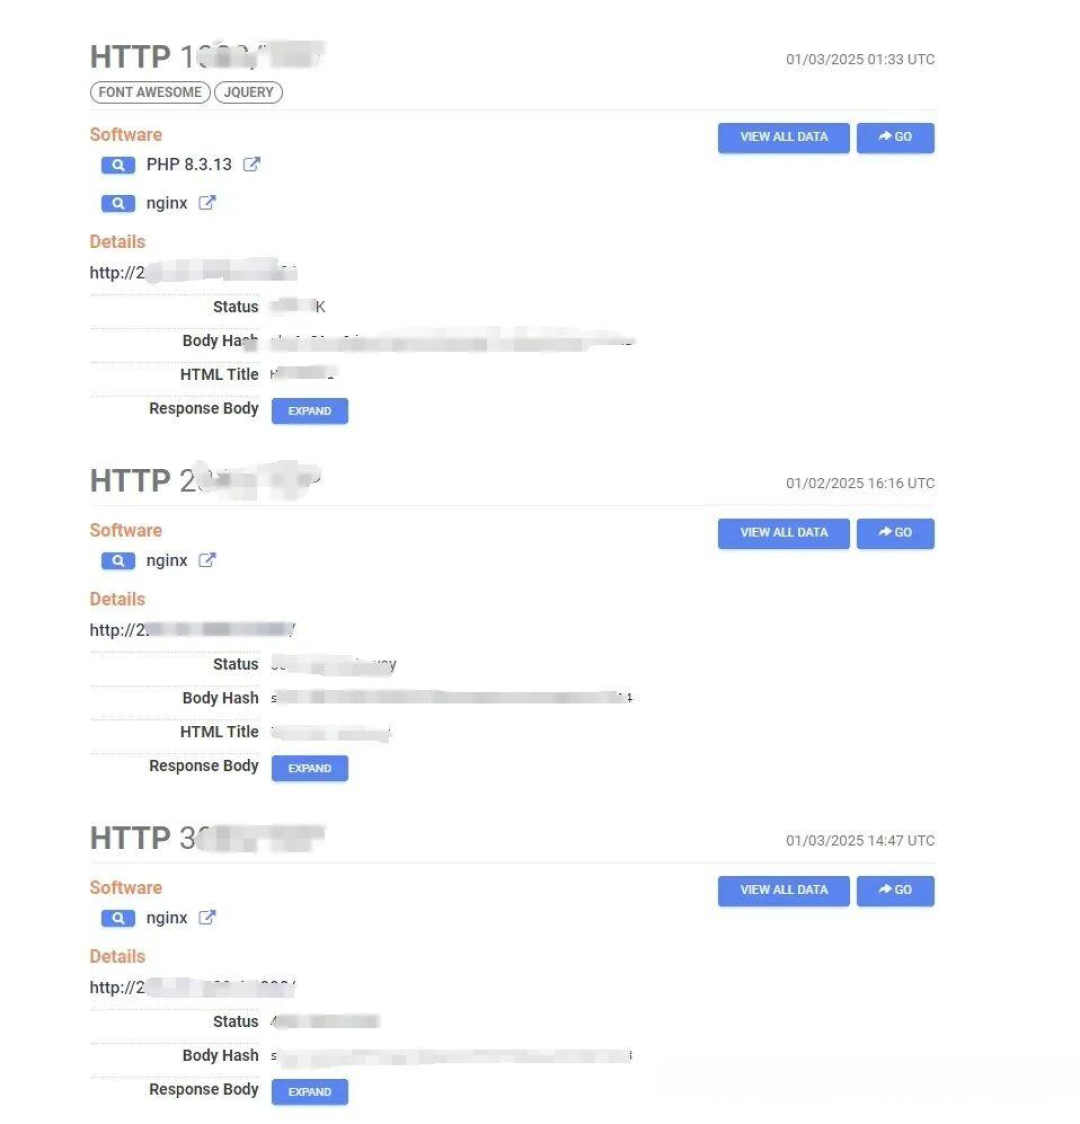
二、不是假设题:今年年初已经做过一次规模卷
如果你记得今年一月末到二月的那波帖子,上面这些就不是推演。
飞牛fnOS被曝出未授权访问漏洞,社区整理的时间线是:最早的入侵记录约在1月19日,21至22日集中爆发;有测绘统计称全球约30万台fnOS设备把管理端口暴露在了公网。 但注意,这是社区测绘口径,不是官方确认。被入侵设备的表现相当职业:远程下载木马、建隐藏服务、删日志、关掉备份服务,还出现"无进程PID的监听端口"——多位分析者的判断是被拉进僵尸网络,个别样本里还带着内核模块级的隐藏手法。官方建议的安全版本是1.1.15。小红书
等后续1.1.18推送上来的那个大清早,有普通玩家的自救笔记开篇就是同一句喊话:千万别裸奔!千万别裸奔!千万别裸奔! 那波之后,“抓包分析”“三条命令查中招”"被攻击后的自救"这类笔记在小红书密集冒出来,点赞最高的几条都在三位数量级。小红书
但也得把反证摆出来,不然就是吓唬人。十月知乎一个被反复引用的回答把NAS出事的真实成因按概率排了个序:第一,默认账号加弱密码,这是头号原因(admin配123456这种,扫描器就吃这口饭);第二,为了外面方便把管理端口直接怼上公网;第三,固件和套件装完两年不打补丁。 换句话说,绝大多数门不是被撬开的,是我们自己虚掩着的。同一个人还补了一句:哪怕你"只是"用了厂商内网穿透,数据也要先过别人的中转服务器,那条链路你控制不了,最后守门的还是一句账号密码。知乎
社区里另一个流行错觉是"我上了反向代理,只暴露443,端口也改成高位了,安全"。二月就有帖子直接灵魂拷问:反向代理真的能防住黑客入侵吗?它给的结论相当不留情面:普通的七层反向代理不会检查请求内容是否包含攻击代码,它只是忠实地转发流量。 厂商系的加固教程也写得老实:改端口"只能减少被常见端口扫描碰到的机会,不等于真正的安全防护"。 反代能收敛表面,但管理入口公网可达之后,剩下的仍是那老三样:锁够不够硬、补丁跟不跟得上。小红书知乎
三、像测可达性一样,花五分钟测一次"裸奔度"
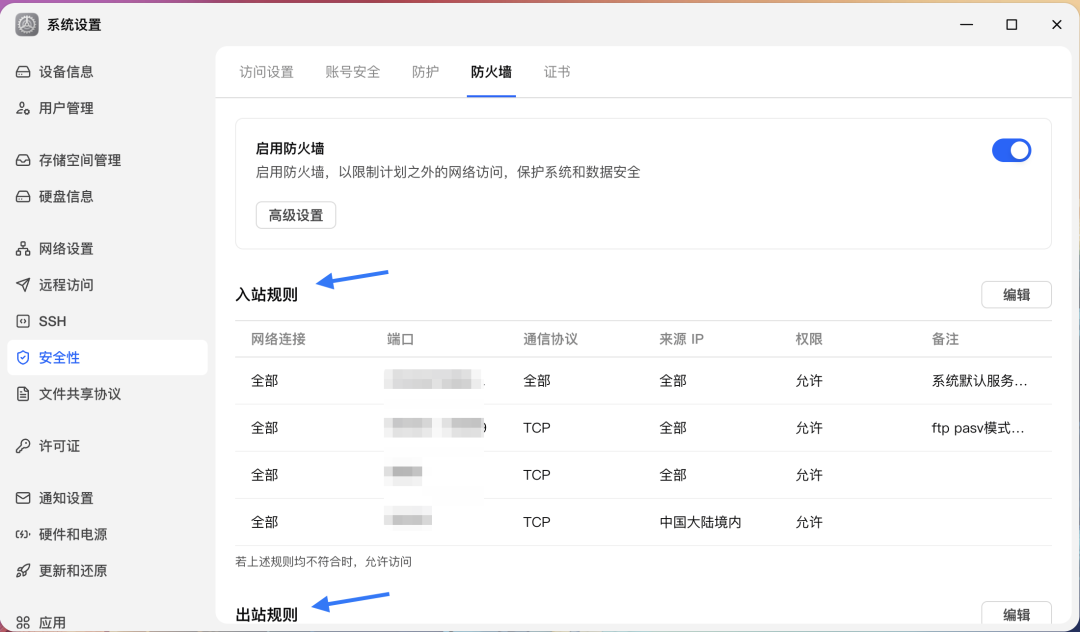
既然人人都会测IPv6可达性,那顺手把另一头也测了。方法就是十月份那个高赞回答给的:关掉家里WiFi,用手机流量,在浏览器里输入你家宽带的公网IP(或IPv6地址)加NAS的管理端口——登录页能弹出来,就说明这台NAS正在公网裸奔。 这时密码多强都先别得意,第一步是把它关掉。知乎
登进去看三处:最近登录记录里有没有陌生IP和半夜的时间戳;用户列表里有没有不是你建的账号;管理员有没有开双重验证。再对一眼固件和主力套件有没有待装的安全更新,以及共享目录里"所有人可读"这种自己埋的门——作者原话是,误设的开放共享"比被人黑更常见"。
被碰过的四个迹象也值得抄在手机备忘录里:风扇常转、CPU长期满载(在替你挖矿或当中转);登录记录里陌生地址;共享目录多出没放过的文件;路由器上持续的大额上传。fnOS木马删日志、关备份的前科提醒我们:发现得越早,越来得及;发现得晚,先没的是备份不是数据。
真要中招,处置顺序别乱:先拔网线、别急着断电(关机丢正在写的日志),改密开二次验证、清陌生账号和计划任务、打补丁;被翻过底朝天的机器,最稳是恢复出厂重装,再从一份干净备份里导数据。
四、PT人专属的三条止损:可达性和裸奔,可以拆开
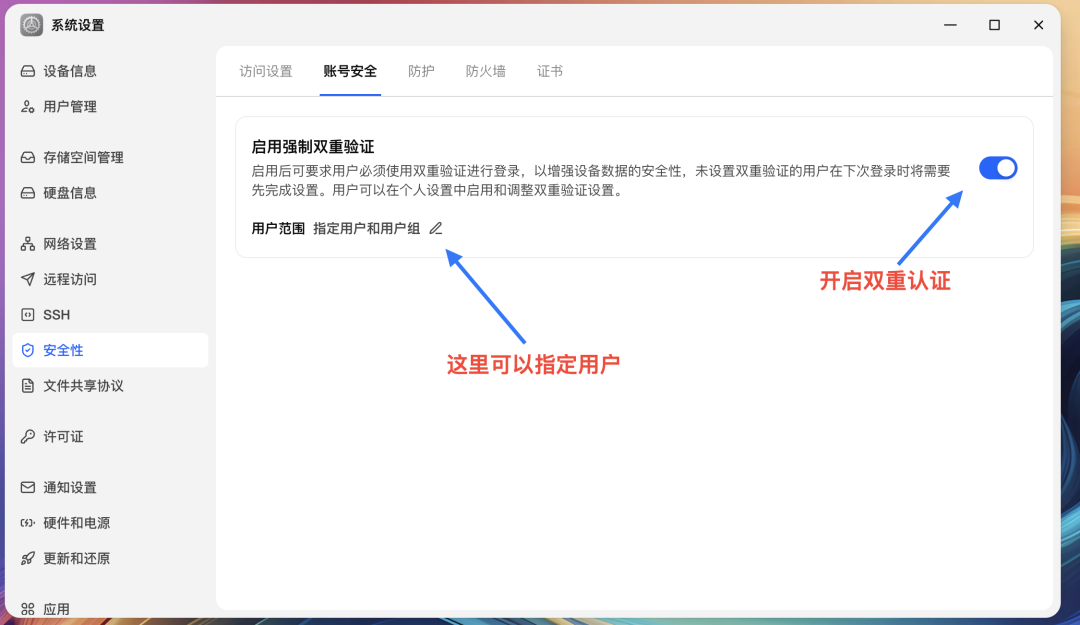
第一条:给BT协议的门留着,把管理的门收回来。 做种要放行的是下载客户端的数据端口,可达性教程让你开的也就该是这一个;把5001/5667这种管理入口从公网拿掉,换回局域网,远程管理走WireGuard、Tailscale这类组网先进内网。九月末社区那场"穿透党vs组网党"的骂战,两边其实吵出了同一个结论:只想远程看文件,走组网优先;必须对外提供服务,才谈反代加白名单加强鉴权。小红书
第二条:仓库和机房分开,备份要有一把不插电的。 做种盘放公开流通的媒体库,家庭照片、文档、密码库单独放,重要数据至少再留一份离线副本——移动硬盘拔掉放抽屉里那种。"NAS不是备份"这句车轱辁话每年都有人说,但只有见过木马先关备份服务的仓鼠才懂它的分量:勒索剧本的第一幕,就是让你的仓库升值变成赎金谈判。顺带一条PT老规矩的延伸:种子文件自带你的passkey,“求带”"晒数据"截全图发群的,先想想账号身份比硬盘值钱。
第三条:没补丁通道的机器,不配上锁。 黑群晖开心版这类系统拿不到及时的安全更新补丁,长期不更新的套件同理——公网可达一天,赌的就是别人还没扫到。这个冬天双11又有一波新NAS入网(十月中的选购指南还在更新、小红书上"怕NAS被攻击的7步设置"这种笔记刚被收藏),新人第一周就把强密码、二次验证、异常登录封禁开齐,比补种重要。知乎
接下来盯三个信号
运营商IPv6政策的下一轮松紧:每次"入站又通了",都会混进来一批忘关管理门的新设备;
各NAS厂商管理页是否出现第二个fnOS级漏洞——安全版本公告放收藏夹里,升级窗口别拖;
社区里"被登录异常提醒烦""怎么禁止国外IP访问"这类求助帖的密度:十月初就有玩家为半夜的异常登录提醒发帖问招,最近这类帖子明显多了起来,那是扫描器们的开工率。
对一只PT仓鼠来说,最值钱的从来不是那块6800的16T,是几年的保种记录、全家照片和一个说没就没就再也要不回的号。种子可以再挂,补丁不能等——今晚花五分钟,用手机流量打开自家公网IP试试,打不开管理页,才算及格。