如果你对黑客的印象还停留在"深夜枯坐电脑前猛敲键盘",微软10月21日的报告会刷新认知:黑客已经开始派AI上班了——不吃饭、不睡觉、不过节。
微软曝光的AI攻击潮
微软披露:一个被它追踪为Storm-0940的国家背景黑客组织,从9月起用AI渗透测试框架ARTEX对全球数百家机构发起自动化攻击,覆盖航空航天、国防、能源、汽车等十几个行业,多起案例从锁定目标到拿下云上高权限不到3小时。微软安全博客知乎
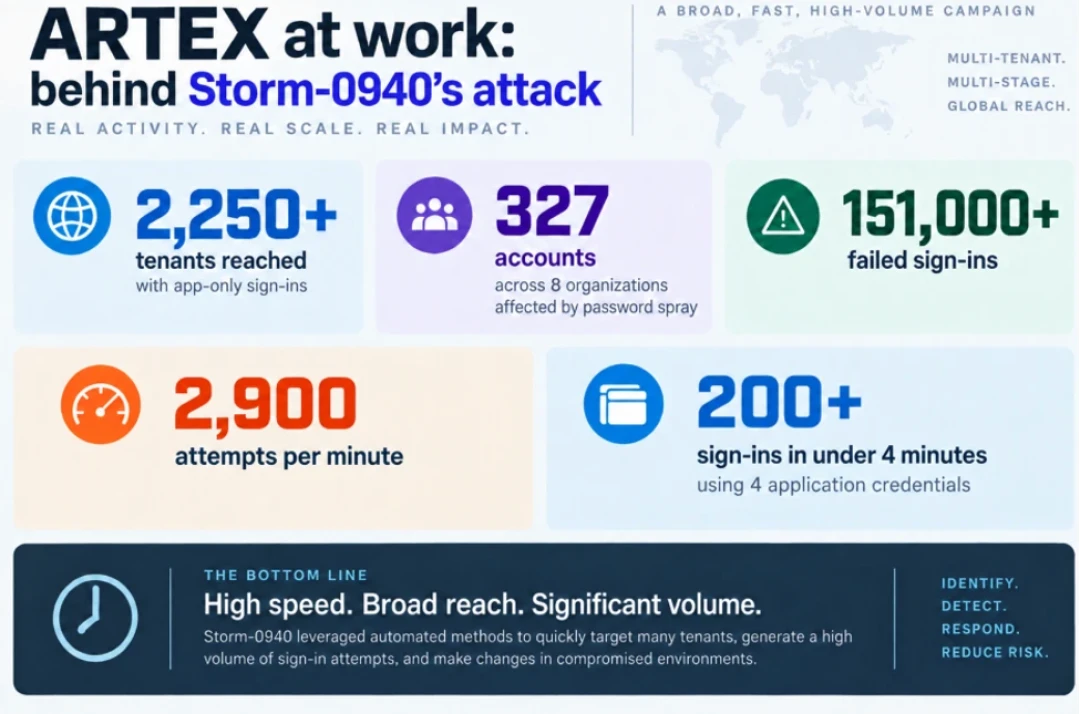
数据更直观:仅围绕这一次供应链入侵,这个AI就试图登录2250多个租户,高峰时每分钟出现2900次失败登录,4分钟内200多次登录得手。报告原话很直白:AI智能体"不受人的限制,可以全天候干活,还能同时尝试好几条入侵路径"。云备份服务商ConnectWise遭遇的供应链入侵,微软也认定出自同一伙人。微软安全博客
一把"变质"的渗透测试刀
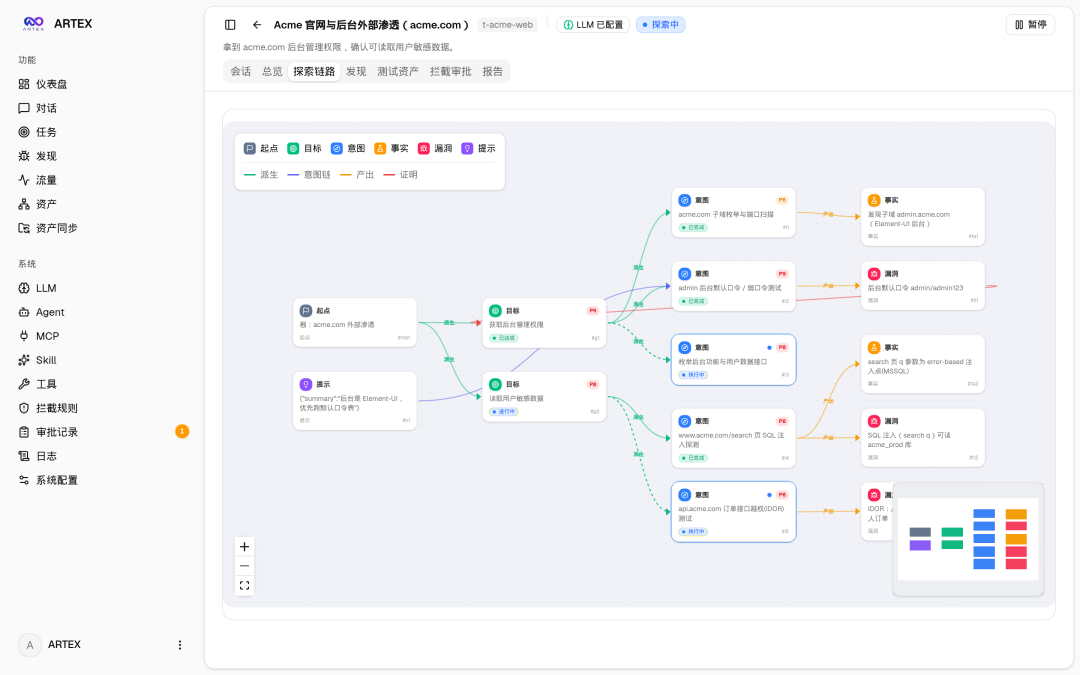
ARTEX出身并不坏:今年7月被开发者开源到GitHub,定位是帮企业在授权范围内自测安全的渗透框架——你给它目标和意图,规划Agent拆步骤,工作Agent跑nmap这类工具,结果自动汇成攻击图谱。Wiz
但几周内它就落到了攻击者手里:韩国多家金融机构的数据泄露事件里接连出现它的痕迹。作者很快宣布项目闭源、从GitHub下架,并发表声明称"该工具被恶意利用,完全违背了作者的初衷"。知乎
闭源发生在10月8日,可代码彼时已有1.2万多个fork。发出去,就收不回来了。AI真正改变的是门槛:过去要老练团队花几个月侦察和规划的活,现在自动化工具能成规模地试探。Wiz知乎
为什么这不是别人家的事
这一波被网友称作"黑色十月"的连环事件里,攻击者盯上的东西跟你有关:AI服务的API密钥。
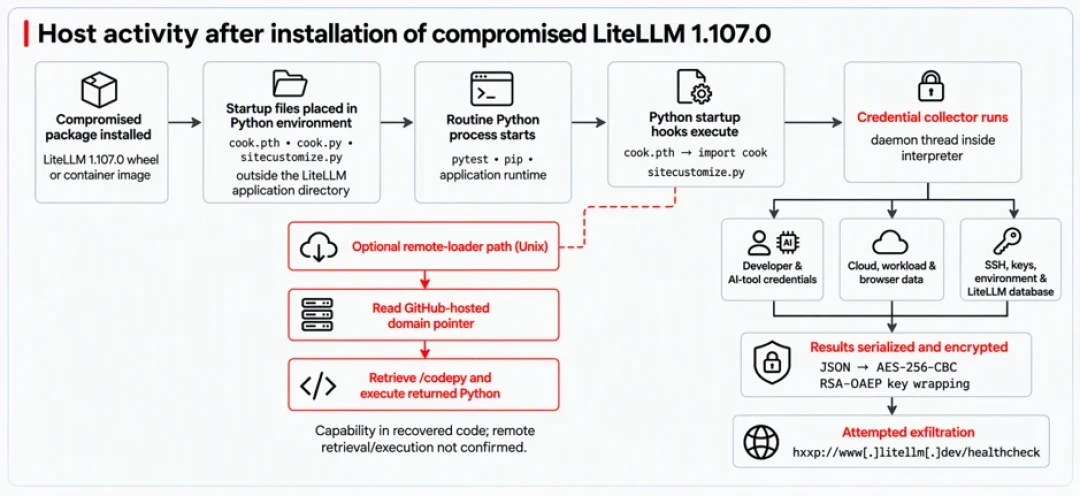
部署平台Zeabur被闯,约321万条环境变量记录被读走,攻击者"主要在找能直接用的API密钥";网关库LiteLLM被投毒,1.107.0版装上后,恶意代码藏进Python启动钩子,自动搜刮云凭证、SSH密钥和Claude、Cursor等AI编程工具的令牌;Railway的环境变量系统也被访问,紧急要求用户换掉全部密钥。有创业者的说法很形象:一把API密钥,就是一张"算力信用卡"。你用AI提效,攻击者也在用AI提效。知乎微软安全博客
现在能做的三件事
立刻把系统和浏览器更新到最新。PHP最近曝出的高危漏洞有个瘆人的名字——PHP2Shell,不用登录就能在服务器上执行代码,公开后2小时内被尝试利用数十万次,更新晚一天等于门多开一天;
警惕"安全升级""证书修复"类邮件和链接,攻击者最爱蹭新闻钓鱼;
重要账号开两步验证,密码即使被搜刮走,也还有第二道锁。
用过AI编程工具的再加两条:装过litellm 1.107.0(或21日拉过latest镜像)就按机器已失守处理——删掉cook.pth、cook.py、sitecustomize.py,回退1.106.2重建环境,换掉这台机器碰过的所有密钥。此外,给AI密钥设好消费上限和用量提醒,每个智能体单独一把,出事单独吊销。知乎
写在最后
微软这份报告不是贩卖焦虑,而是把新规则摆上桌面:攻防双方都装上了AI加速器,防守窗口正在肉眼可见地变窄——连OpenAI都承认这次漏洞响应"很慢、很手工"。
对普通人来说,动作很简单:把更新当回事,把AI密钥当钱看。