十月,对一些群晖用户来说是噩梦月:NAS 里的全家福、合同底稿、设计源文件突然全打不开,加密完成的文件扩展名统一改成".L0CK3D",每个被加密的目录里留下 read-me3.txt,引导受害者通过 Tor 站点联系。赎金约 0.085 个比特币,5 天内不付直接翻倍。知乎知乎
最扎心的是"备份":共享文件夹数据及本机备份全部被篡改。源头被 360 安全确认为 Cerber 家族变种 C3RB3R。一台 7×24 小时联网的设备被打穿,原件和副本就是一起完。知乎知乎
伤口还没愈合,群晖又在 11 月 11 日发布安全公告 Synology-SA-26:19,披露 DSM 系统中存在两项安全漏洞:其中一项是验证 API 里的 SQL 注入,CVSS 评分高达 9.8 分,攻击者无需账号密码,就有可能远程读取或写入 NAS 中的文件。另一项藏在 DSM 附带的 rsync 同步组件里,是 CVSS 8.6 的身份验证绕过——平时只当下载机、不碰管理界面的人,也别觉得与己无关。知乎
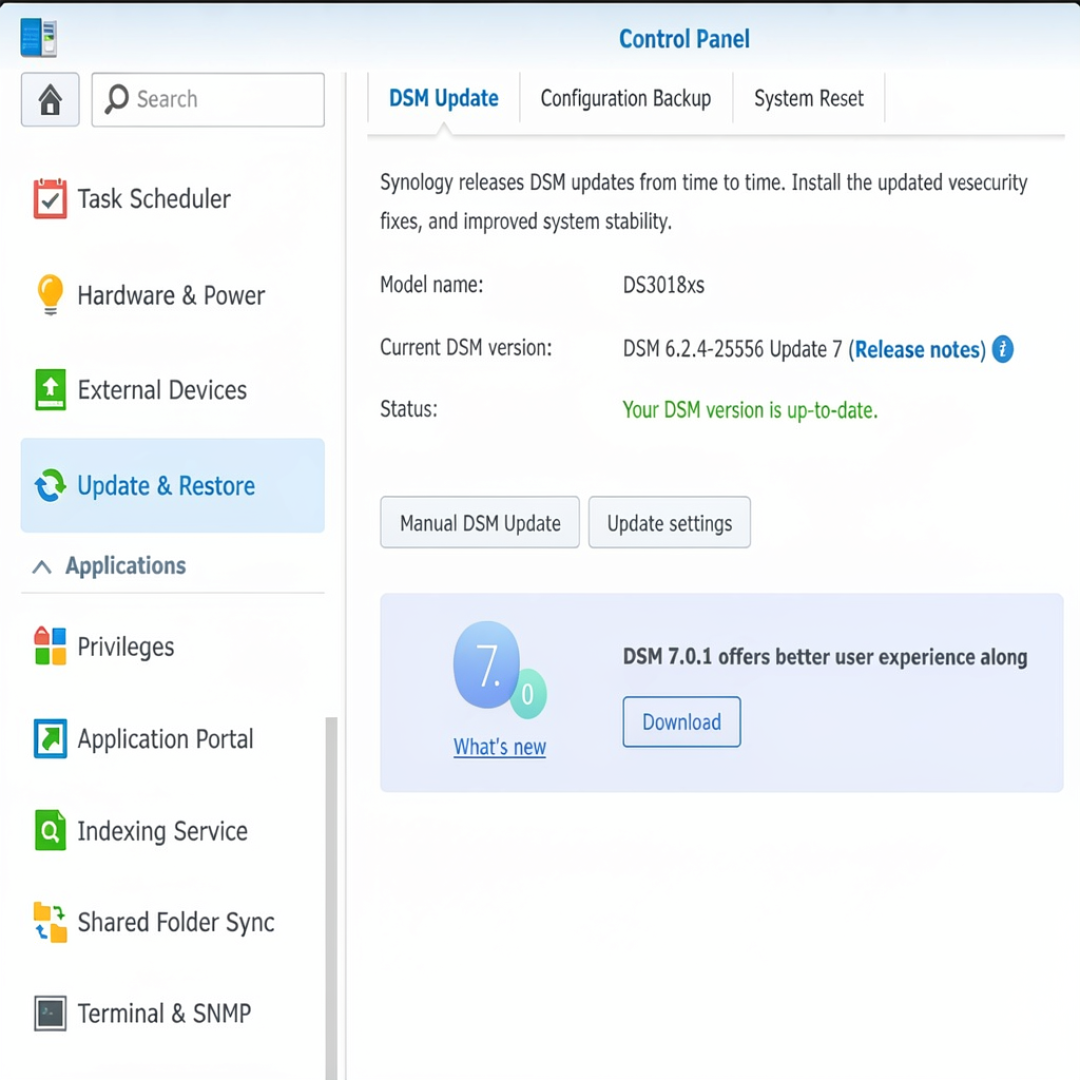
先把容易搞混的两点掰清楚。第一,新漏洞和 10 月那波勒索不是一回事。 官方公告只披露了漏洞及潜在影响,并没有表示这两个新漏洞已经被用于实际勒索攻击。C3RB3R 的入口是 9 月披露的另外两个高危漏洞,典型的"补丁有、设备没装"。但没被利用≠不会被利用,尤其你的 NAS 还开着公网的。知乎小红书知乎
第二,"我没把登录页暴露到公网就安全"是误区。 从官方描述看,这两个漏洞都具有远程攻击风险,不需要用户主动点击链接,也不需要事先获得 NAS 账号权限,它捅穿的正是"验证身份"这层机制本身。知乎
对照做三件事:
对版本:群晖已发布对应修复版本,去官网下载中心按型号和分支检查 DSM 版本并升级,9 月那轮修复对应 DSM 7.4-90075、7.3.2-86009-4、7.2.2-72806-9、7.2.1-69057-12 及更高版本。没弹更新通知≠已安全,手动查一遍。知乎
收端口:先检查网络访问设置,尽量减少设备暴露在公网中的机会。5000/5001 别直接映射,远程访问走 VPN 或官方中转加可信 IP 白名单,停用默认管理员,强口令 + 两步验证 + 自动封锁一并打开。知乎
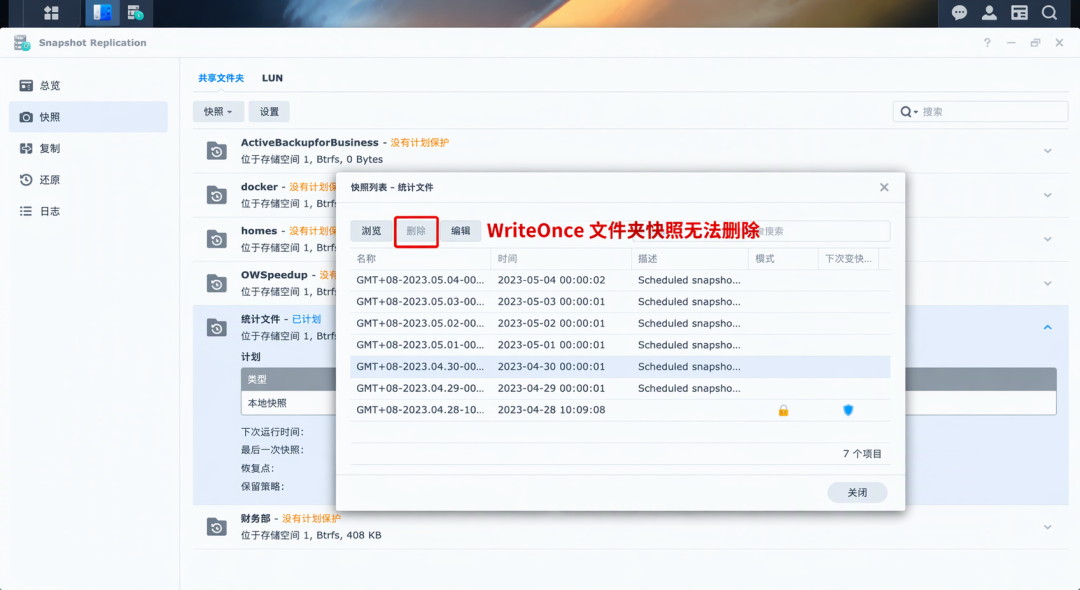
隔离备份:在线副本不算备份,至少留一份断网冷备份盘,勒索面前只有离线副本可靠。防篡改快照要开,更要定期验证它是否正常生成——很多单位以为开了,实际早就失败。小红书
万一已经中招:立刻断网隔离但别关机,保护现场并第一时间向属地公安报案,别轻信网上的解密工具,更不要付赎金。国家计算机病毒应急处理中心早就说透了——没有解密密钥,被加密的数据暂时没有可靠的恢复方法。知乎
NAS 解决的是"数据放哪儿",没解决"怎么不被一起锁死"。备份的价值不在容量,而在隔离。 今晚就去打开你的备份计划看一眼,别等出事了才知道它早就停了。