风波之后,最焦虑的不是家庭用户
8月这轮安全风波(社区大量报告DNS被改、热补丁推送导致PPPoE重拨后断网,爱快官方随后承认遭持续攻击并紧急发布4.0.307修复版)把评论区吵翻天。知乎 但把各家讨论翻一遍会发现一个分层:家庭用户纠结的是“升级还是重装、要不要换OpenWrt”;真正为断网付出真金白银成本的,是另一群人——多店铺电商、直播间、游戏工作室,他们拿爱快免费版当生产环境边界路由。
知乎那条79人赞的长回答里有个很具体的场景:网工给多家企业部署了爱快做边界路由,出事时设备把网断了,你连远程控制都上不去,只能一个个机房跑。知乎 B站处置方案的评论区里,有用户留言“免费3升4之后多拨全失效,大部分业务都受影响”。哔哩哔哩 小红书8月底还有网工晒了给电商客户做“9线分流改造”的实单。这个切片的人群不大,但单点故障一次损失几千上万的不在话下——也正因如此,他们是最容易被“分流插件”广告精准命中的群体。
先把第一笔账算清楚:装插件之前,很多人口中的“分流”其实混着三件事。
第一笔账:你要的到底是分流、叠加,还是隔离
带宽叠加是多条宽带合并速率,爱快官方免费版自带多线负载,这是拿爱快的人最早的需求,不需要任何插件。分流是决定“哪台设备走哪条线”——工作室要的“单机单IP”、店铺要的“这个账号固定走这条宽带”,核心是绑定规则和线路纯净度。隔离是内网互访切断、DNS互不串味,防止一个店铺的设备“污染”另一个账号的网络环境。
爱快免费版的能力断层在第二、第三件事上:协议分流种类有限,原生WireGuard长期缺席,内网隔离手段粗糙。插件市场补的就是这个洞。目前声量最大的两款是同一个作者手里的SK5分流和飞鱼分流,6月15日刚做过一轮价格与功能重整。知乎 8月23日,飞鱼V7.2又发布了一轮更新,按厂商自己的发布口径,重点包括内网隔离、WireGuard、多WAN与DNS的全面升级,其中一行值得玩味:“爱快相关安全问题修复”。哔哩哔哩
需要挑明的是:这些功能清单和“支持WireGuard”“安全修复”的说法全部来自厂商自己的发布视频和帖子,属于单方宣称,社区里没有第三方验证记录。看下面的价格时请把这个前提一起打包看。
第二笔账:150永久、300永久、300年费,买的其实不是功能
下面三档的划分与限制,全部出自厂商6月15日发布在知乎上的价格与功能调整公告。知乎
档位 | 价格 | 关键限制 | 厂商标注的适合人群 |
|---|---|---|---|
SK5分流 基础版 | 150元永久 | 仅SK5协议,最多绑定50台终端,绑定后不能换设备 | 轻度使用者 |
SK5分流 高级版 | 300元永久 | 不限终端,支持多数主流协议 | 家庭多设备、小型办公 |
飞鱼分流 工作版 | 300元/年 | 支持设备更换,含内网隔离、API调用、线路纯净度检测 | 频繁换设备的专业用户 |
对家庭用户,“永久”听着稳;对工作室,真正卡脖子的恰恰是那行小字:绑定后不能更换设备。工作室的电脑、手机、CPE本来就是耗材式更替,按这个条款,换机约等于重新买授权——所以才有了年费档。反过来说,一个绑定关系管到死的授权模式,本身就是按“你的设备十年不换”设计的,这跟工作室的业务现实是矛盾的。买之前先拿自己过去一年实际换了几台终端估一次回本周期,比看功能清单有用。
第三笔账:官方4.0.308已经把插件的一部分“吃掉”了
8月26日爱快官方发布4.0.308正式版,把OSPF、GRE、IPsec、分段测速NetSpeedTest放进了系统本体。哔哩哔哩 这动作对生产环境用户的含义是:插件卖点里“补VPN短板”的那一半,正在被官方免费化。接下来插件市场剩下的真实价值,基本只有分流绑定规则和隔离粒度这两样——恰好也是厂商宣称里最难被验证的部分。
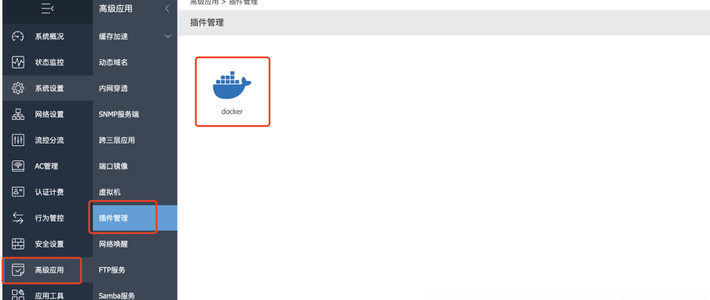
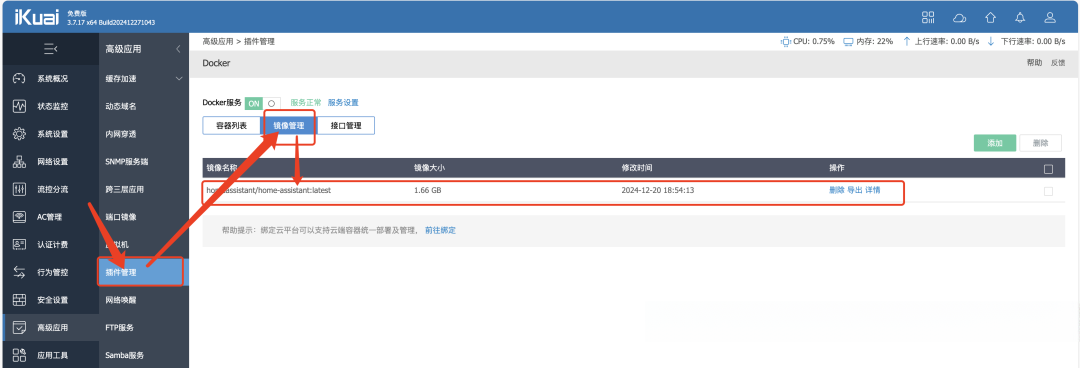
再叠加一个变量:4.0时代爱快官方开始提供Docker功能,7月起知乎上已经有整套“爱快Docker部署”教程。知乎 也就是说,愿意折腾的人理论上可以自己在容器里解决一部分分流需求,不必把非官方二进制装进边界路由。折腾成本换信任成本,这笔账每个生产环境用户算出来的答案不一样。
风波给所有生产环境用户上的那一课,对插件同样成立
这次事件最硬的教训是:只要设备开机就连着的云通道,就是单点。官方云平台被攻破,配置可以一夜之间下发到全国。
现在把镜头对准第三方插件:要联网激活、有“免激活固件”可下、交易走作者个人微信、闭源、直接跑在你的边界路由上。没有任何证据说这些插件有问题,但请注意它的结构和这次出事的官方云通道是同构的——你是在给生产环境加第二条无法审计的通道。飞鱼V7.2那行“爱快相关安全问题修复”也侧面说明,插件与系统的耦合深到需要跟着安全事件走。
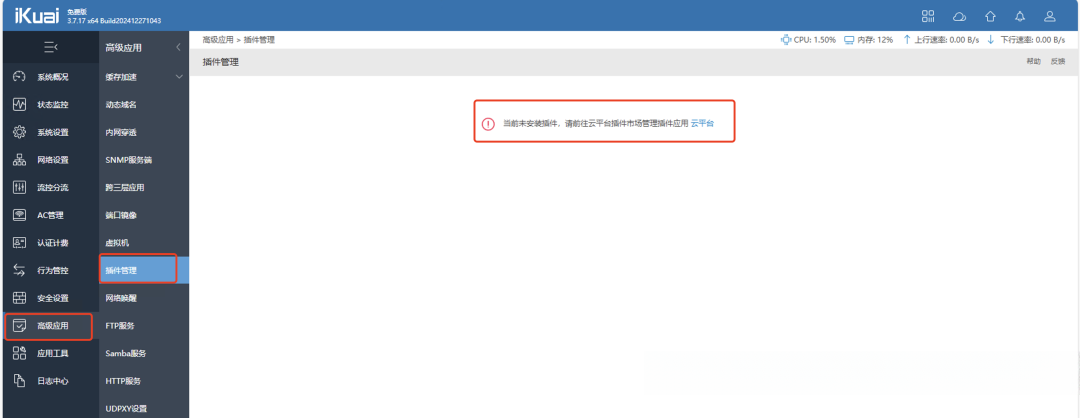
所以判断分这么几档:单线、几个店铺、断网损失可承受的,官方4.0.308的多线负载加原生IPsec已经够用,先别装任何东西;多线多店铺、确实依赖“设备—线路绑定”做业务隔离的,装之前把四件事做完——导出当前配置备份并另存一份风波前的老备份(社区已有人怀疑备份文件本身带异常配置)、确认你的降级回退路径可用、把管理面板从公网收回内网并改掉默认口令、先在一台闲置设备或小网络上验证隔离和绑定规则真的生效,再全量铺开。
值得继续盯的信号有三个:官方4.0后续版本是否把分流绑定粒度补进系统本体(每补一分,插件市场缩一分);这轮攻击事件官方是否给出完整的复盘通报(截至发稿,社区仍有“5月就有人报告未处理”的质疑没有官方回应);以及你自己的业务里,“断网一小时”的真实损失到底多少——这个数字,才决定你该把预算花在第几笔账上。