

这轮群晖勒索风波,把一个有点扎心的冷知识送上了热榜:“我有快照”,可能才是最贵的错觉。小红书
先把快照这个概念说清楚。群晖 Btrfs 的快照不是复制,更像给游戏拍了张"账本照片":只记录此刻每个文件放在硬盘的哪些格子里,1 秒拍完,占用几乎为零。照片库被勒索软件改成乱码?点一下"还原快照",几分钟内账本翻回出事前的那一页,哪怕是十几个 TB 的海量文件,也能两三分钟满血复活。知乎
那这轮中招的人里,为什么有些人靠普通快照救回了数据?答案有点尴尬——黑客的自动化脚本写得糙,加密完就匆匆收工,忘了顺手把快照删掉。而攻击入口拿到的是最高级 root 权限,root 之下,攒了半年的普通快照随时能被一键清空,下一波勒索脚本只要"记得"补上这一步,普通快照就完全顶不住。小红书知乎
真正能扛事的,是 DSM 7.2 起群晖给快照加的锁——“不可变快照”。注意:套件里的黄色挂锁≠不可变,那只是一张"免清理贴纸",root 解锁后照样能删;真货是蓝色盾牌图标:一旦上了这把时间锁,黑客拿到 root 删不掉,勒索脚本想清空快照删不掉,连你自己气急败坏想恢复出厂,系统底层都会直接拒绝。知乎
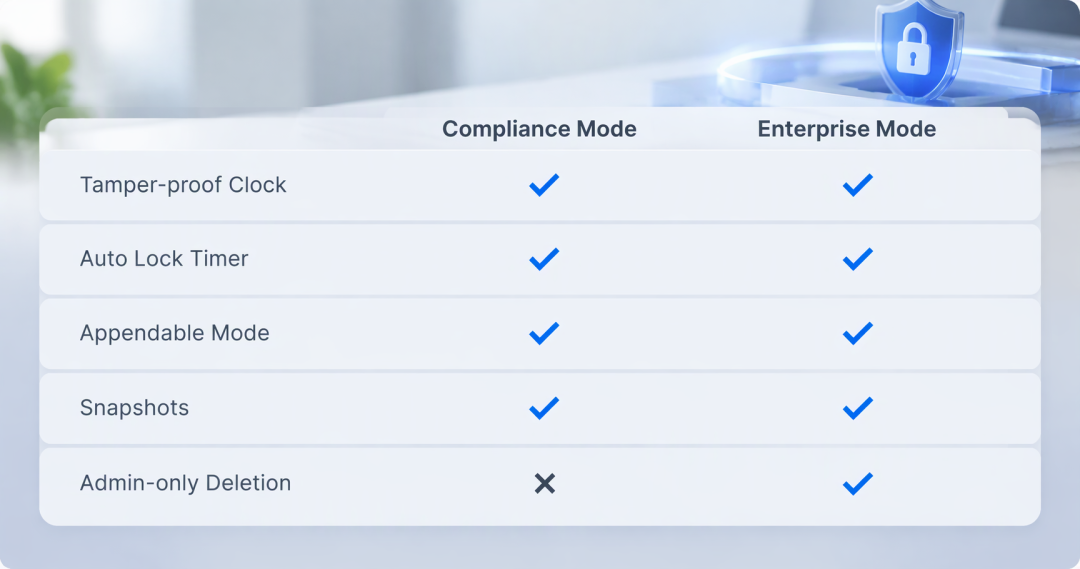
更妙的是防篡改时钟:这把锁不看系统日历,自带一块独立秒表,只按 NAS 实际通电的小时数倒数。把群晖日期改到 2099 年?删除请求照样会被踢回去。想拔电源关机熬过锁定期?也没用,关机期间计时自动暂停,解锁日期自动顺延,只有 NAS 正常开机干活的时间才算数。知乎
开启只要三步:装好 Snapshot Replication,在快照计划里勾选"启用不可变快照",保护期别贪满 30 天——锁定期内谁也删不掉,你拷进去又删掉的大临时文件,旧数据还被快照占着硬盘空间放不出来,官方知识库建议填 7~14 天。手动拍快照做危险操作前,单独锁 3 天也行;老家或办公室还有第二台群晖的话,复制任务两端都能开蓝盾,主机哪怕被打穿,异地那份存档依然稳如泰山。知乎
真中了招,恢复有三招:勾选"让快照可见",进 File Station 里的 `#snapshot` 目录逐个捞文件,它完全只读,病毒顺着目录爬进去也改不了里面的任何东西。要整目录回档,先把外网端口关掉、改掉管理员密码,把黑客踢出去再动手,还原前记得先拍一张快照留后悔药。想慢慢核对,就选"以新名称克隆",和原快照共用底层数据块,不翻倍吃硬盘。知乎
最后两句实话:
硬门槛是 DSM 7.2+、Btrfs 卷、20 系列及以后机型。DS218+ 这类老机器原生没有这个开关,但并不是完全不能实现,B 站有 UP 主给出了第三方套件 + SSH 命令 + 重启的绕行实操。评论区有小白凌晨五点照着教程配完才踏实睡着;套件源链接偶尔会失效,黑群晖换引导型号的路线风险自担。哔哩哔哩
蓝盾锁得住"删",锁不住意外:主 NAS 被攻陷或遭遇硬件损坏时,本地锁再硬,也得靠远端那份存档兜底。所以开了锁,仍需配一份拔得掉的离线副本:封外网端口、不可变快照、拔盘收好,三件套齐了,才算把命脉拿回自己手里。知乎
当前文章无评论,是时候发表评论了