你花三天挑主板、比内存、理线到毫米,装完开机,浏览器主页是个陌生导航站,扩展里多了个"We2新标签页"。
第一反应通常是自己哪一步点错了。火绒11月12日的溯源报告给了相反答案:篡改源头并非用户自行安装的任何软件,而是装机环节所用的"系统总裁"SC封装工具。这是装机商批量封装Windows的工具,镜像里就内置了篡改逻辑,系统部署完、进桌面那一刻自动执行。火绒安全
勾不勾附加组件,结果一样
很多人以为这类捆绑是"忘了取消勾选"。火绒把这条路堵死了:行为与封装界面的任何用户配置无关,“即便不勾选任何附加组件,普通封装方式仍会释放劫持相关组件,且不提供任何关闭或卸载选项”。火绒安全
对照更有意思:报告里"防流氓/大客户封装方式"的产物没有篡改行为,同一款工具换个模式就干净了。官网赞助页却写着"免费共享不捆绑不流氓",赞助方式第二种叫"把电脑主页设置总裁的链接"。火绒的评价很直接:官方把"设置主页"列为赞助行为,却在工具里让它默认静默执行。火绒安全
它不是改一行设置,是整套换掉
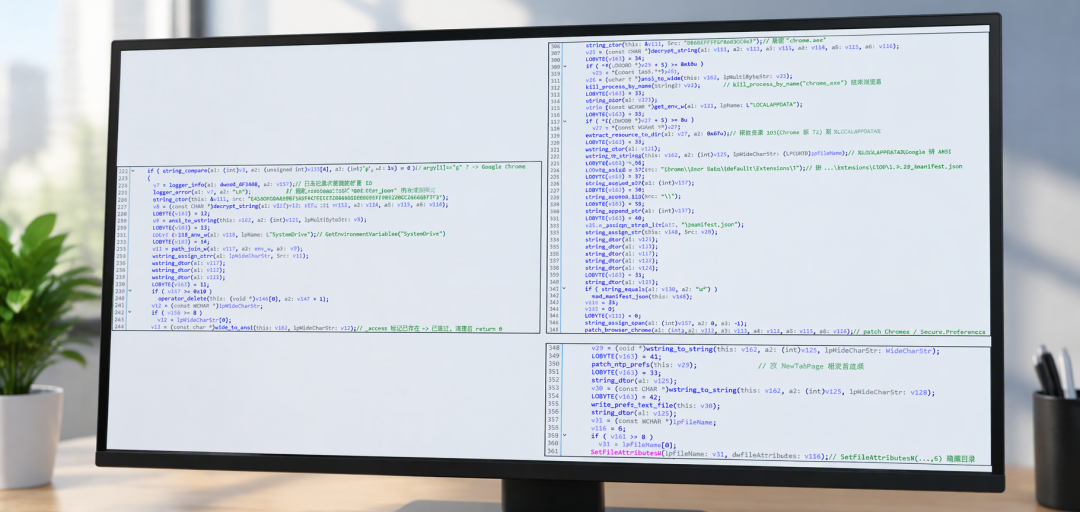
链条是这样的:部署阶段就把启动项写好,那会儿你还没登录;进桌面后释放三个文件,探测你装了哪几款浏览器;再按15个品牌字符串分派,把内嵌的11个7z包解开,每包对应一款浏览器的整套配置模板,整包覆盖你的用户配置;扩展塞进DefaultExtensions,浏览器数据目录还被改成隐藏加系统属性。火绒安全
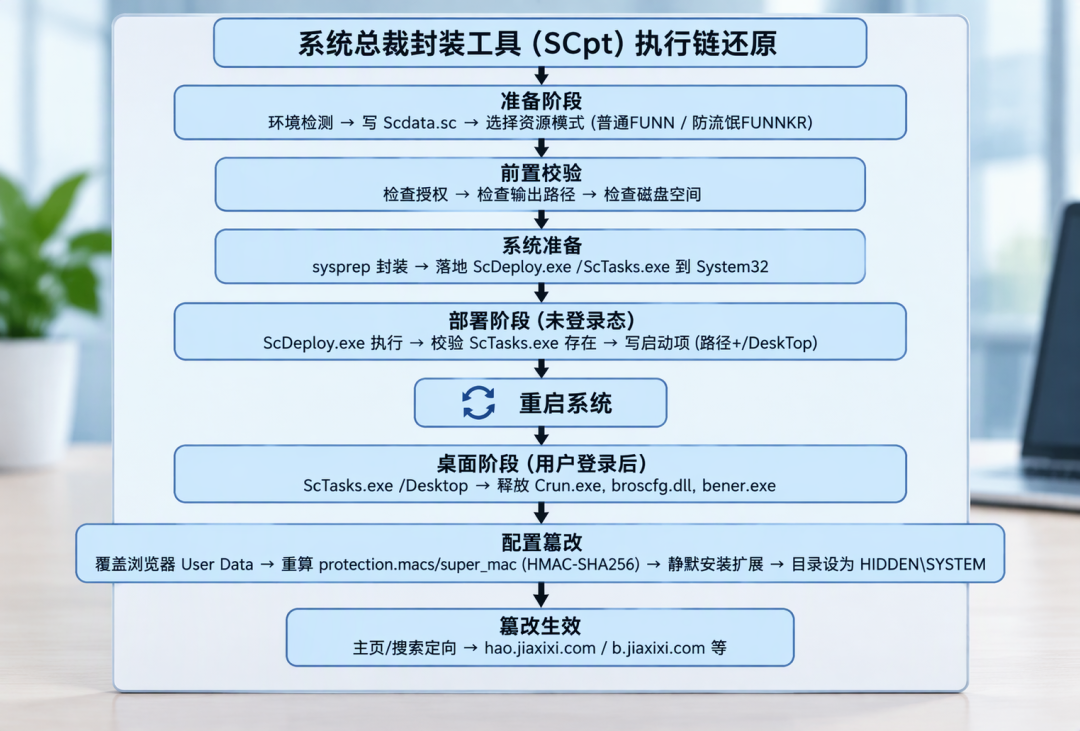
麻烦在防篡改那层。Chrome的Secure Preferences每条设置都带MAC校验值,硬改会被识别成异常。这个模块拿机器指纹(本机SID加系统盘卷序列号)加上字段路径和字段值,用HMAC-SHA256重算,逐条写回protection.macs,最后重算super_mac。火绒安全
波及面也不小:报告称该模块能探测并篡改Chrome、Edge、360、QQ、搜狗、夸克等10款主流浏览器。说白了,它不只改了主页,还替浏览器把"这是合法修改"的签名重签一遍,浏览器自己不报警,你在设置里掰回来只是治标。火绒安全
换下载站没用,也不是新问题
另一种侥幸是"官网版才脏",火绒也验证了:从PC下载网、当快软件园拿到旧版v3.0.0.176,更新后主程序与官网样本完全一致——“更换下载渠道,并不能避开这一问题”。报告提到2021年就有公开反馈,版本几经迭代,行为延续至今。火绒安全
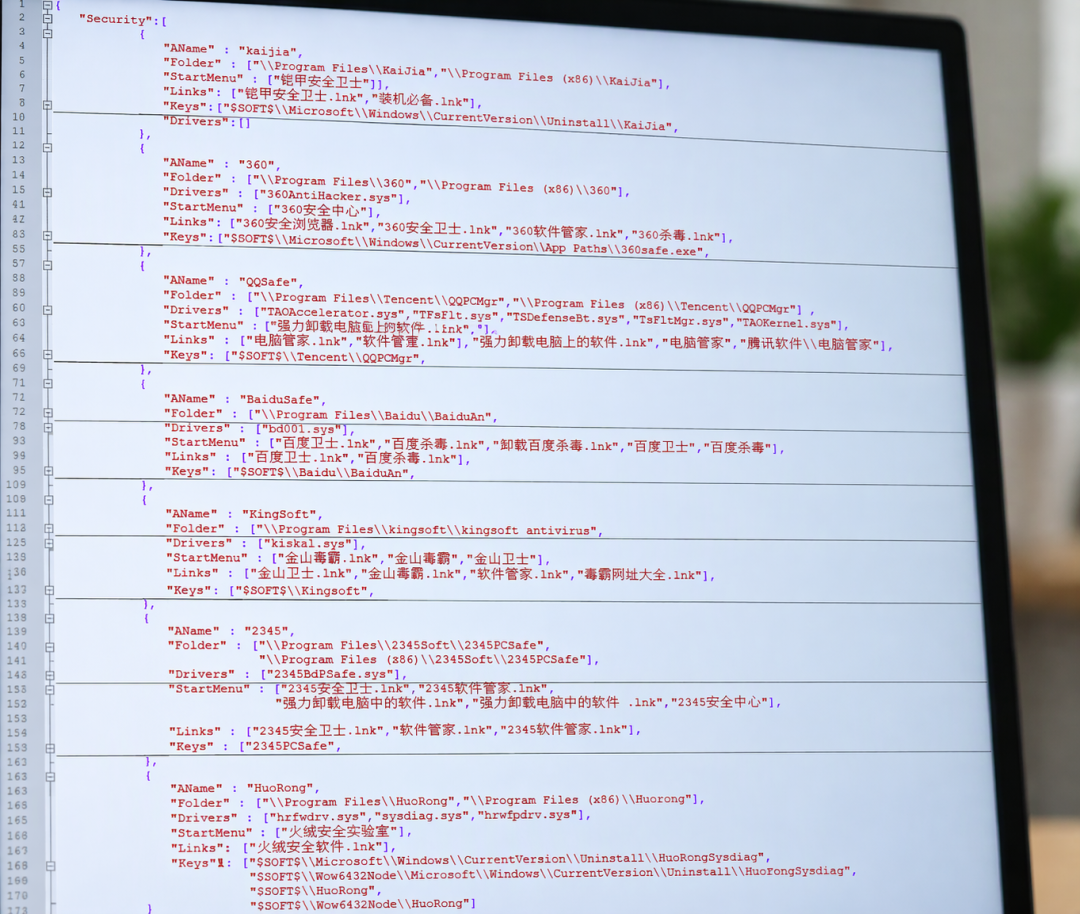
套路更不新。2020年火绒溯源老毛桃PE:删安全软件、替换书签收藏夹、装上360套装和2345加速浏览器,同公司的大白菜、晨枫工作室一样中招。火绒当时的结论是,第三方装机工具就是病毒、流氓软件的聚集地,PE权限高,能随意植入程序。知乎
现在能做什么
先看现象:刚装完系统,主页和新标签页成了陌生导航站、扩展里多出"We2新标签页",桌面还可能多出陌生图标、开机弹窗。火绒安全知乎
想彻底干净就走官方路径。修机从业者"会修电脑的大雷"的办法很朴素:能进系统就用"设置→系统→恢复→重置此电脑";进不去就找台能上网的机器,去微软官网搜"下载 Windows 11",下媒体创建工具写U盘。激活不用愁,数字许可证跟主板走。知乎
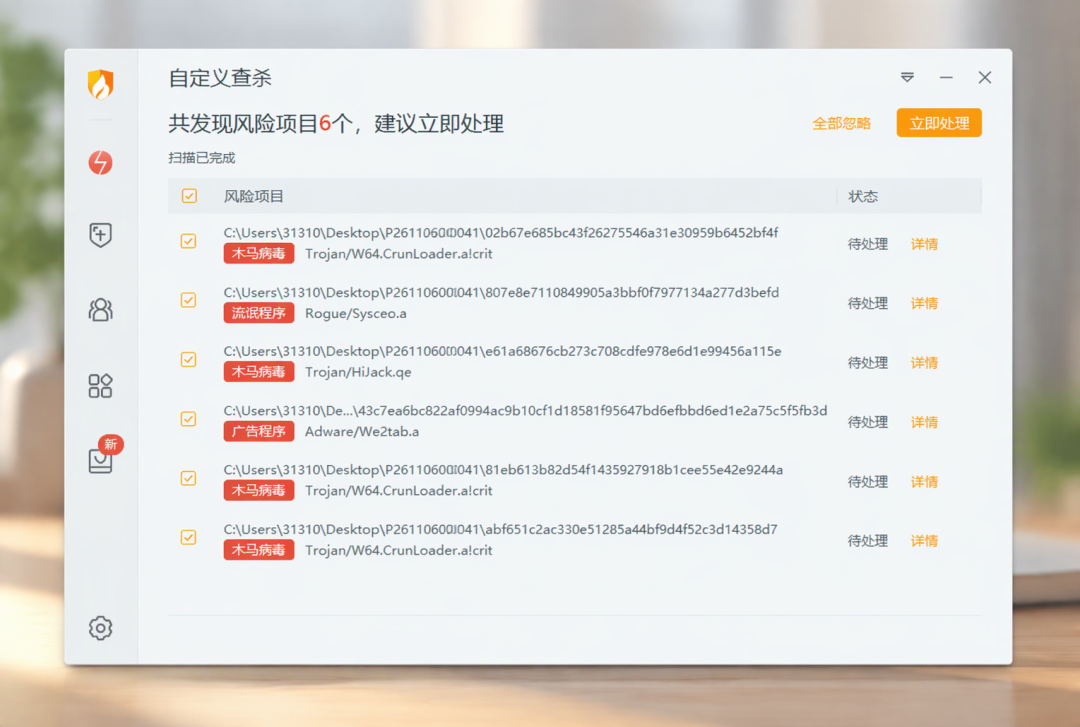
他提醒,"一键重装"类工具是从自己的服务器下镜像,“你并不知道那个镜像被人改过什么”。已经装了火绒的,报告称其产品已能拦截查杀这一行为。知乎火绒安全
这稿子最该转给帮朋友装机、开装机店的人:普通封装模式下这行为关不掉。顺带一提,We2新标签页就是系统总裁自家产品:它的B站官方账号从5月起持续更新,最近一条是11月3日,比火绒报告早九天。哔哩哔哩
话说到哪儿算哪儿
技术细节目前只有火绒一家信源,截至发稿没看到第二家安全厂商复现或媒体跟进。受影响规模也没有公开数字,报告只说"其累积影响的用户规模不容忽视"。系统总裁方面也没有公开回应。同期B站有UP主剖析装机工具篡改主页,上线不到一天四万多次播放,被这事硌到的不止一个人。火绒安全哔哩哔哩