10月28日傍晚开始,一批群晖NAS用户撞上了同一种噩梦:登录后台,磁盘可用空间归零,每个文件名后面挂着一串 `.L0CK3D`,每层目录里躺着一封 `read-me3.txt`。今日头条哔哩哔哩
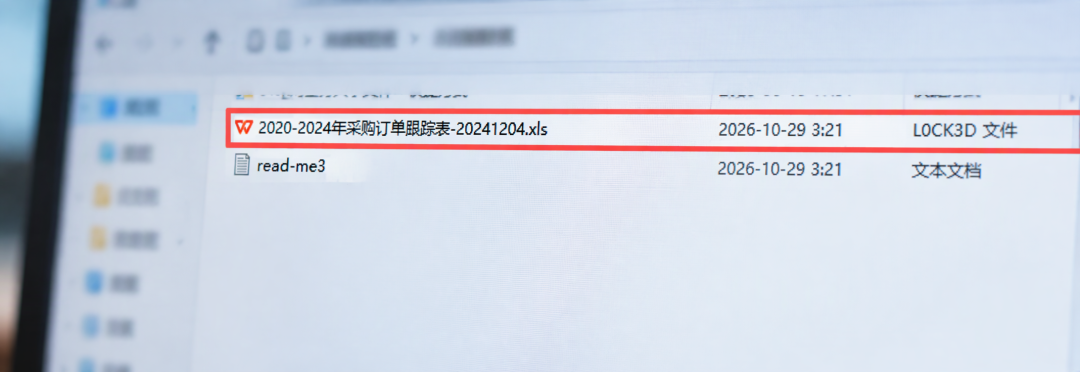
打开是要钱:赎金开价 0.085 个比特币,五天不付翻倍到 0.17,勒索信由站点自动生成。今日头条知乎
到 11 月上旬,一个应急响应团队已接到数十起反馈,但声明这只代表接触到的样本。但没有机构给出过设备数量或时间跨度的统计,连攻击规模都判断不了。你刷到的"大规模"多半是一条条帖子堆出来的观感。知乎知乎知乎微博
第一个坑:它把你的备份一起锁了
多数人买 NAS 就图个"备份",这次最扎心的地方正好在这儿——
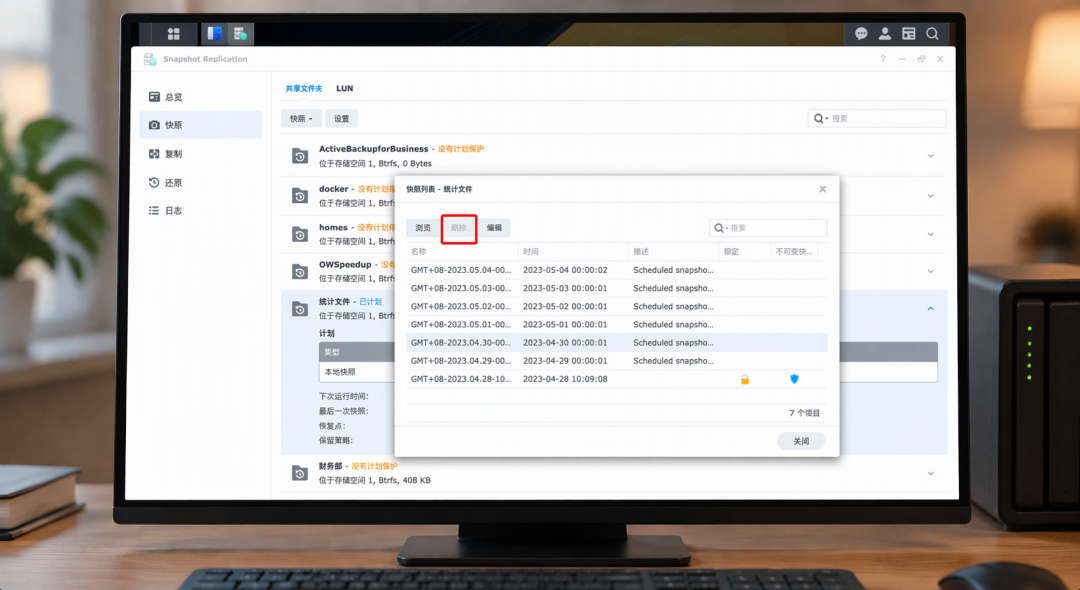
Hyper Backup 存在本机、又没做异地隔离的备份目录,会被当成普通文件一并加密。常年插在 USB 口上的备份盘和局域网里可写的挂载目录,root 权限一到手就被一锅端。开了 Cloud Sync 的更惨,它把加密文件往 OneDrive 同步,让云端"备份"替病毒打工,把干净那份也覆盖掉。RAID 也救不了你,有位做了 RAID 6 加本机备份的六年老用户,主数据和备份一起被锁。今日头条知乎知乎今日头条
攻击者拿到管理员权限后,同一份信任域里一个都不放过。有人的快照列表直接变空了。也有好消息版本:一位受害者做了多份异地备份,数据没丢——问题出在两个环节,管理界面直接暴露在公网,补丁落后约 18 个月。知乎IT时代网
备份只有离机、离线、改不动,才算备份。
第二个坑:这不是 0day,是两年前的洞
群晖 10 月 29 日自己出来确认:这波攻击利用的是 2024 年 12 月就已修复的漏洞,不是新版 DSM 的零日。IT之家今日头条
归因并不统一。群晖 9 月 18 日的公告 SA-26:13 一次修了八个漏洞,其中两个 CVSS 3.1 评分 9.8:从网络直接发起、不需要任何权限、不需要用户做任何操作。社区一度把 10 月 22 日修掉的 PHP2Shell 当成入口,群晖强调没有证据表明这次事件跟它有关。今日头条知乎快科技
“可我改了端口、开了双重认证啊”——这轮拦不住。有受害者映射端口不是默认的 5000、双重认证也开着,照样被加密了 8T 数据。机理很简单,2FA 拦的是猜密码的人,拦不住从侧门进来的漏洞,只要管理端口能从公网够得着,攻击者根本不需要密码。真正管用的不是改端口,是把公网入口彻底关掉。知乎今日头条
已经中招了?第一件事是别重启
这是全文最有用的一句。
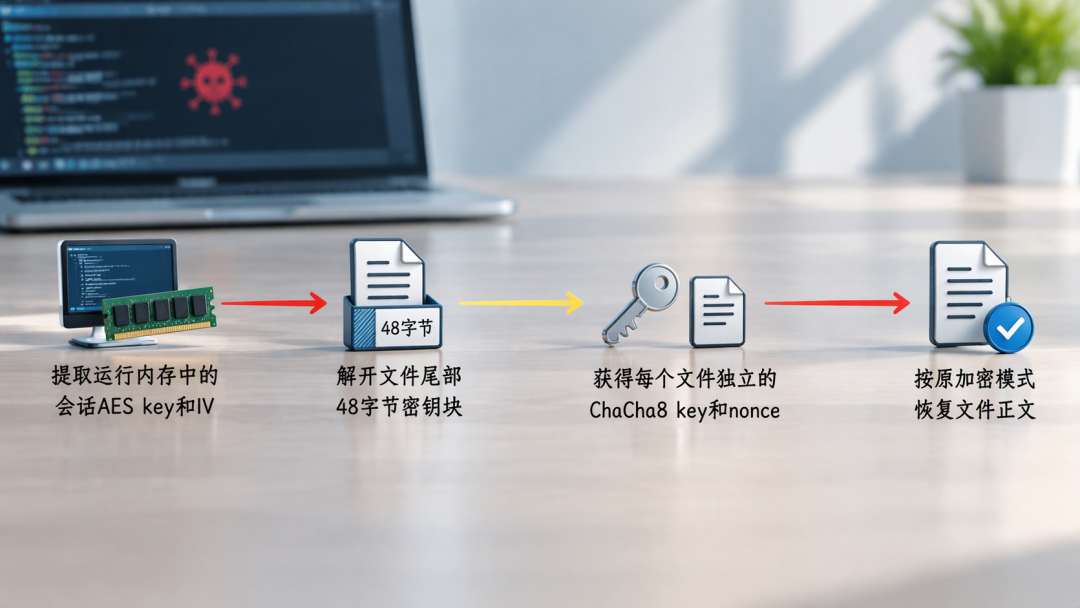
密钥还在内存里、加密进程还活着,数据就还有救。反过来,为了"清理病毒"去结束进程、重启或拿救援光盘启动,内存里的易失性密钥就彻底没了,取证和还原全部失效。应急口径更短:不关机、不重启、不跑杀毒、不重装,勒索信和系统日志完整留着。知乎今日头条
被验证过的路有两条。一是从内存里捞密钥,安全研究人员已在 GitHub 放出开源项目 c3rb3r-rescue。公开案例里一个把近 49GB 的备份完整解开,另一个更大,八万多个文件、1.2TB 素材,逐字节比对全过。二是 Btrfs 旧块恢复,利用写时复制留下的旧数据块,有案例恢复了 35445 个文件、229.9GB,校验和与原始值一致。快科技今日头条今日头条
至于赎金——上面这两条路都还在,先别急着转账。
没中招的,今晚做四件事
第一,查版本、升级。修复线是 DSM 7.4-90075、7.3.2-86009-4、7.2.2-72806-9、7.2.1-69057-12,到这个号或往上才算过线,顺手打开自动更新。知乎今日头条
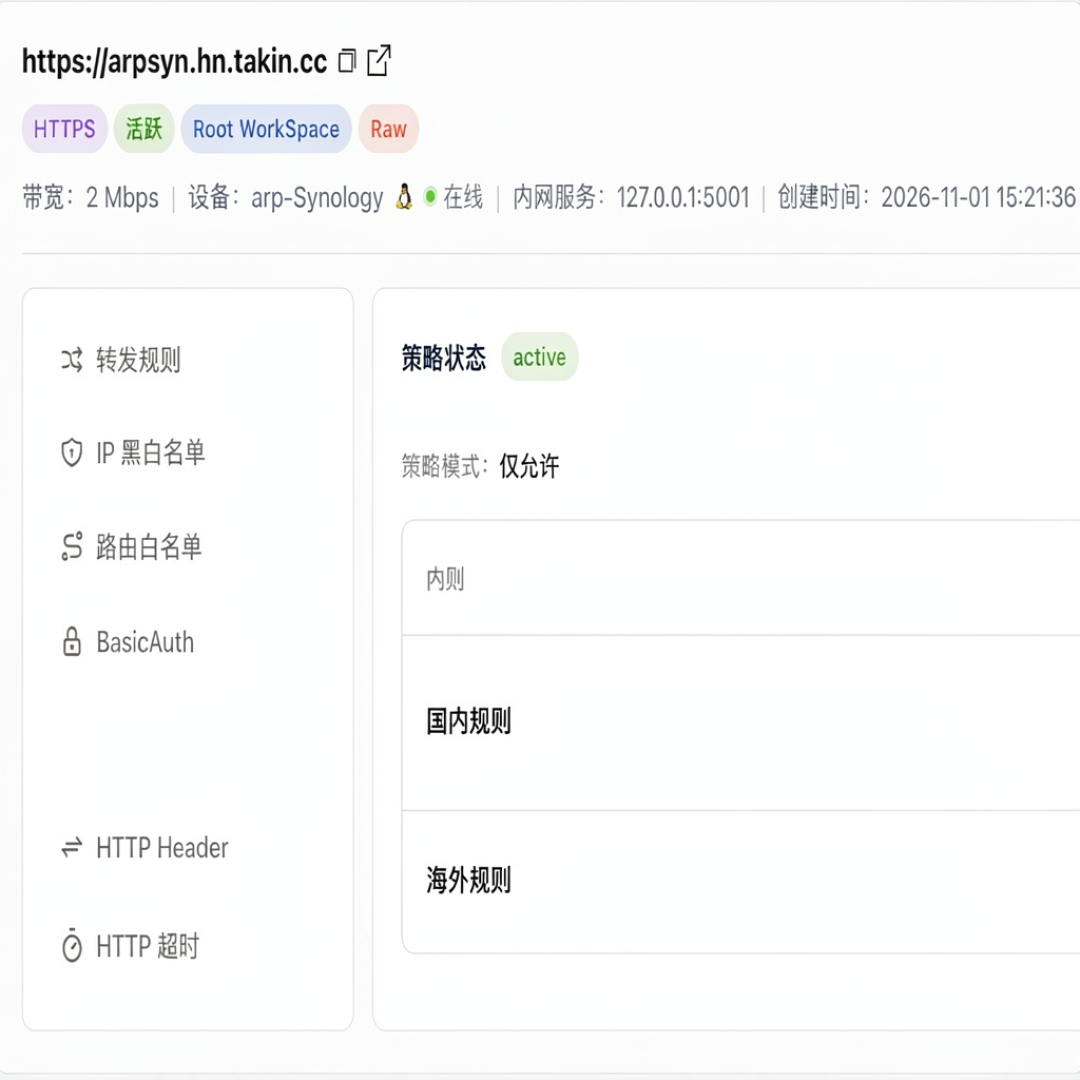
第二,关公网。删掉路由器上指向 NAS 的端口转发规则,关掉 UPnP 里对 NAS 的放行。要在外面访问,别把管理端口映射出去,走中转服务或 VPN,再配可信 IP 白名单。防火墙默认拒绝,只放行内网与管理来源。今日头条知乎知乎
第三,关服务。用不上的 SSH、Telnet 直接取消勾选,这两项暴露的是系统级 shell,一旦被攻破就是完整控制权。今日头条
第四,重做备份。至少留一份离线隔离备份,平时断开跟 NAS 的任何连接,让勒索软件碰不到。不可变快照也值得开:WORM 保护做在文件系统底层,勒索软件就算拿到管理员权限,也没法在保护期内删掉或改掉快照。但别只靠快照,它跟原始数据同阵列时可能被一并删掉,替代不了离线备份。知乎今日头条今日头条
顺带说一句,网传的"卸载 PHP 7.4"没必要,它只在本地跑小脚本,不接收来自互联网的 Web 访问请求。知乎
这次不是群晖塌了。塌的是"我买了台 NAS,就等于有备份"这个想法。