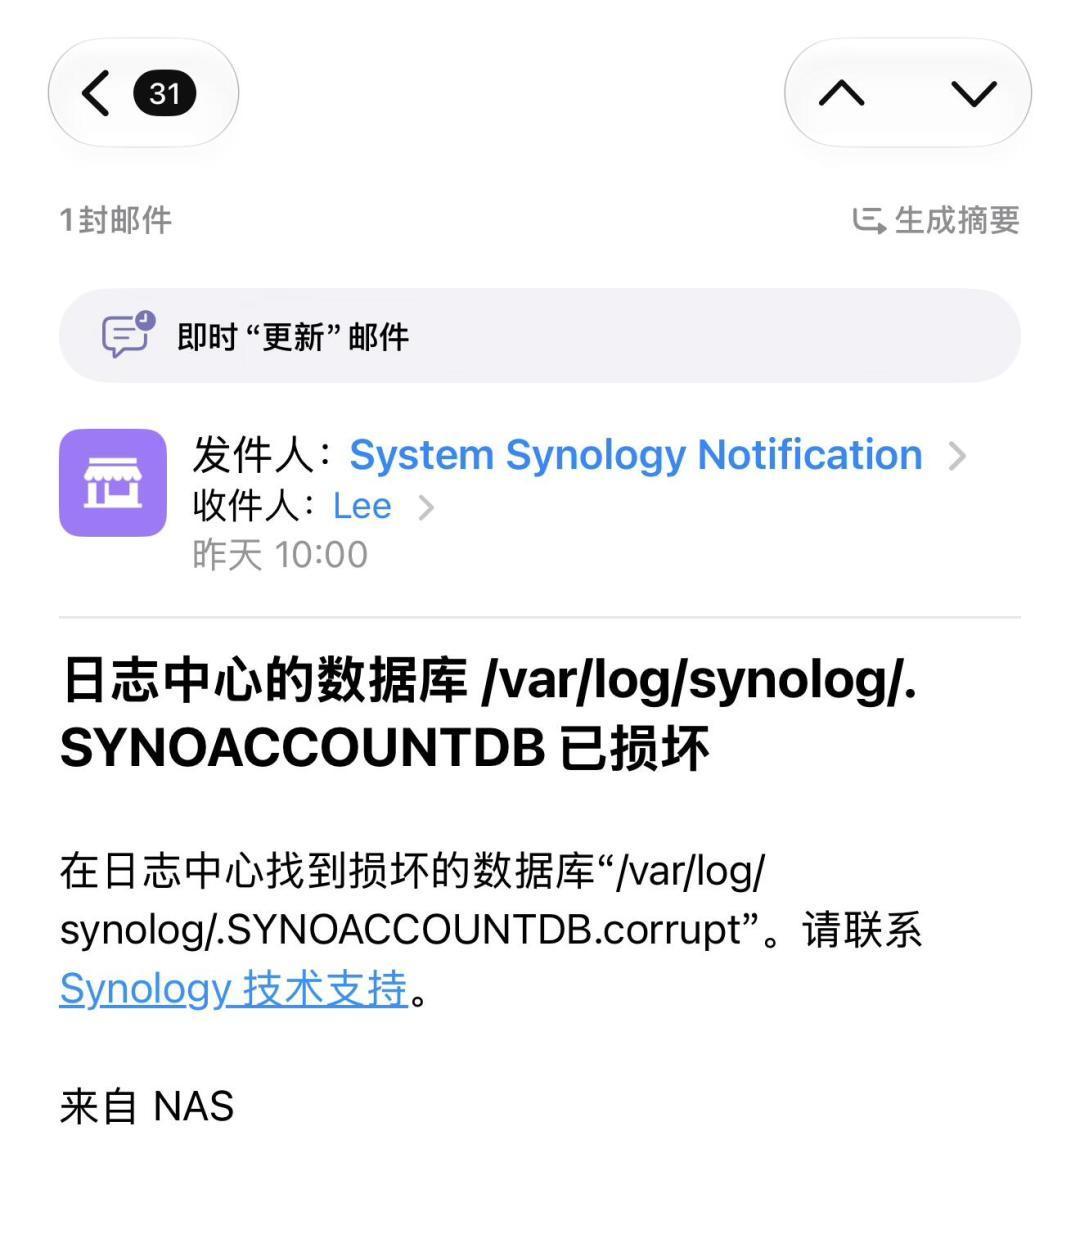
群晖勒索风暴这一波闹下来,我的NAS群分成了两种人:中招的在哭,没中招的手忙脚乱把QuickConnect(QC)关了。然后新问题来得比勒索信还快:人在外面,想翻全家照片,打不开。
微博上有兄弟总结得精辟:为了防勒索关了公网访问,他妈说家里电视看不到他那边的剧了。微博
先别急着补洞,咱们把事实理一遍。
这波攻击,黑客到底钻的哪?群晖官方10月30日的表态:勒索软件利用的是2024年12月就已修复的已知漏洞——意思是不少中招机器是关了自动更新、常年没动的旧系统。当然也有新系统被打中的案例,入口至今有争议,官方没确认存在新漏洞。网易微博知乎
但社区里有个细节很扎心,5000/5001端口直接暴露在公网、装了Web应用没维护的设备,才是重灾区。有人路由器开着UPnP,门什么时候敞开的自己都不知道。知乎小红书
所以你真正该关的是"敞给公网的门窗",不一定是QC本身。QC走的是打洞加官方服务器中继,原则上不用你开路由器端口,目前没证据说它是攻击入口——但也没人敢打包票它永远干净。想收紧,可以,收紧之前你得知道后面用什么。
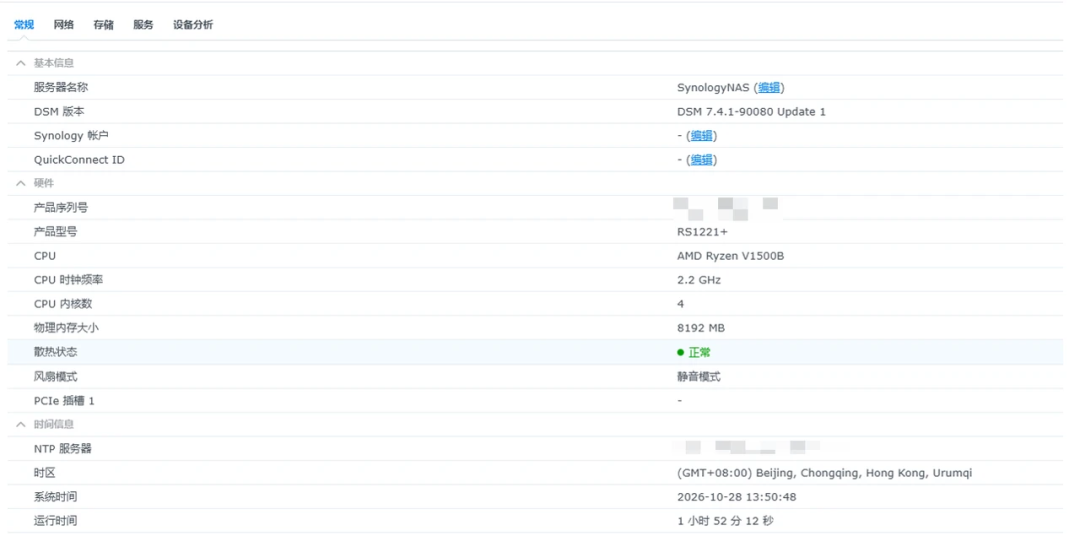
关QC后的远程访问,常用三条路,各有坑:
QC保留,但收紧权限(大多数人的选择)
DSM更到最新、开两步验证、禁admin和访客、关掉不用的Web应用。有用户留言原话:“我周围三台群晖QC登录使用,没事发生,定期冷备份是硬道理,才安心”。缺点是你的安全窗口取决于群晖的补丁速度和你的更新习惯,每次新漏洞公告,都是裸奔倒计时。小红书Tailscale这类自建私网(动手党的答案)
不开端口、不要公网IP,NAS装套件、手机装客户端,在哪都能安全连回家。评论区收藏量是点赞的三倍,大家是真的需要。两个冷水:一是每台要访问的设备都得装客户端,家人想看次照片等于先学一个新App;二是网络环境差、打洞不成功时只能走中继,有人实测"慢死了",传照片的视频的体验全看运气。小红书自建网关/内网穿透(硬核玩家)
公网IP或备案域名加反代,套上HTTPS、动态验证码、IP限时放行,回家走内网解析、出门走网关认证。有博主靠这套让全家无感用相册,体验确实好。但记住:自建网关等于又开了一扇新门,nginx、frp自己爆漏洞的时候,前功尽弃,你得能维护,还得真的去维护。小红书
远程访问最贵的不是带宽,不是证书,是家里人能不能不学网络课就会用。只有你会用的方案,约等于没有远程。
勒索病毒锁不了它找不到的东西。重要照片NAS存一份,本地留一份,再扔一份离线或者上云,这颗后悔药什么时候都别忘了吃。