












 深耕数码、汽车兴趣领域






15
30
两周爆出第三个漏洞!Linux内核再遭重创:内存任意写入、一行命令获取root权限
2026-05-14 12:03:23
0点赞
0收藏
0评论
快科技5月14日消息,安全研究团队V12 Security近日公开披露Linux内核本地提权漏洞“Fragnesia”,编号CVE-2026-46300。这是继Copy Fail与Dirty Frag之后,两周内第三个被公开的Linux内核高危漏洞。
漏洞由研究员William Bowling与V12团队发现,属于Dirty Frag漏洞家族,任何未经授权的本地用户均可稳定获取root最高权限,且完全无需依赖竞争条件。
漏洞根源在于Linux内核XFRM ESP-in-TCP子系统的逻辑缺陷。skb在合并共享页碎片时,未能正确传播SKBFL_SHARED_FRAG标记,导致ESP路径在页缓存页上原地解密,最终实现对内核页缓存中只读文件的任意字节写入。
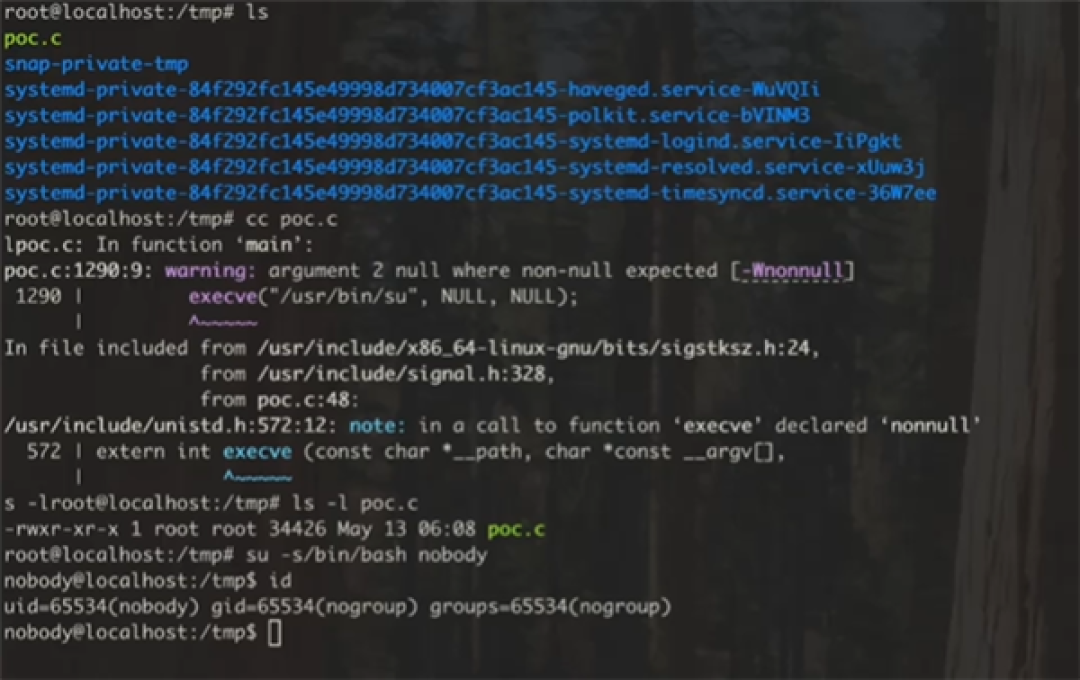
攻击流程大致可分为五步:
1、通过创建用户与网络命名空间以获取CAP_NET_ADMIN能力,为攻击创造条件。
在内核中安装一个使用已知密钥的AES-128-GCM加密的ESP安全关联(SA)。利用AF_ALG接口构建一个256项的密钥流查找表,将每个可能的密钥流字节映射到对应的随机数(IV nonce)上。将目标文件/usr/bin/su的数据拼接入TCP缓冲区,再切换到espintcp模式,利用内核的原地解密操作精确改写该文件在页缓存中的内容。通过执行被篡改的/usr/bin/su文件获得root shell。
该漏洞最危险之处在于篡改仅存于内存页缓存,磁盘上/usr/bin/su原文件丝毫无损。
Ubuntu默认AppArmor限制可提升利用门槛,但仅需额外绕过一步,不构成漏洞本体的有效防护。若系统不依赖IPsec ESP或RxRPC协议,应立即执行命令禁用相关模块。
上游补丁已于5月13日提交至netdev邮件列表,修补内核skbuff.c中共享碎片标记传播逻辑。同日Fedora 43内核7.0.6已包含该修复。
若系统疑似已被利用,须执行命令清除页缓存或直接重启。具体命令为:echo 1 | tee /proc/sys/vm/drop_caches
编辑:红茶
【本文结束】如需转载请务必注明出处:快科技









