

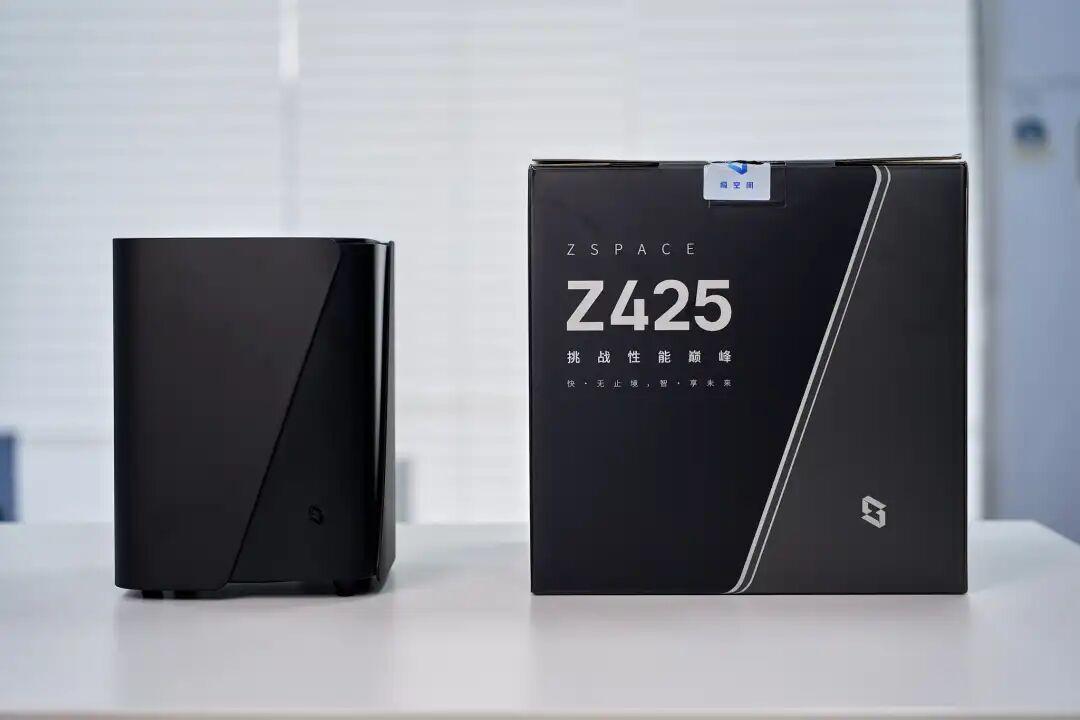
双11叠加国补,很多人的新极空间正陆续开箱,到手第一件事几乎一致:手机相册备份、开启远程访问。
但先说一个数字:一位从业者把一台机器放在公网上,五十来天被连了六万多次,八成是同一个用Go写的扫描器,平均五六秒敲一条。它不针对你,只是在全网地毯式敲门。知乎
这两年针对NAS的勒索病毒攻击明显变多,家用NAS也开始被同一套自动化工具扫到。知乎小红书
真实场景长这样:一台用了两年的威联通,某天早上所有文件名全变了,尾巴上一串乱码扩展名。小红书
所以新机器到手,别急着"裸奔"上网,花30分钟把下面5件事过一遍。
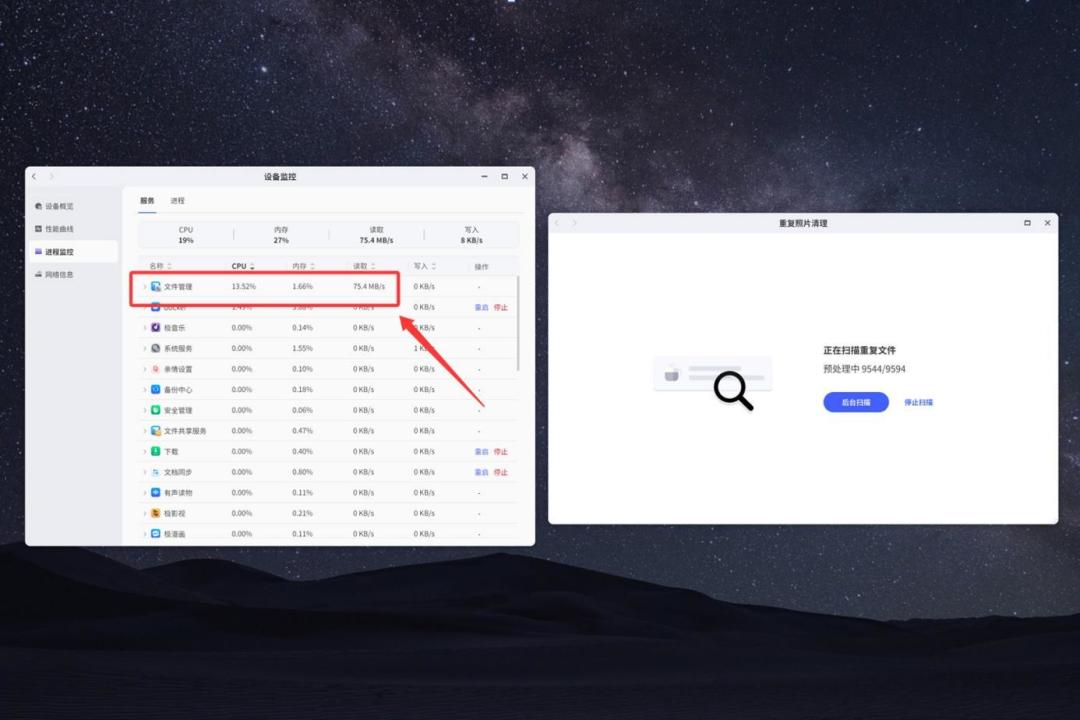
①远程访问:官方中继能别动就别动。极空间的官方中继服务开箱即用、完全免费。知乎
不用配置端口、不用研究内网穿透、不用折腾DDNS。知乎
反过来,在路由器上开过端口映射的立刻排查——管理口别扔到公网。进路由器关掉UPnP,每个月看一眼转发规则,每一个你不认识的条目都是一扇多开的门。知乎
②账号:默认口令第一时间改,管理员别叫"admin"。被拿去爆破试得最多的口令前几名全是熟面孔。知乎
给爸妈和孩子的子账号够用就行,别顺手给管理员权限。知乎
③高权限入口:用的时候开,用完就关。极空间开SSH要先输入"知晓风险"四个字。知乎
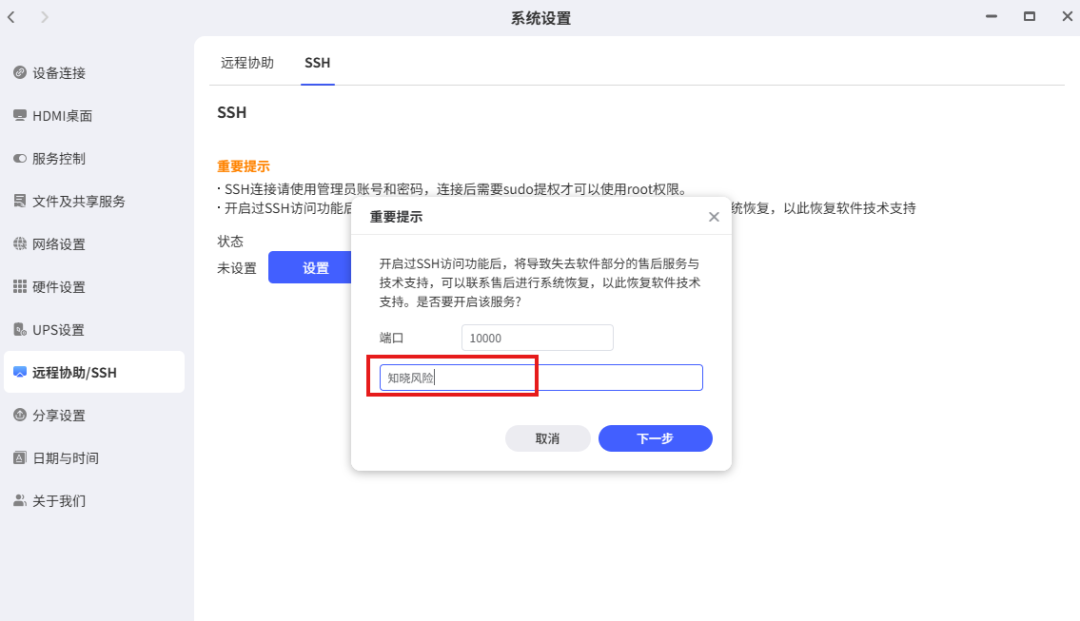
SSH属于高权限管理入口,涉及root权限时更要谨慎,不准备敲命令就关掉。SMB、WebDAV、FTP同理;那些照教程在Docker里架了下载器、博客并映射到公网的,回头检查一下:访问鉴权开了没?知乎
④备份:唯一能对抗勒索病毒的,是黑客看不见的离线副本。现阶段活跃的NAS定向勒索普遍用高强度加密,密钥握在攻击者服务器手里。知乎
极空间把3-2-1做进了系统:存储池互备、加密备份,还能一键备份到百度、阿里、夸克、115、123五大网盘做异地副本。知乎
两条铁律:备份到移动硬盘后务必把它和NAS断开,不然勒索病毒在线时会把外置盘一起锁。另外,快照也不等于兜底,真正的最后一道是物理隔离的离线副本。知乎知乎
⑤万一中招,顺序记反着来:别重启、别重装、别先试自救软件。先拔网线、不断电,拍下勒索信和两三个加密样本,用ID Ransomware识别家族再评估。知乎
两个真实案例的差距就在这:一位IT负责人中招后立刻拔掉网线关机,没有重启、没试任何自救软件。知乎
另一位先花三百块买了"解密工具",在原盘扫了六个多小时,扫描无果后又重装了系统。知乎
最后底层数据块被大面积覆写,只找回了不到三成的照片。知乎
最后一句实话:电影、全家相册、工作文档,NAS随便存;身份证、银行卡、密码本这类扫描件,先单独加密,再两边各留一份。知乎
国补省下的那几百块,要用这30分钟的自查来接住,才算真值。

当前文章无评论,是时候发表评论了