10月底这波勒索病毒,把不少NAS玩家吓出一身冷汗:大批群晖NAS的文件被加上.L0CK3D后缀集体加密,"立刻断开公网映射"的警告刷了屏。起初网传是0day,群晖官方后来确认:攻击利用的是2024年12月就已修复的已知漏洞。很多人手忙脚乱把端口一关,然后才反应过来一个问题——人在外面,文件怎么取?知乎小红书微博
这正是远程访问的死结:防火墙上开个洞,全球扫描脚本就会顺着洞摸进来;把洞全堵死,自己也进不去。其实这两件事不必二选一。今天把DIY NAS远程访问的4条路说清楚,各自快在哪、险在哪。
先认清一件事:速度天花板不是方案决定的
很多对比文章都在争"哪个方案更快",这个比法一开始就跑偏了。家庭千兆宽带的下行有1000Mbps,上行往往只有30-50Mbps。你在公司往家里拉文件,走的是家里的上行,所以只要点对点直连能打通,所有方案的实际速度都卡在同一个地方——3-4MB/s左右,把上行跑满而已。真正拉开差距的是打洞失败的时候:流量要被送去哪里的服务器中转。中转在国内还是国外,体验天差地别。记住这个逻辑,下面的选择就不迷路。知乎
路线一:虚拟组网,首选方案
代表是Tailscale和ZeroTier,思路是压根不在防火墙上打洞:NAS和手机、电脑各装一个客户端,所有设备加入同一个加密虚拟局域网,出门在外用NAS的内网IP就能直接访问。DIY NAS基本都是x86机器,装客户端或者跑个Docker容器,几分钟的事。知乎
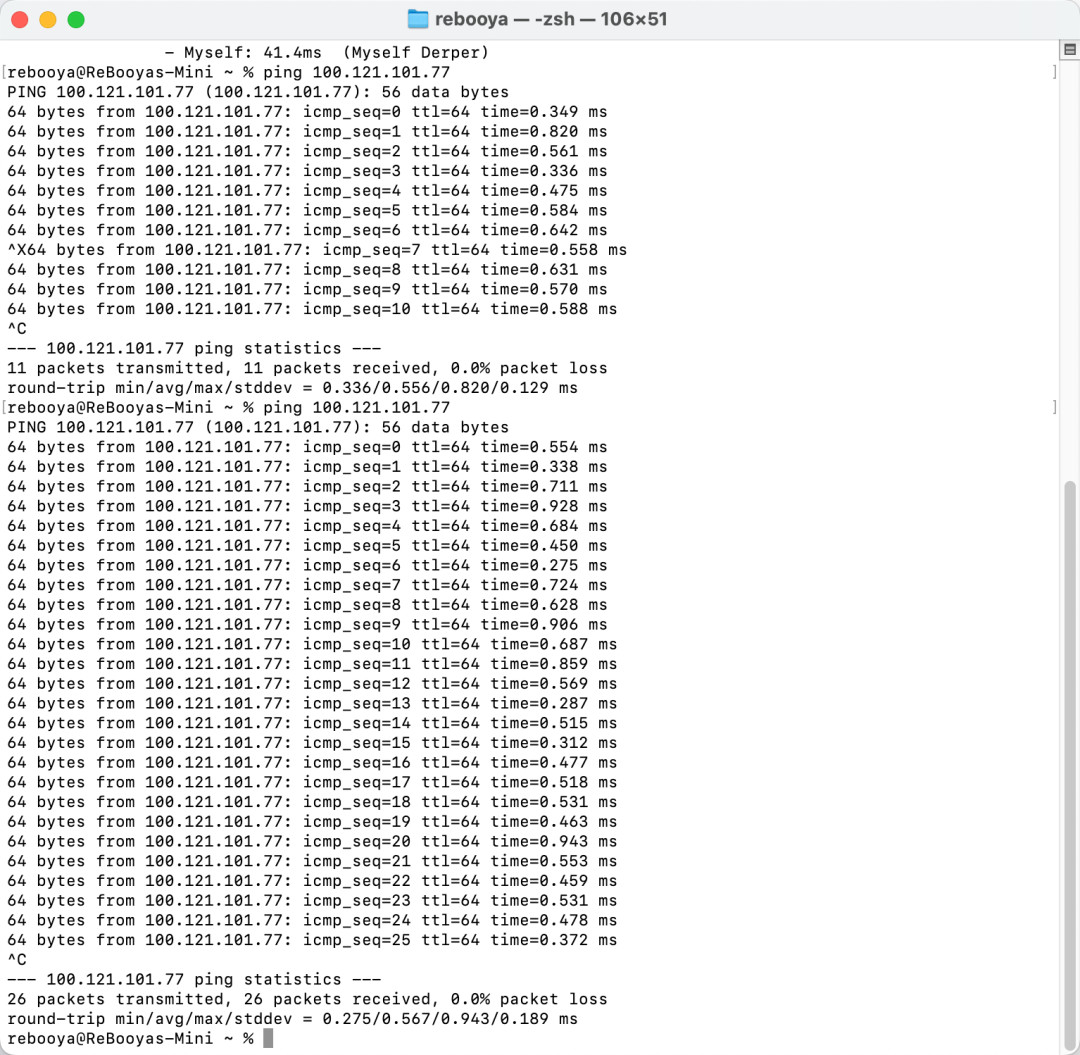
最大的优点是公网上扫不到你的任何端口——因为根本没有端口暴露,这也是它对勒索病毒最稳的地方。代价是打洞失败时要走中继,Tailscale的中继节点大多在海外,一旦走中继速度明显下降。国内也有中转节点在境内的组网产品,体验更稳,但基本要付费。知乎
路线二:IPv6直连,家里的免费彩蛋
很多人不知道,自家光猫的IPv6可能早就开着了。有报告称家庭网关IPv6开启率已超过98%,手机流量侧也基本都有IPv6,两端对齐就能直连:免费、满速、无中转。但要想清楚:IPv6直连本质上仍是把服务暴露在公网上,只是换了个更长的地址。走这条路必须配齐三件套——改掉默认端口、强密码加双因素认证、防火墙只放行需要的服务,一个都不能省。知乎
路线三:公网IPv4+DDNS,最快也最危险
能从运营商申请到公网IP的话,DDNS加端口映射是延迟最低、速度最快的方案。但弱密码加开放端口,正是NAS被勒索最常见的入口。端口一旦暴露,等于7×24小时被全球扫描,SSH爆破、密码尝试会不间断地上门。知乎小红书
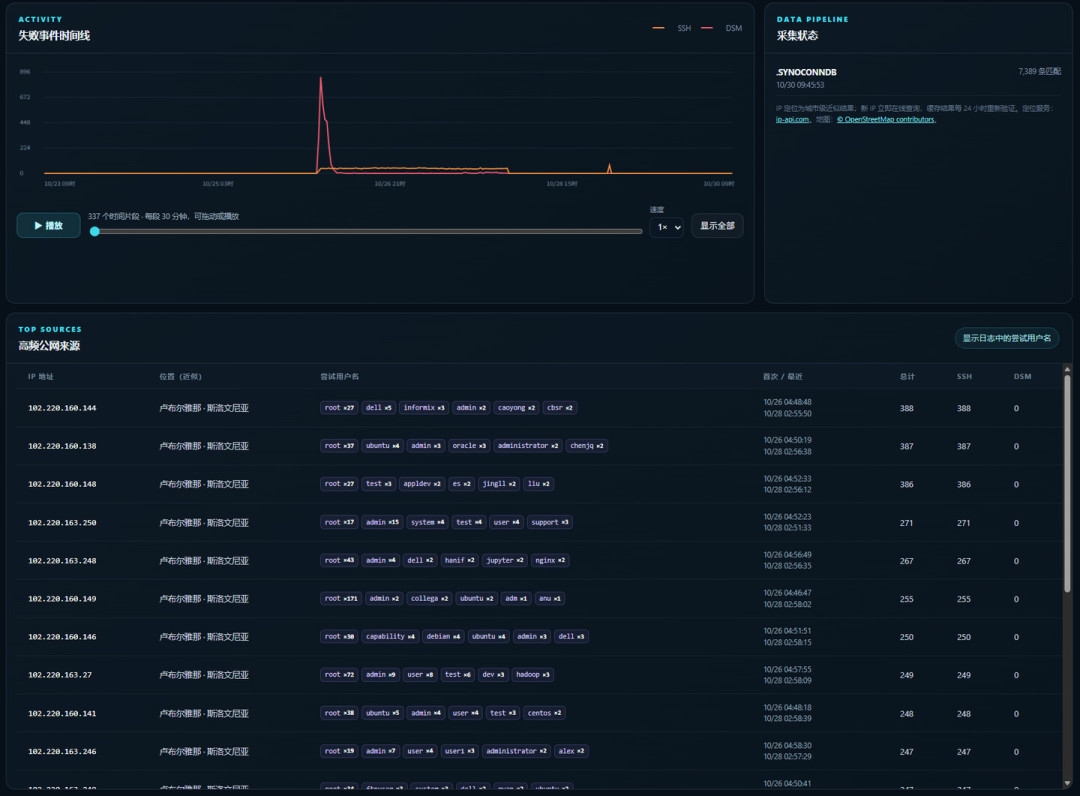
真要用,上面说的加固动作全要做满,再开启系统自带的自动封锁类防护。另外现实是公网IPv4越来越难申请,运营商也可能随时收回。
路线四:Cloudflare Tunnel,只适合分享网页
免费、免备案、不需要公网IP,把NAS上的某个网页服务(管理面板、相册页面)用一个域名安全地发布出去,还能叠加一层访问认证。硬伤也很明确:只支持HTTP/HTTPS,跑不了UDP,单请求100MB上限,传大文件会失败。它适合当补充,不适合当主力。知乎
至于自己租云服务器搭frp内网穿透,除非手里正好有闲置的高带宽服务器,否则钱和精力都不划算。
不管选哪条,三条底线不能破
一,SMB、SSH绝不对公网开放,这是红线,没有例外;
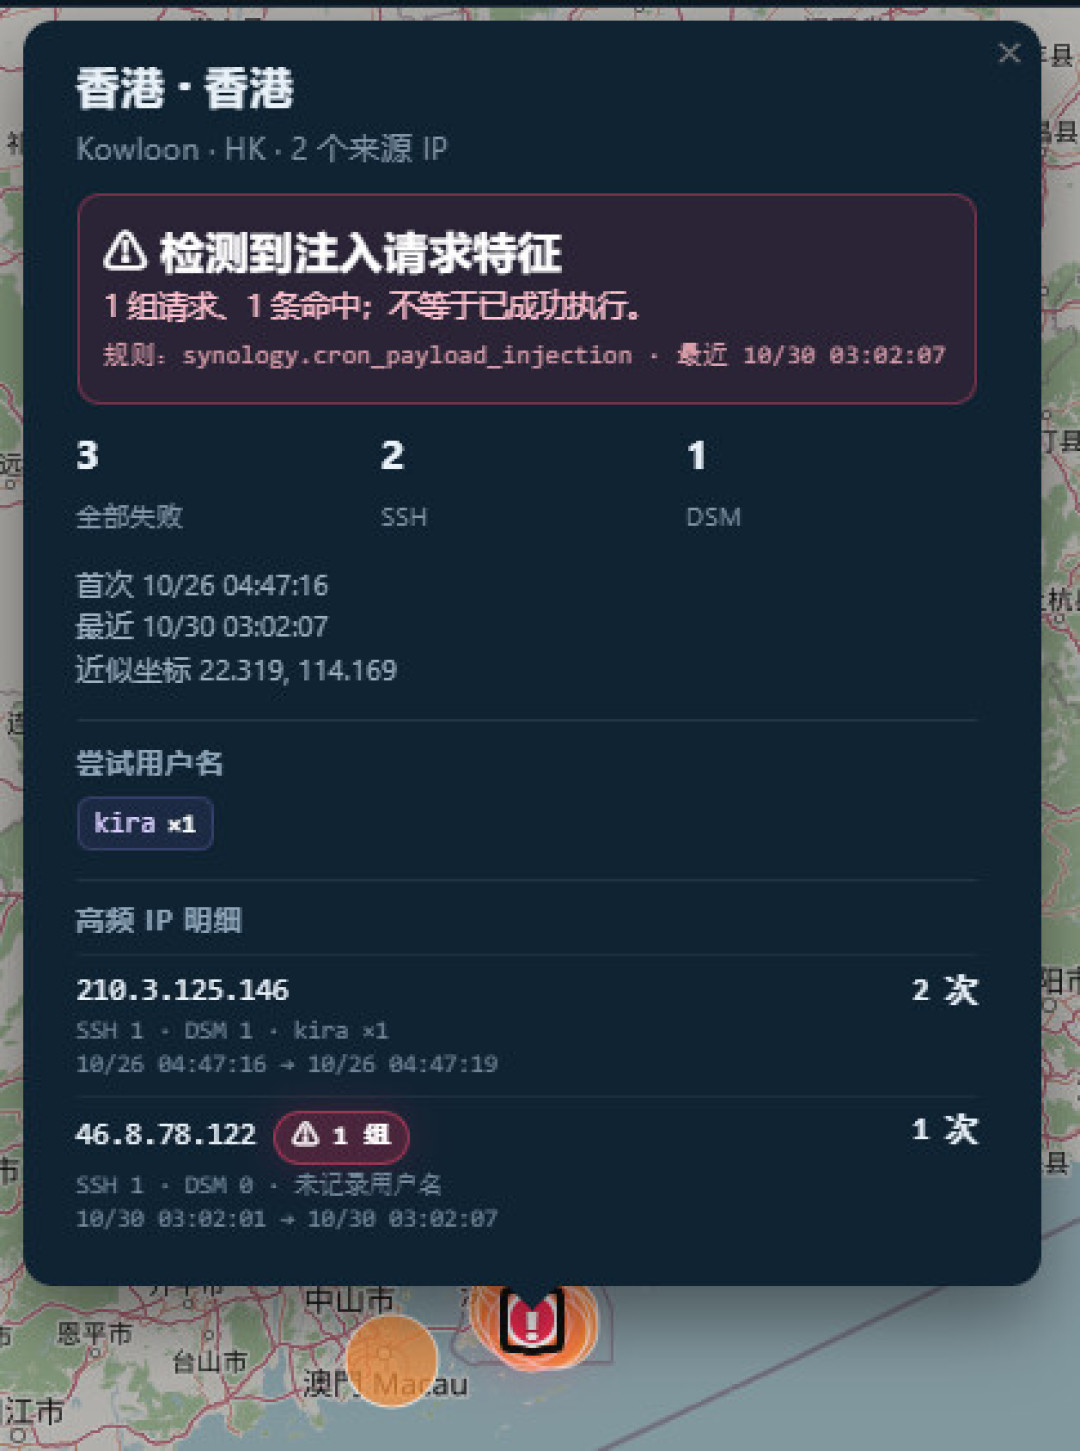
二,强密码加双因素认证,这是性价比最高的一步。这轮集中攻击里出现的eCh0raix家族,历史上就是靠弱口令爆破打进NAS的。知乎
三,系统保持更新。群晖官方已确认,这轮攻击用的就是2024年12月修复掉的已知漏洞,升级DSM即可挡住——中招的机器,多半是补丁一直没打的。玩飞牛、TrueNAS这些开源系统的DIY玩家同理:打补丁的成本,永远低于数据被锁的代价。
一句话总结:普通玩家默认走组网,能不暴露端口就不暴露;确实需要满速的服务,再考虑IPv6或DDNS,且必须先加固。远程访问这件事,比的从来不是谁更快,而是谁晚上睡得着。