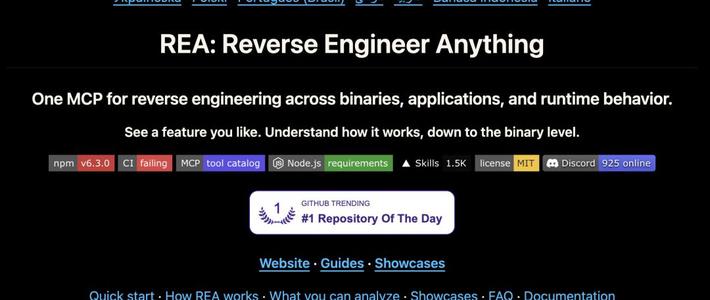
过去三周,只要你关注过 GitHub 或者刷过科技区视频,几乎不可能躲开这三个字母:REA。
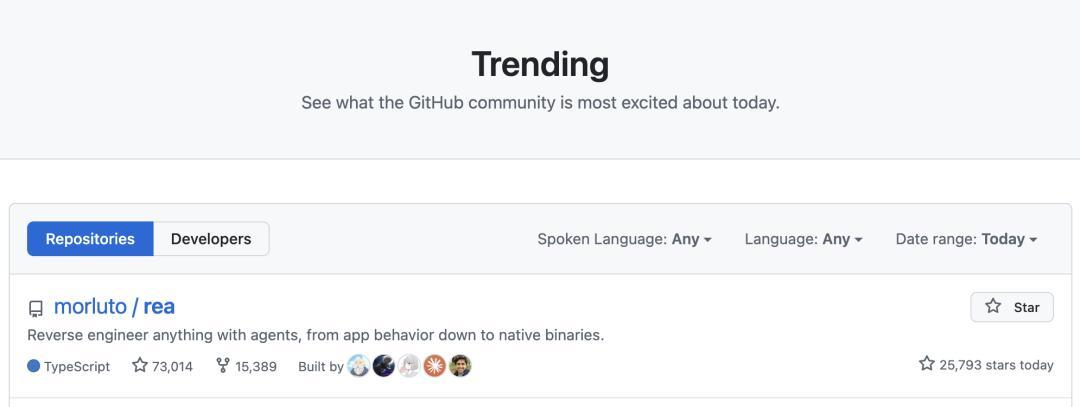
这个全称 Reverse Engineer Anything(逆向一切)的项目,仓库其实今年 4 月就建好了,但真正的爆发从 10 月初开始:10 月 7 号一天涨星两万多,三天就冲到了 12 万星。到 10 月下旬,36 氪的标题已经是"狂揽 30 万颗星",而截至本文写作时(10 月 29 日),GitHub 页面实时显示的星标已经突破 40.2 万。作为对比,年初引领全民"养龙虾"热潮的 OpenClaw,爆发第三天新增 6 万星——REA 的曲线比它还陡得多。小红书36氪
刷屏的都是实测视频:有人半小时逆向魂斗罗做出改版,有人把年费 144 美元的语音输入 App 拆完重写成了免费开源版,还有人用它验证了 FC"水下八关"这个传了三十年的都市传说。
但几乎同一时间,另一种消息也来了。有用户拿 Codex 测 REA,OpenAI 账号直接被停用。有 B 站 UP 主用它逆向电商平台,结论是"还不如我自己的 MCP 和 skills"。GitHub 上甚至出现了带木马的仿冒 REA 仓库,被举报前已经被下载了 172 次。小红书哔哩哔哩36氪
从爆火到验证期,只用了三个星期。对还在观望的人来说,这其实是认识它的最好时机——热度退潮了,坑也有人替你踩过了。我们把这三周里 B 站、小红书、知乎、36 氪上的几十个实测案例、翻车现场和行业反应汇到一起,说清楚三件事:REA 到底能干什么、干不成什么,玩它的真实成本是多少,以及什么人根本不该碰。
一、REA 是什么:不是新引擎,是给 AI 装上"手和脚"
很多文章把 REA 写成"能逆向一切软件的神器",这其实是误读。
它自己不做反编译。它做的是调度:通过 MCP 协议,把 Ghidra、IDA、Hopper 这些老牌逆向工具,接到 Claude Code、Codex、Cursor 这些 AI 编程智能体上。你提一个问题,Agent 自己去调工具、自己追函数调用链、自己决定下一步查哪条线索,最后把分析结论连同证据一起摆给你看。有网友打趣:这就像"给 Claude Code 配了个反编译器"。36氪
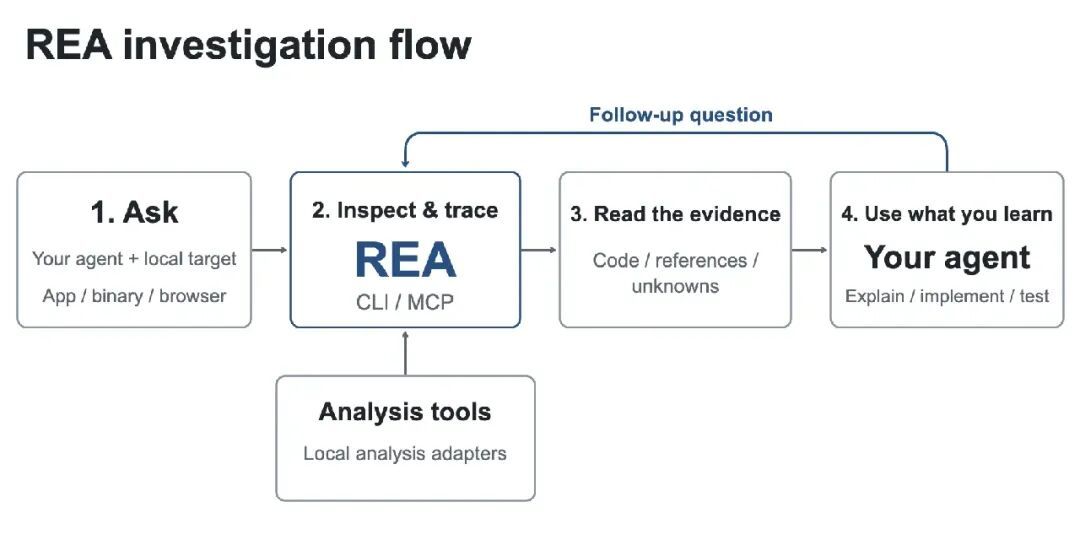
这些工具全是老前辈——IDA 上世纪 90 年代就在用,Hopper 2011 年诞生,Ghidra 2019 年开源。REA 的贡献是把过去需要人工串联的分析流程自动化了:以前是专家一行行盯汇编,现在是 Agent 自己动手翻。
官方演示的案例确实硬:重建一款打砖块游戏的声音定位函数,Agent 从不完整的反编译结果起步,自己翻汇编、追调用、算常数,最后重写的 63 个字节机器码和原函数完全吻合,通过了 3205 组对比测试。README 里还藏着两个冷知识级别的例子:Windows 计算器里 200 + 10% 为什么等于 220(% 跟在加号后面是取前一个数的 10%,跟在乘号后面才是除以 100);Chrome 断网小恐龙为什么越跑越快(速度从 6 开始每帧加 0.001,加到 13 封顶)。小红书小红书
这是 REA"神"的部分。问题是,"神"的边界在哪。
二、三周实测大盘点:什么拆得动,什么拆不动
把 10 月中下旬社区的实测案例汇总起来看,成功和失败非常有规律。
先看拆得动的:
案例 | 出处 | 结果 |
|---|---|---|
Typeless 语音输入(年费 $144) | 小红书 | 拆成 18 篇逆向笔记,重写为开源版 SpeakMore,自带 API key 每月约 1 美元,不含原代码 |
魂斗罗 FC 改版 | B 站 | 半小时魔改可玩;评论区顺手验证"水下八关":美版源码里根本没有水下八关,只有隐藏武器和通关加难度 |
crackme 注册机 | 法国博主 Korben | Agent 2 分钟写出通过验证的 keygen,API 成本约 0.5 美元,479 个随机用户名全部通过 |
苹果备忘录 | B 站 | REA + Agent 复刻最小五功能版,UP 主还顺手加了提词器 |
剪映、KEEP | 小红书 / B 站 | 模块结构、交互逻辑"底裤都没了",KEEP 用时 1 小时 |
再看拆不动的、和泼冷水的:
某电商平台(B 站 UP 主实测):拆不动,“还不如我自己的 MCP 和 skills”。原因很简单:电商的核心逻辑在服务端,客户端里只有壳。
有媒体盘点了 51 个开发者的真实使用案例,结论很扎心:"逆向任何东西"这个口号,轮到别人自己的二进制就各种限制——官网永远只给你看跑得最顺的那一次。小红书
《Practical Reverse Engineering》合著者 Elias Bachaalany 直接评价:hype(炒作)。社区给出的证据是星标增速远超过下载量,大量属于"路过点星"(drive-by stars)。而且 GhidraMCP、IDAProMCP 这类工具 2025 年就有了,REA 不是第一条路。36氪
IDAProMCP 作者、x64dbg 开发者 Duncan Ogilvie 现身说法:只用自己的插件,约一小时就解完了今年 Flare-On 逆向挑战赛的题目。
连 Korben 自己的对比实测也发现:REA 和"直接让 Claude 配 Ghidra"都完成了四项测试,REA 部分项目更快,但 patch 测试反而更慢。
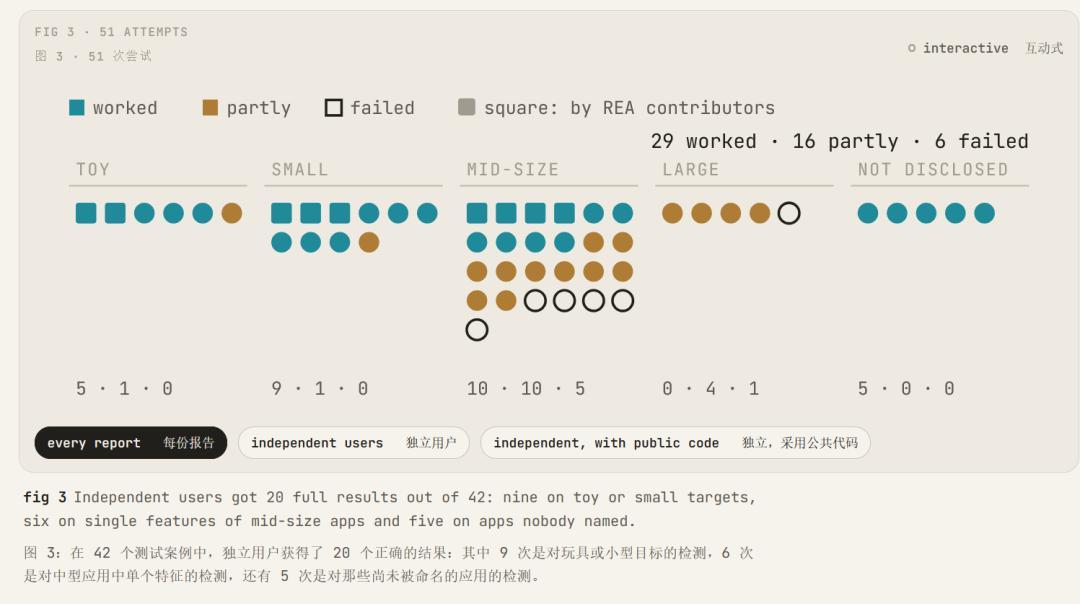
规律可以总结成一句话:拆得动的 = 本地客户端 + 单一功能 + 行为可验证;拆不动的 = 服务端逻辑 + 整应用克隆 + 重度混淆。
小工具、老游戏、桌面应用,在 REA 面前最"裸奔";而在线服务的核心价值早就沉在机房里,你拆到的只是壳。有篇高赞分析说得透彻:REA 可以逆向一切,但不能复制一切——"逆向"和"复制"之间,隔着服务端逻辑、隔着翻几个数量级的工程量、隔着加壳混淆反调试这些老手艺。知乎
三、玩 REA 的真实成本:三笔账
这是教程视频基本不会告诉你、但第一批玩家已经替你交过学费的部分。
第一笔:账号账——别用主号。 小红书上"第一批 REA 逆向的,已经喜提 GPT 封号"拿了 358 个赞:用户 Vincent 用 Codex 测试 REA,项目还没跑完,OpenAI 账号就被停用;此前也有人用 Codex 逆向破解软件激活,被标记"网络滥用"。OpenAI、Anthropic 的条款都禁止逆向自身服务,REA 官方也声明仅限合法分析。社区的新共识是:玩 REA 先别用主号,号没了真的会麻。小红书
第二笔:钱账——单次 0.5 到 30 美元,依赖还得自己装。 小活儿是真便宜,Korben 的 keygen 成本约 0.5 美元;常规 App 逆向,有安全研究员用 Cursor 实测,大多数 30 分钟左右拆完,花费不到 5 美元;但大活儿烧钱,拆一个 Unity 游戏用 Claude Code 烧了 4000 万 token,约 27 美元。想省钱的话,B 站已经有人开了 DeepSeek 组合的教程,号称同样的活成本便宜 90%。还有一笔隐藏成本:10 月 19 日 DEV Community 的实测指出,Ghidra、JDK 这些依赖都要用户自己准备,"一行命令装完"是不存在的。36氪
第三笔:安全账——带木马的仿冒仓库已经出现。 这是最需要盯紧的坑。10 月 10 日,GitHub 上冒出一个叫 rea-tools 的组织,名字刻意模仿官网 rea.tools,整份复制官方 README,只加了一段"Windows 独立版 .exe/GUI"下载说明。里面那个 82.6MB 的 rea-x64.7z,被 Microsoft Defender 判为 Trojan:Script/Wacatac.B!ml,VirusTotal 上 45 个引擎有 8 个报毒。被举报前,它已经被下载了 172 次。10 月 13 日,REA 维护者在 README 加了警示:官方只认三个入口——github.com/morluto/rea、rea.tools 和 npm 包 rea-agents,并强调"相似的仓库名或复制的 README,不能证明下载是官方的"。记住:官方从没发布过任何 Windows 安装包,Issue 2136 里只是讨论过要不要做,从未落地。正确安装就一行:npx rea-agents setup。36氪
四、另一面:产品经理们已经开始结盟"反 REA"
REA 爆火不只让玩家兴奋,也让软件行业集体破防。36 氪 10 月 20 日那篇文章标题很传神:《昨天还在互撕的产品经理,今天全被 REA 逼成了战友》。
他们的对策总结起来是三招:
别把值钱的东西放客户端。 写死的密钥、隐藏接口、只在前端判断的会员状态,在 REA 面前等于裸奔。所以把信任决策搬回服务端:有没有付费、能不能用某功能,每次都由服务器说了算。
核心逻辑上云。 推荐算法、定价策略、风控规则,客户端只拿结果,拿不到过程。
搬不动的场景硬防。 游戏、嵌入式设备没法上云,就加壳、混淆、虚拟化保护、反调试,让 REA 最先拆出来的东西是"假的"。
已经有安全厂商把这做成了生意。Thales 发布 Sentinel Envelope Plus,官方公布的对照测试相当冲击:未保护的应用,AI Agent 找出 10 个漏洞中的 8 个;加上保护后一个都找不到,token 消耗是原来的 970 倍,最后 Agent 自己建议放弃分析。36氪
更微妙的思路来自安全公司 Quarkslab 8 月的论文:过去混淆的目标是让人"看不懂",现在的目标是让 AI"看错"——构造出结构上看着合理、实际不反映真实行为的反编译结果。面对完全看不懂的程序,Agent 会老实承认看不懂;面对一个逻辑通顺的错误答案,它反而不会停下来质疑。
这对普通玩家意味着:客户端类软件的"防护"会迅速变强,REA 的蜜月窗口未必一直开着。拆得动的那些目标,正在以周为单位穿盔甲。
五、法律红线:自娱和出事之间隔着什么
社区已经在自发形成边界。逆向 KOF97 的那位 B 站 UP 主在视频里特意声明:素材全部来自自购的 Steam 正版,纯自娱自乐,不会公开发布任何游戏资源和代码。这大致就是目前公认的安全区:哔哩哔哩
逆向自己合法拥有的软件,用于学习、研究、互操作、自用改造——社区普遍认可,REA 官方也声明仅限合法分析;
但绝大多数商业软件的 EULA 明确禁止逆向工程,法律上的"研究豁免"边界模糊,别拿"学习"当免死金牌;
公开分发克隆品、绕过付费验证白嫖、写注册机——每一条都是真实的法律风险,Korben 那个 keygen 演示之所以安全,是因为 crackme 本来就是给人练手破解用的靶子程序。
拆 Typeless 做 SpeakMore 的那位小红书用户,姿势就做得很干净:只留自己需要的听写功能、代码全部重写、不含任何原代码与密钥、MIT 开源,连网络请求都只用自己账号的。这个分寸感,值得每个想上手的人抄作业。小红书
六、结论:什么人该玩,什么人别碰
这几类人,REA 值得这个周末就试试:
想学逆向的程序员——门槛真的被拉平了,以前是啃几年汇编,现在是会提问;
研究别人实现的产品人——"这个功能为什么这么丝滑"第一次有了可执行的答案路径;
想拯救没有源码的老软件的人——老游戏、停更的老应用,这可能是最后的窗口期;
想审计可疑程序的人——REA 逼着 Agent 每一步结论都挂到可查的代码证据上,比直接问大模型靠谱。小红书
这几类人,建议先冷静:
想克隆别人付费软件白嫖或倒卖的——核心(服务端)你拿不到,法律你碰不起,主号还可能先搭进去;
想"一键安装"的小白——官方根本没有安装包,凡是递给你"Windows 独立版"的,都是木马;
指望它"逆向一切"的——51 个案例已经证明,官网 demo 永远是跑得最顺的那一次。
接下来值得盯的三个信号:星标和下载量的比值(路过式热度是否在退潮)、模型大厂会不会把"禁止逆向第三方软件"明确写进条款(账号安全从个案变成明规则)、以及 Thales 这类防护方案的实际铺开速度(蜜月窗口还剩多久)。
最后回到那个最大的命题——软件行业完了吗?三周观察下来,答案大概率是:REA 让"功能本身"贬值了,但没有让软件贬值。当任何客户端功能都能被 AI 低成本看懂、模仿,"我功能多、界面好"这条护城河确实在漏水;但专有数据、深度流程集成、多年攒下的信任和交付能力,Ghidra 拆不出来,Agent 也追不到调用链。知乎
靠信息差赚钱的时代在收尾,靠沉淀价值赚钱的时代在开场。而对想上车的人,记住三句话就够了:从官方入口装、别用主号、只拆自己买过的东西。