















21
45
软路由部署 openwrt 配置指引——基础篇
2024-08-29 01:08:14
52点赞
377收藏
44评论
写在前面
本文主要是记录一下迁移过程中一些操作流程,同时也分享一些我在 openwrt 上的一些设置以及 openwrt 插件
之前家里用的是刷了 openwrt 的 k3 硬路由,这次升级更新迁移到软路由 + AP 的方案了
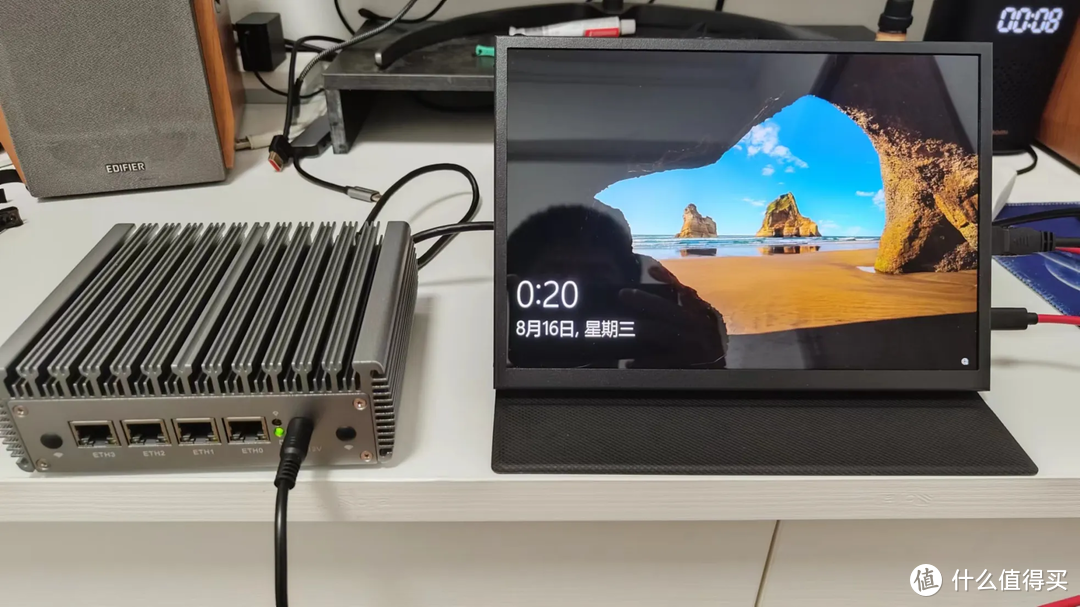
主路由:J4125 软路由
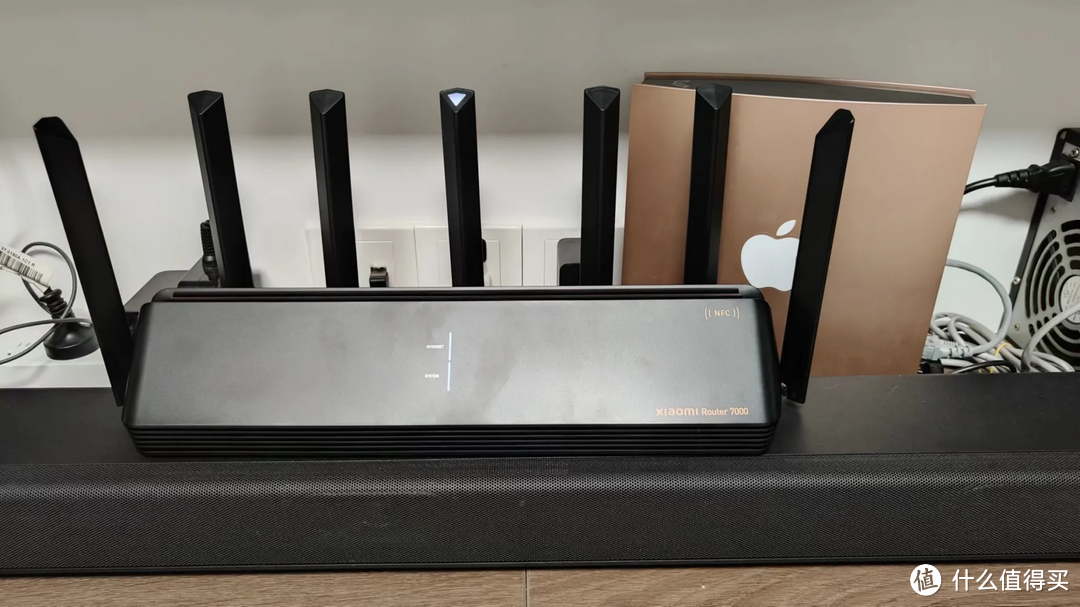
AP:小米路由器 7000
便携屏给软路由刷系统实在是太方便:
小米 7000 与 k3 的合照(下图是 k3 主路由 + 小米 7000 AP 的过渡阶段)
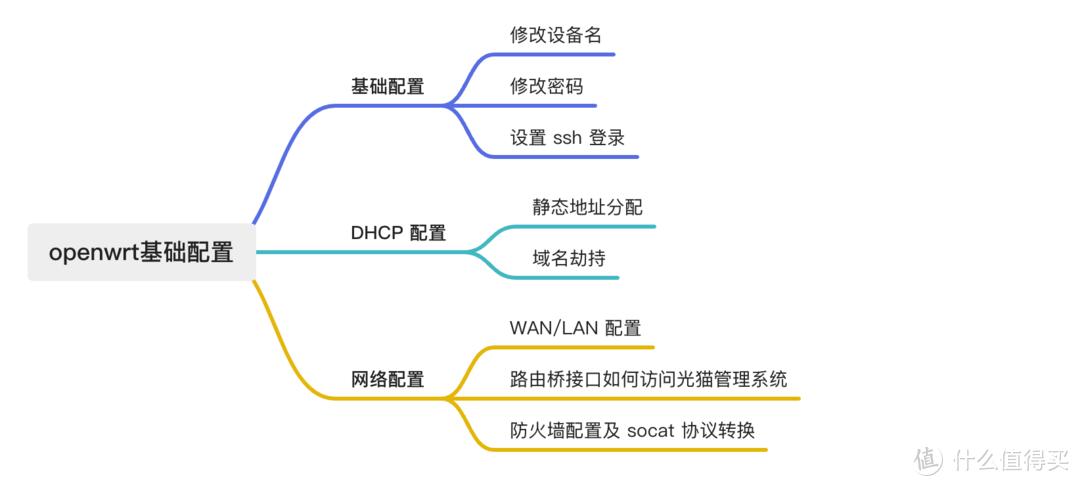
本文大纲如下
迁移方案
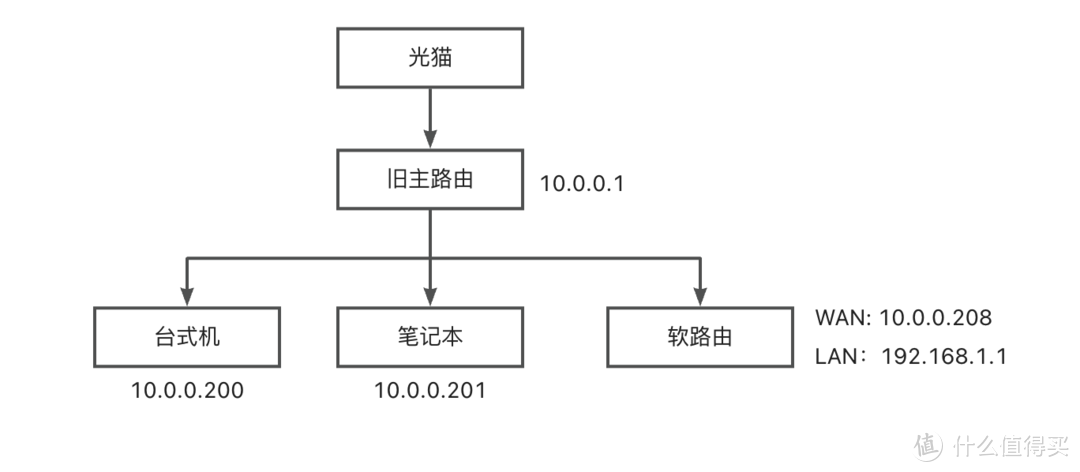
如前面发的文章提到的,是先将软路由配置为二级路由,调整后再替换掉原来的 k3
配置阶段架构如下,台式机/笔记本可通过软路由 WAN 口 IP 进行访问
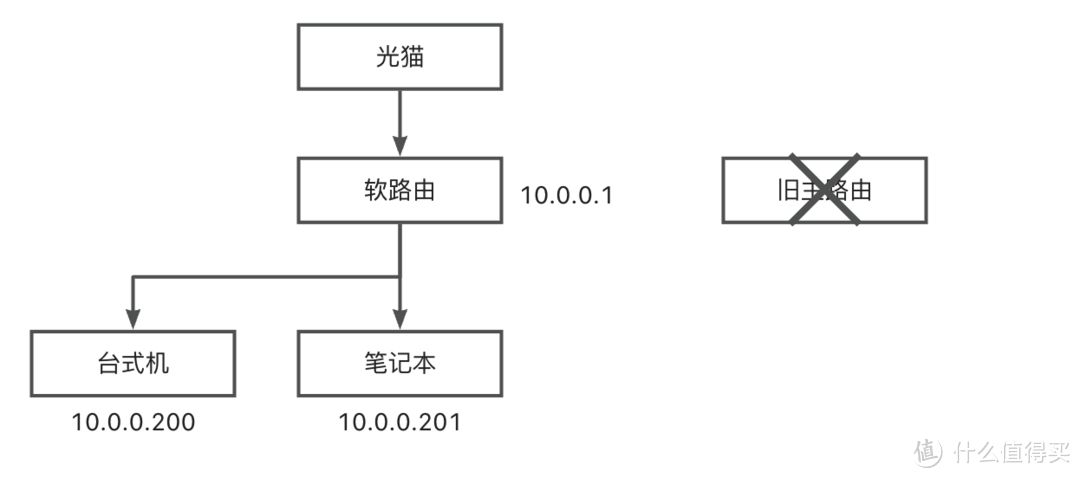
在完成配置之后,只需要停机做一轮切换,即可将软路由提升为主路由,最终架构变为
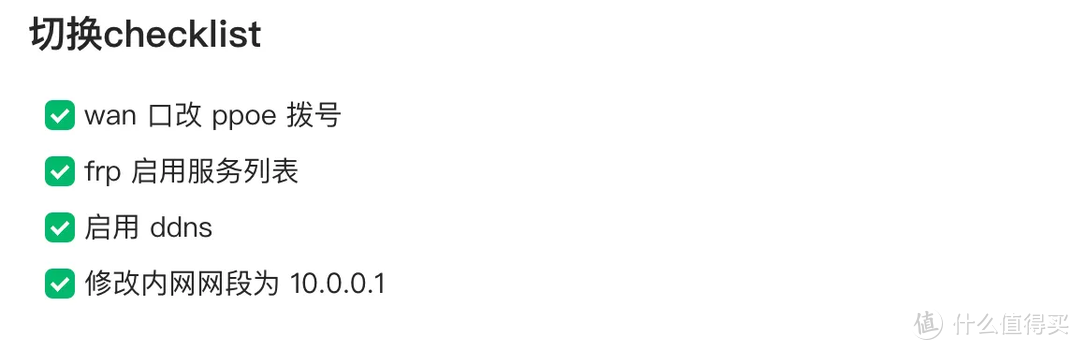
在配置新的软路由过程中,明确哪些需要在主路由停机后进行操作,记录成清单:
接下来进入正式的 openwrt 配置调整环节
基础配置
修改设备名
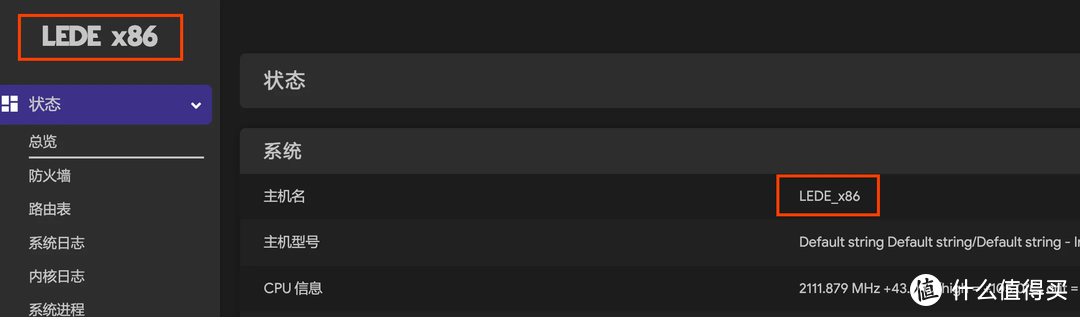
默认安装后设备名是 OpenWrt,进入系统->系统->基本设置修改主机名
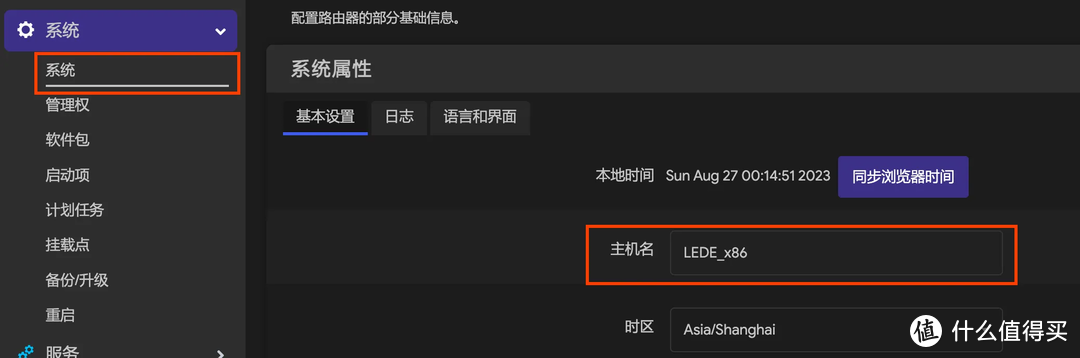
最后点击保存并应用,刷新一下可以看到总览界面的左上角 Logo 及主机名均已变化
修改密码
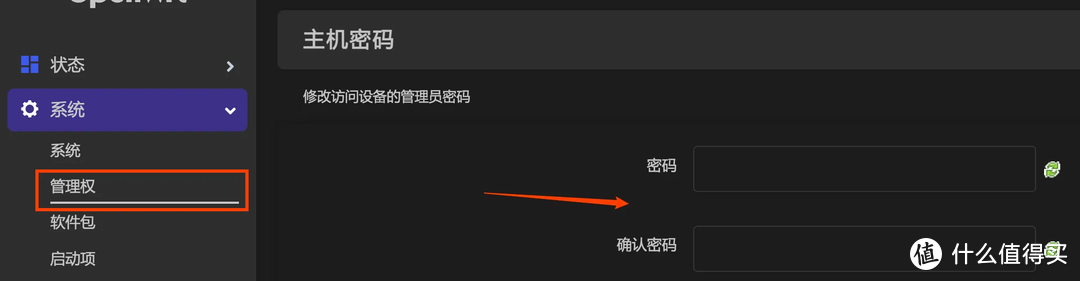
默认密码肯定是不安全的,先修改密码:
点击系统->管理权
输入两次密码后,点击保存并应用生效
设置 SSH 登录
虽说 openwrt 管理后台也能满足绝大部分需求,但一些操作我还是习惯 ssh 登录到终端进行
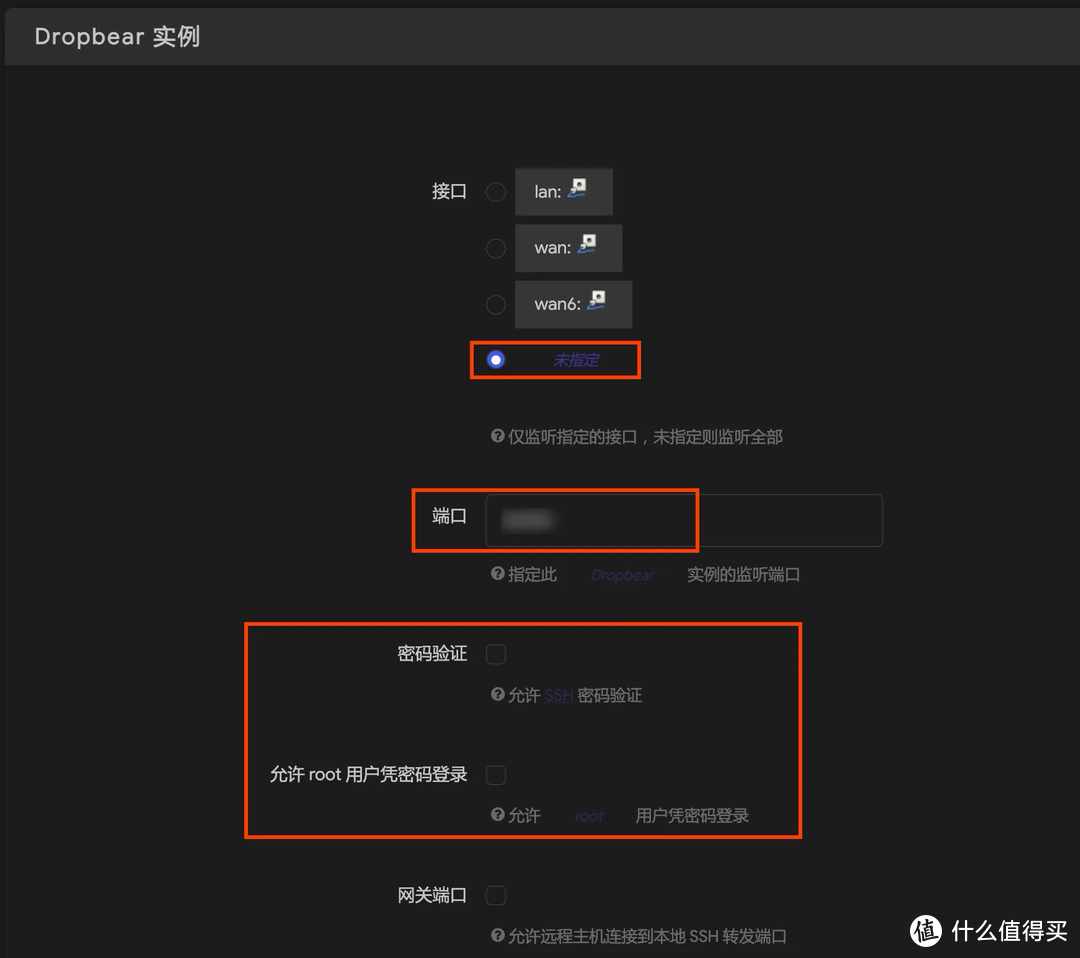
还是在系统管理权页面,往下拉,对 Dropbear 进行配置:
接口部分因为目录需要从 WAN 来登录配置,所以调整为未指定(后续再改回 LAN)
端口建议调整为自定义端口
密码我比较习惯用 ssh 密钥对进行认证,所以直接关闭密码以避免被密码爆破:
取消勾选密码认证
取消勾选允许 root 用户凭密码登录
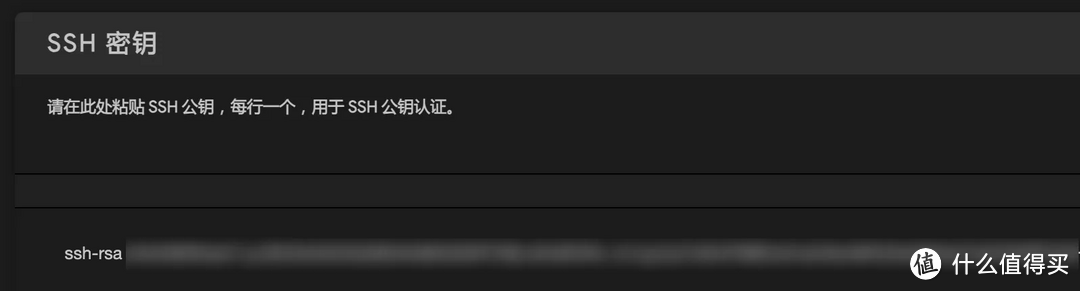
最后把自己的公钥贴进去SSH 密钥这一栏,点击保存并应用
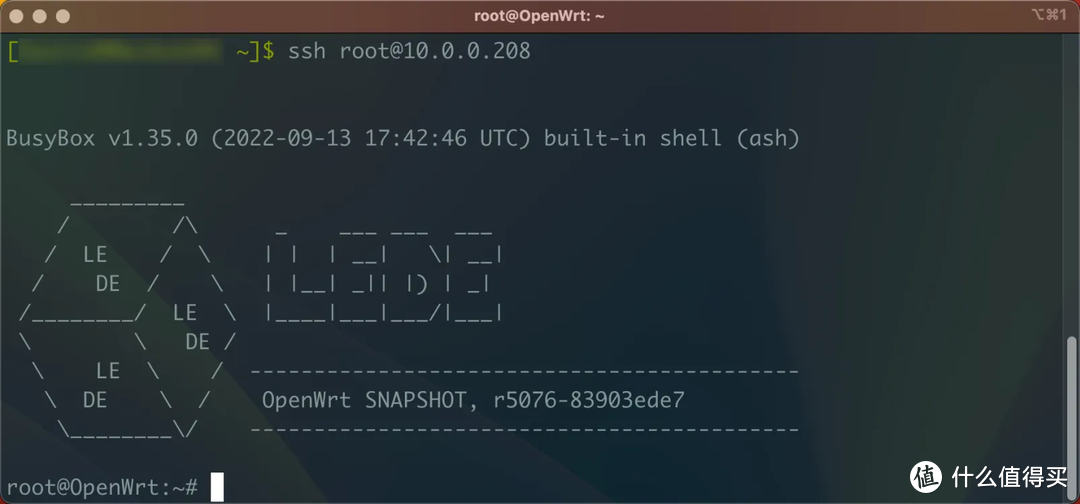
因为前面配置时候(见之前文章),已经允许 WAN 口访问软路由,所以此时已能通过 ssh 来访问:
DHCP 配置
静态地址分配
原路由配置了较多按照 mac 地址指定分配 ip 的配置,同时也指定了对应的主机名
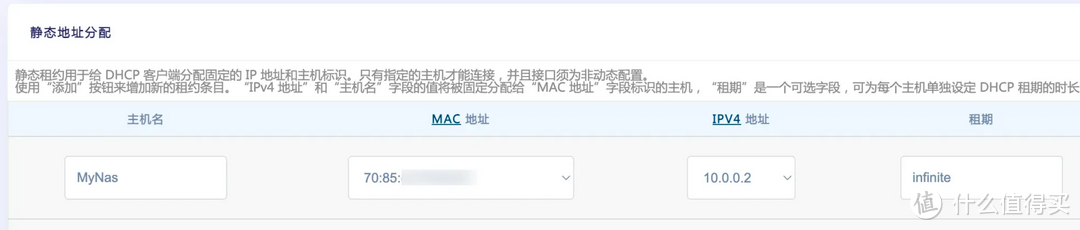
总共有 30+ 设备,手动重新配置的成本较高,因此使用直接 copy 配置的方式:
cat /etc/config/dhcp
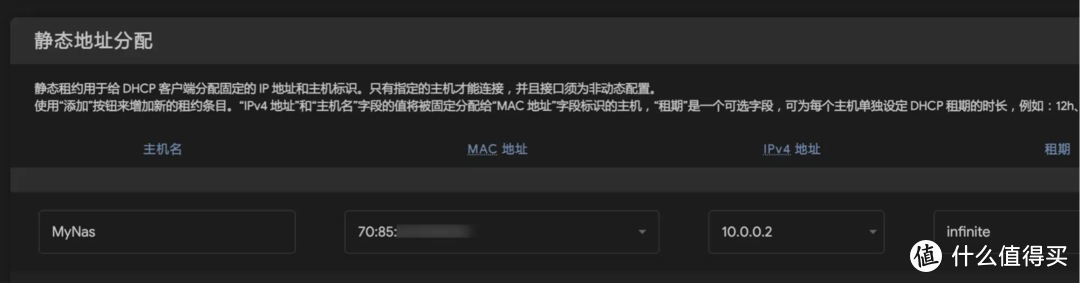
从原路由上查看 dhcp 配置,并找到所有 config host 开头的配置块,复制并追加到软路由对应配置文件后面
配置完成后,执行 realod_config 使配置生效,这个时候刷新软路由对应页面,可以看到配置已经更新
自定义域名劫持
这部分作用目前主要有两个:
强制在内网将相关域名解析到 ipv4
将一些被污染的域名强制解析到指定 ip
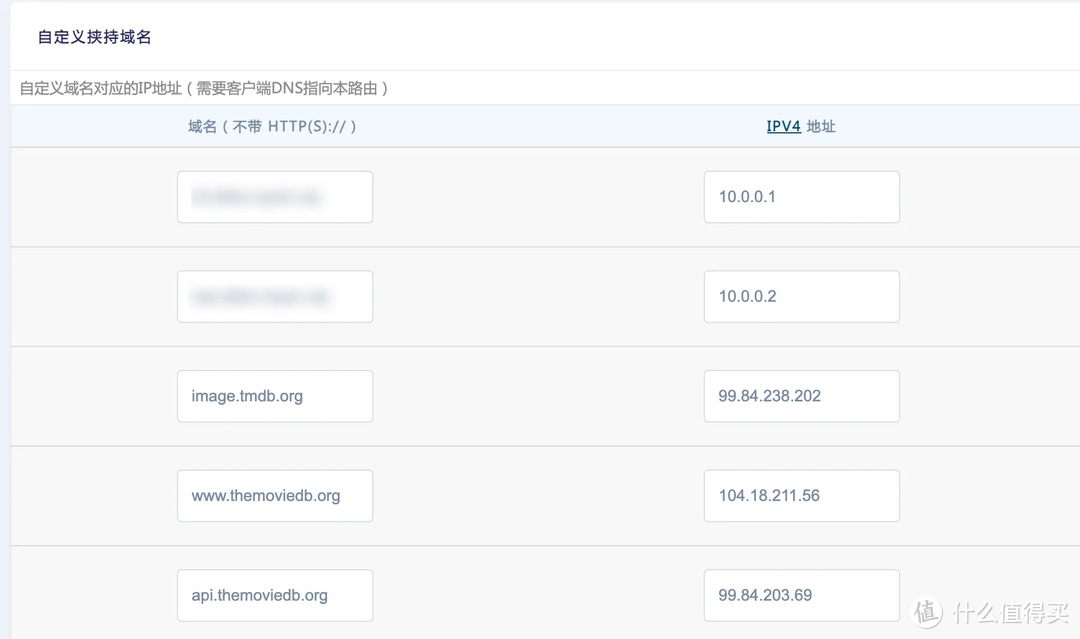
这部分配置不多,手动搬过去也可以,不过还是使用命令行进行操作方便:
cat /etc/config/dhcp
找到所有 config domain 配置,并追加到软路由的 dhcp 配置中,之后执行 reload_config 生效:
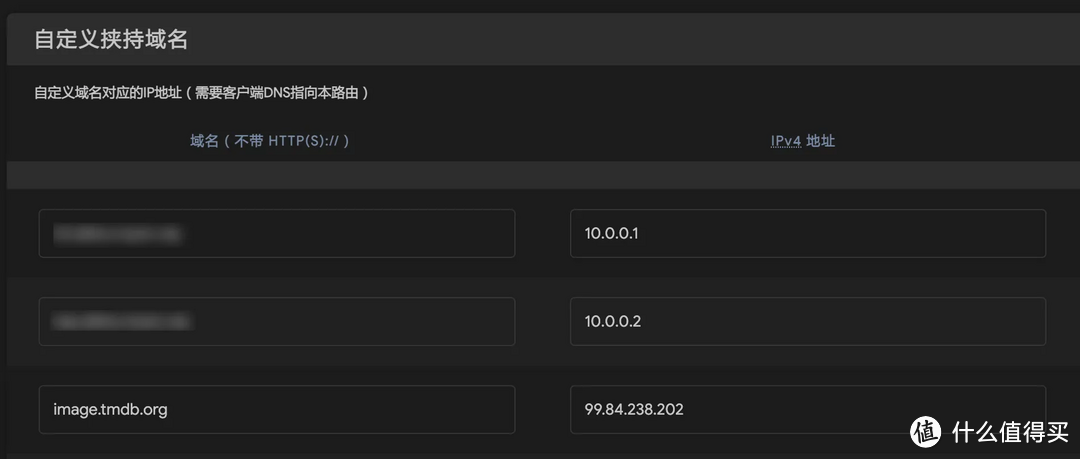
其他 DNS 配置
在 DHCP/DNS 的高级设置中,找到禁用无效信息缓存并勾选
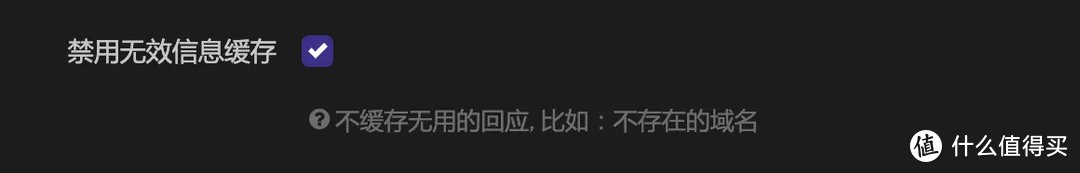
最后点击保存并应用
网络配置
WAN 口配置
这部分配置需要等到正式替换时候再操作
目前是有两个 WAN 接口,一个是 WAN,一个是 WAN6,WAN6 可以不用管。
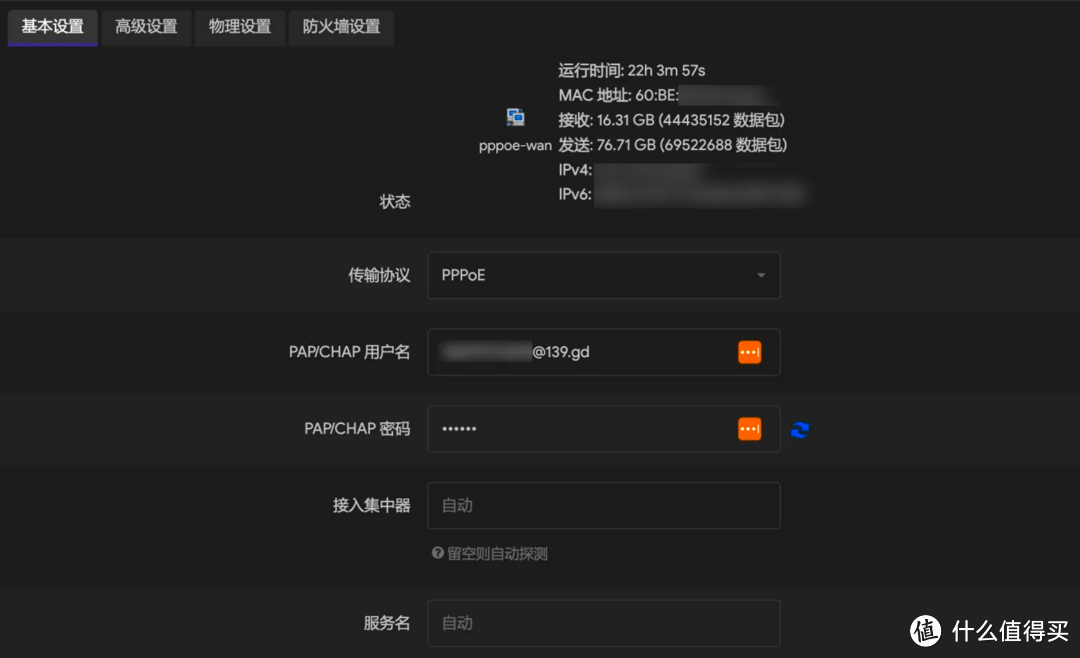
修改 WAN 口传输协议到 PPPoE,然后输入宽带账号密码即可,其余保持默认
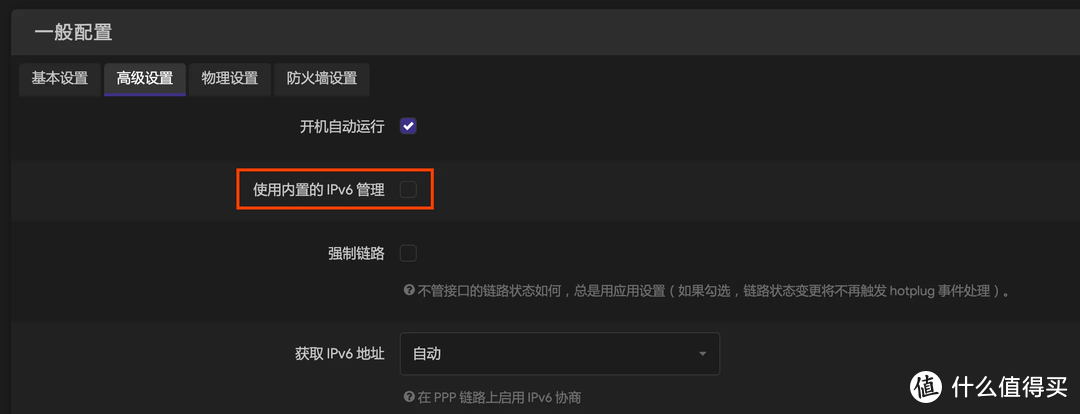
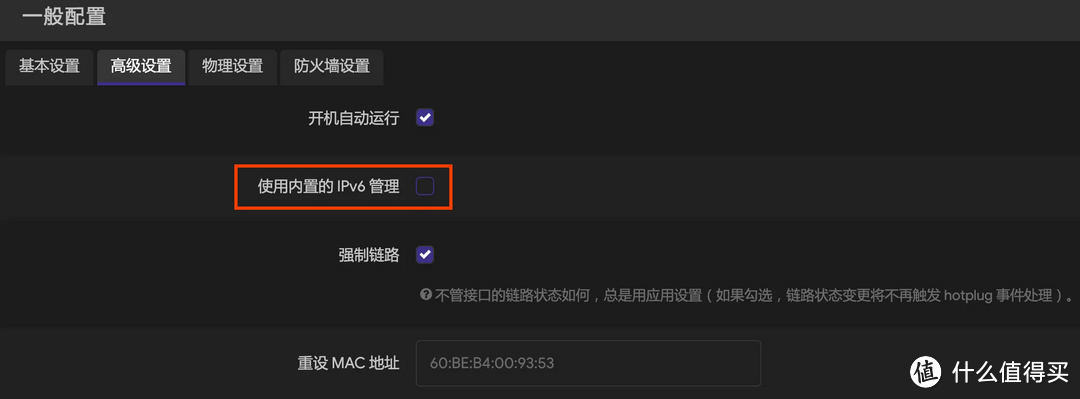
高级设置页面,取消使用内置的 ipv6 管理,其余保持默认
最后点击保存并应用,接上光猫出来的网线,就可以拨号成功了。
LAN 口配置
修改 LAN 子网需要等到正式替换路由时候再进行操作
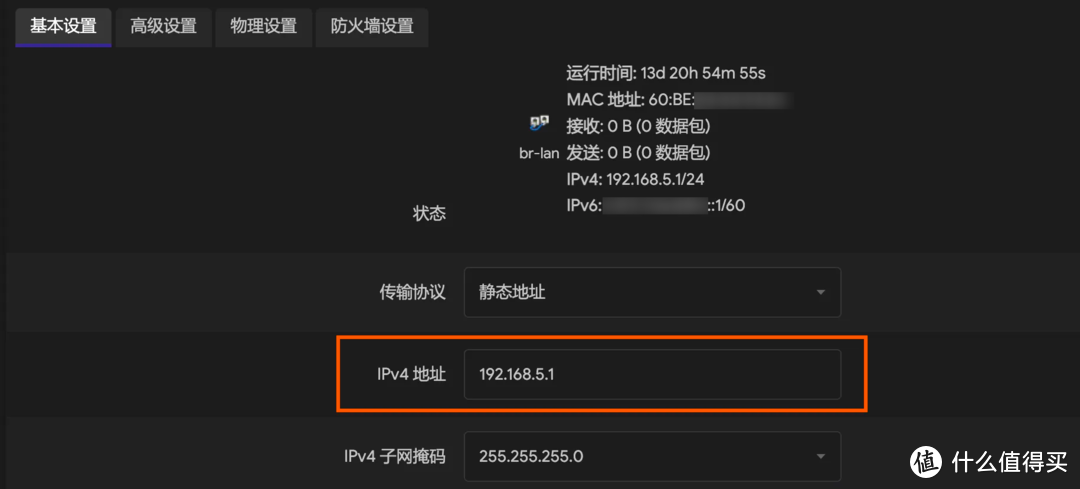
在基本配置中,因为目前还是作为一个子设备接入硬路由,因此暂时不修改网段,等后续正式切换再处理:
高级设置取消使用内置的 IPv6 管理
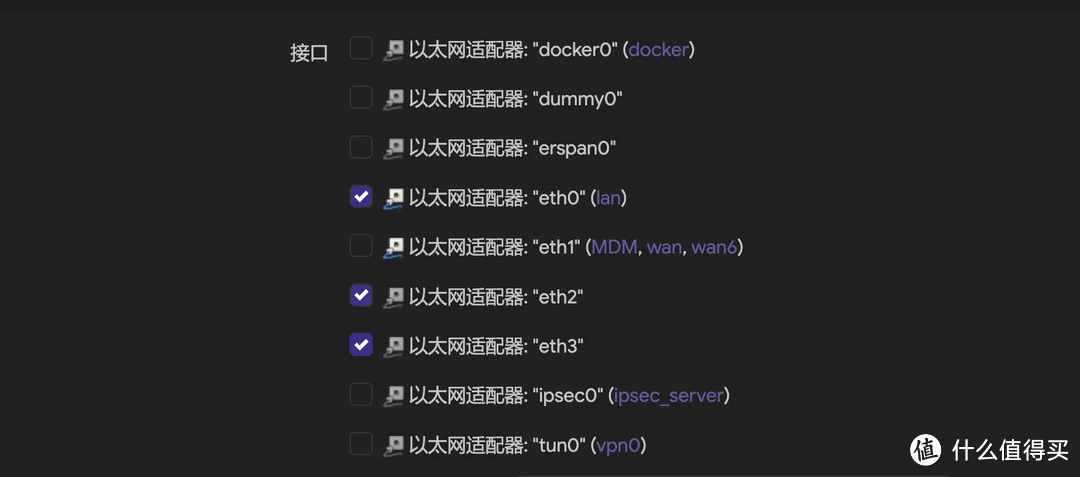
物理设置中,因为软路由没有提供 Wi-Fi,同时 eth1 作为 WAN,因此将剩下 eth0、eth2、eth3 桥接为 LAN 口
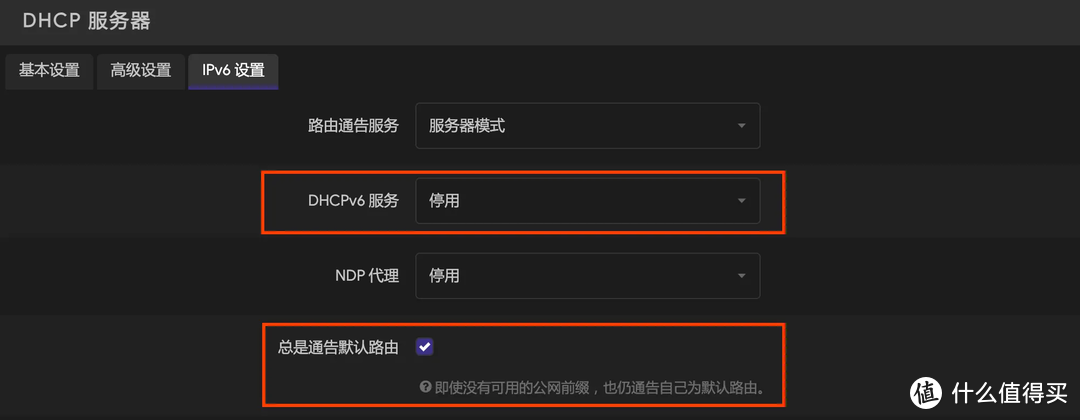
然后再 DHCP 服务器的 IPv6 配置中,停用DHCPv6 服务,并勾选总是通告默认路由
MDM 网络接口
这个的背景是光猫改桥接之后,解决如何访问光猫管理后台的问题:
需要添加一个接口设置静态 ip 来保持与光猫管理后台处于同个子网
将这个接口绑定在 WAN 物理接口上,从而利用接口子网路由将数据包送到光猫
更详细的教程见之前发过的文章
首先进入网络 - 接口页面新建接口
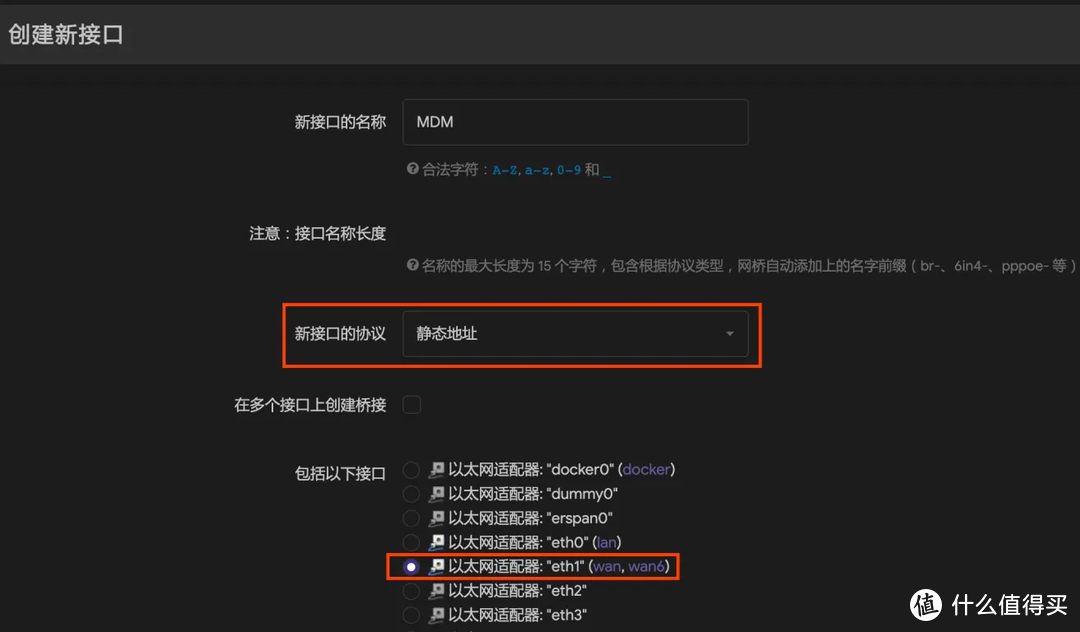
创建完成后会自动跳转到设置页面,在基本设置中只需要设置以下 3 项
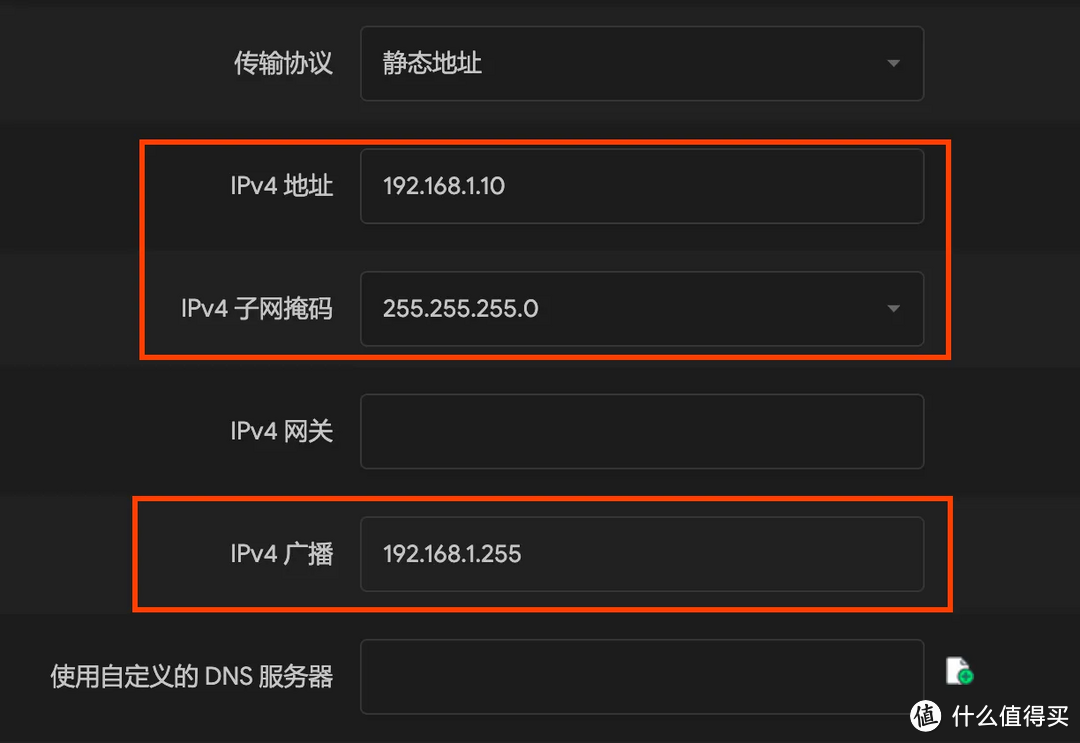
再进入到防火墙设置分配区域为 wan ,最后保存应用即可
防火墙配置
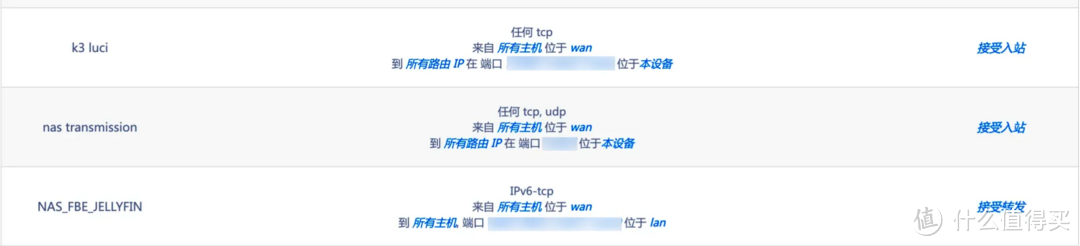
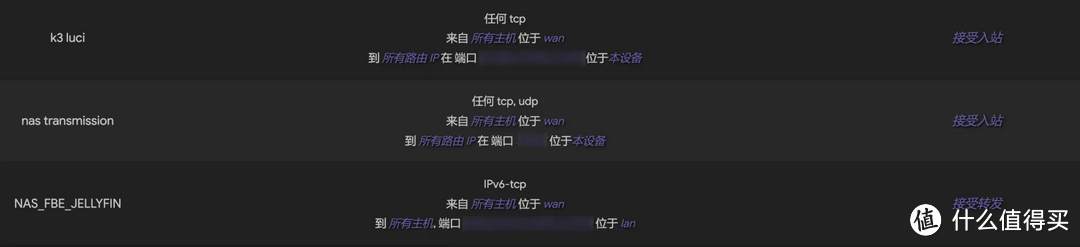
在原路由上通过防火墙配置了一些规则,需要同步到软路由上:
一个是端口流量规则
一个是端口转发规则
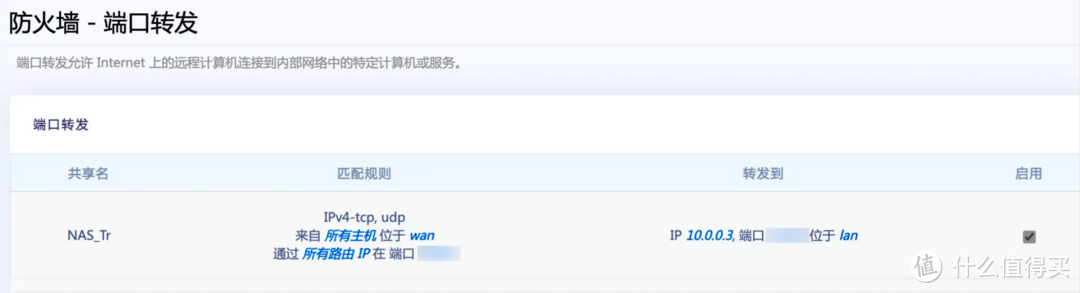
这部分都可以通过配置文件同步的方式来做迁移,效率更高:
cat /etc/config/firewall
找到最后追加的几条,有以下对应关系:
config rule 开头的对应是端口流量规则
config redirect 开头的对应是端口转发规则
找到上述两种类型的所有配置项后,追加到软路由的 /etc/config/firewall 配置文件,然后执行 reload_config 即可生效:
socat 协议转换
将 Nas 一些服务的端口映射到主路由上,实现主路由 ipv6 端口转发到子网内的 ipv4 端口
原路由没有提供 socat 的配置界面,是通过命令行方式来启动的
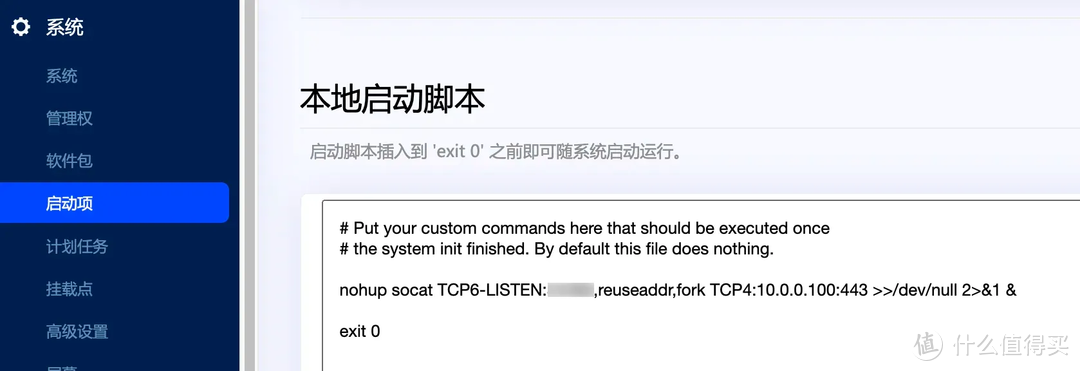
是在系统 - 启动项****-****本地启动脚本中进行配置:
nohup socat TCP6-LISTEN:xxxxx,reuseaddr,fork TCP4:10.0.0.100:443 >>/dev/null 2>&1 &
在新路由已经支持通过界面进行配置,具体参数如下:
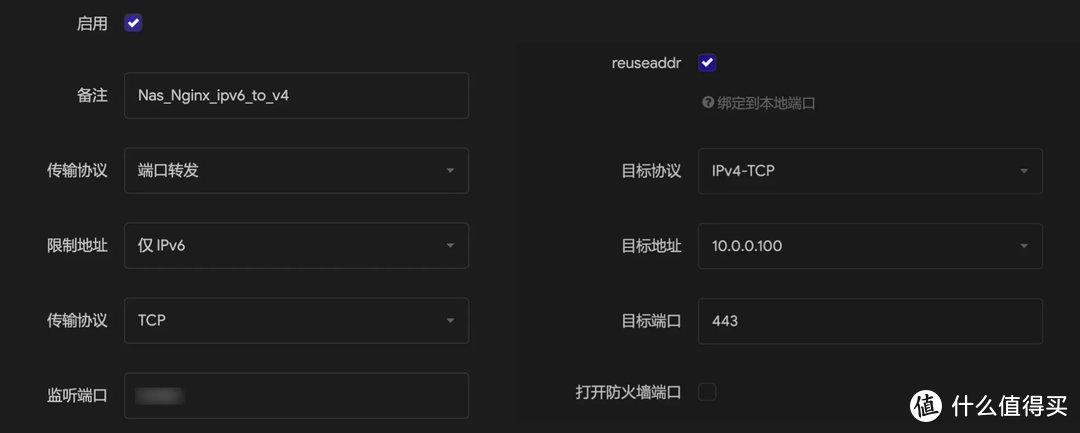
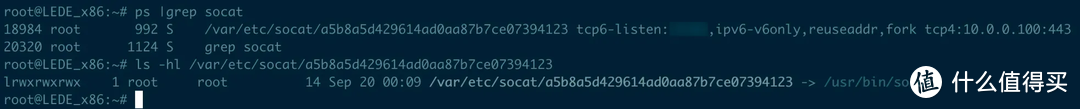
保存并应用后,可以在命令行中看到对应的 socat 进程已经启动:
Turboo ACC 网络加速
启用前 3 个特性,最后一个 dns 缓存先关闭,后续由其他服务来提供
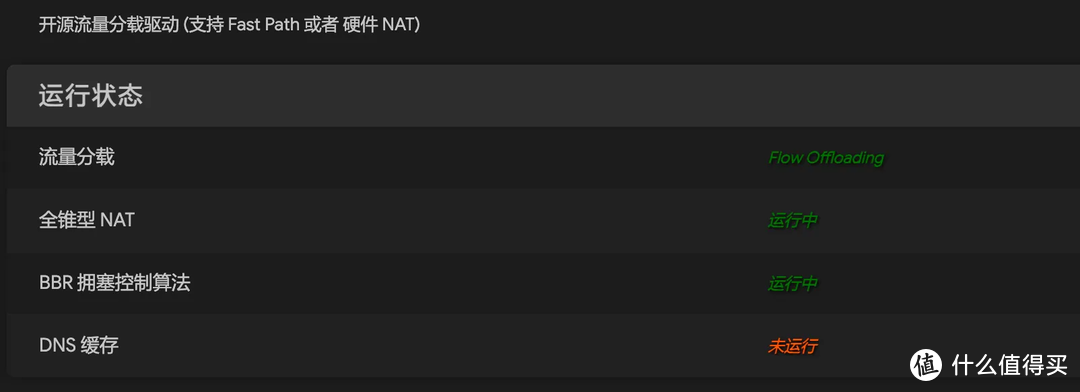
全锥形 NAT 选择高性能模式
写在后面
篇幅原因,本文仅介绍了迁移方案以及 openwrt 一些基础配置
下一篇文章将继续介绍我使用到的一些 openwrt 插件以及对应的配置,点赞关注不迷路~
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~












校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案