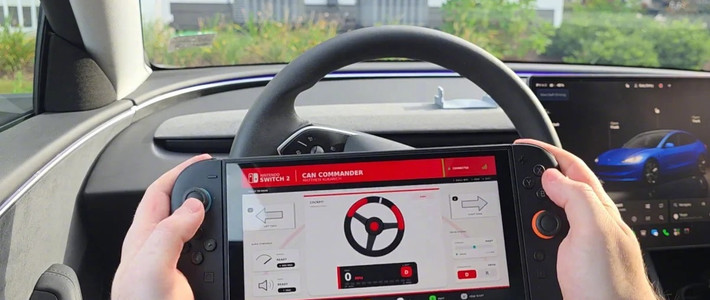
11月13日,汽车网络安全研究员马修·库卡尼奇(Matthew KuKanich)在 Reddit 分享了一段视频:他用任天堂 Switch 2 手柄操控特斯拉,方向盘、油门、刹车、转向灯、挡位、喇叭和雨刮都在手柄指令的控制之下。但这项实验的性质和不少说法相反:他并没有破解车辆本身,而是对 Switch 2 进行越狱,并开发了一款名为 CAN Commander 的应用,通过车辆 CAN 总线发送控制指令——被破解的是游戏机,不是车,更不是车机。知乎微博
手柄按键被逐一映射到驾驶功能:左摇杆控制方向盘,ZR 键控制加速,ZL 键控制刹车,A 键切换前进挡和倒车挡;应用同时读取车速、方向盘转角、当前挡位等车辆实时信息,并设置了长按 B 键才能退出的安全机制。知乎微博
用手柄碰整车控制也不是他第一次做。此前,KuKanich 还曾使用 Xbox 手柄和 Wii 遥控器控制 Tesla;Wii 遥控器支持体感操作,驾驶者倾斜遥控器时,车辆方向盘也会同步转动,部分视频还记录了其在道路上进行遥控驾驶的过程。微博
CAN总线控制逻辑:报文即指令
在车内,转向、动力、制动早已不是纯机械传动:以太网作为骨干网承担高带宽数据,CAN/CANFD下沉到区域控制器就近管理安全关键与低成本节点,踩踏板、转方向盘的实质是把动作翻译成报文广播到总线,由对应控制器就近执行。 谁能发出正确的报文,谁就物理上等价于驾驶员。而 CAN 总线协议诞生初期聚焦通信可靠性与实用性,并未设计身份认证、数据加密、节点准入校验等安全机制,报文 ID 是节点身份的唯一凭证。知乎知乎
同一原理早已是灰色生意。今年曝光的特斯拉 FSD“卡贴”,就是一类直接插入车辆 CAN 总线的硬件模块,让车辆绕过地理围栏在未获批准的地区激活 FSD,单个售价 500 欧元。 它的门槛也被描述得很低:买一块树莓派或 ESP32 级别的微型开发板接入 CAN 总线,发送一段 200 行左右的伪造授权信号,让车机误以为在合法地区,强行打开 FSD。微博微博
实验有边界,防线也在补位
演示视频中,Tesla 保持停放状态,KuKanich 推动左摇杆时,方向盘随之转动。 该项目目前未公开相关代码,该实验仅为技术研究,不适合公共道路尝试。微博IT之家
量产车也没有把控制总线敞开:采用总线分段隔离架构,通过车载网关将动力CAN、底盘CAN、车身CAN、娱乐CAN物理分隔,实现网段隔离,单一网段遭受攻击时不会横向扩散。 覆盖物理层、链路层、应用层认证、入侵检测与运维管理的分层防护体系,正从安全测试走向整车标配。知乎
对普通车主,这和“任何人拿手柄就能偷车”还隔着很远的距离——前提是对车辆控制总线的物理接入,以及研究员级的报文逆向。真正值得关注的是重心的转移:Tesla 目前正在发展自动驾驶服务,其 Robotaxi 已在运营城市提供全天候服务;专门打造的 Cybercab 则未配置方向盘。 当“驾驶”越来越等于“发报文”,安全的考题也从“软件会不会被攻破”改写为“报文能不能被信任”。微博