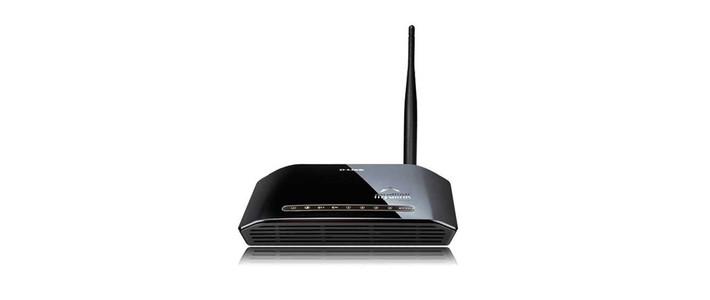
11 月 15 日,CVE-2026-129353 落到了 D-Link DIR-600L 头上,CVSS 3.1 给了 10.0。隔了一天,我把 NVD 引用的那份公开分析翻完,里面有一句和传播标题相反的话,崩溃地址不等于程序计数器。
这条 CVE 是真的,触发点也是真的,一台还在服役的 DIR-600L 值得处理。但“CVSS 10.0”“通往 root”“已验证 PC 控制”这几句话,在公开材料里不是一个证据等级。混在一起说,容易让人以为自家网络已经被接管,也会把真正该做的动作淹没。
10.0 和 9.3 说的是同一件事,口径不同
NVD 在 11 月 15 日收录了这条记录,来源是 VulDB。受影响的是 D-Link DIR-600L 的 2.17 和 2.17b02 两个固件版本,问题出在 authentication.cgi 的 authenticationcgi_main 函数,id 和 password 两个参数在进入认证逻辑之前,被无长度限制的 strcpy 拷进栈上的固定缓冲区。
同一份记录里有两个分数。CVSS 3.1 是 10.0,CVSS 4.0 是 9.3,4.0 口径把利用成熟度按 PoC 计。说“满分漏洞”不算错,但要知道这是 3.1 口径的满分,换成 4.0 就是 9.3。分数很高,和“你家已经被攻破”是两件事。
还有一个容易被忽略的口径。AV:N 只表示网络可达,不等于公网随便打。公开分析的测试场景是局域网管理口;能不能从外面打到,取决于这台机器的远程管理有没有开、管理端口有没有映射出去。家庭用户通常不会开远程管理,但“没开”是配置,不是漏洞本身的性质。
公开材料能证明的,停在一个崩溃
NVD 引用的那份公开分析,10 月 21 日提交在 GitHub 上,标题写的是“预认证栈缓冲区溢出”,状态栏还写着草稿,CVE 尚未确认。它记录的证据是一次 SIGSEGV,崩溃地址是 0x47474747,也就是填充字节跑进了访问地址。
但这份分析自己写得很清楚,Linux 的 si_addr 值本身不能证明程序计数器被控制,要证明能控制执行流,还得补寄存器转储。它把影响限定在“预认证内存破坏和登录 CGI 子进程崩溃”,并且写明,系统级拒绝服务、设备上的代码执行、持久化,都没有被现有证据确认。
国内转述里出现了更进一步的数字,2100 字节触发崩溃,2536 字节精确设置返回地址,PC 控制,通往 root。这些说法目前只有转述,公开材料里没有对应的寄存器转储或利用代码说明。它不一定做不到,但“已经证实”这四个字,现在还没有落到可核的证据上。
这不影响这台机器该不该换。认证前无长度限制的 strcpy 本身就是结构性缺陷,能被打崩已经说明这台机器的 Web 管理面没有按现代安全设计来做。从“能打崩”到“能被接管”中间还差利用工程,但安全决策不该等利用代码公开才做。一台能被局域网内设备打崩的网关,没有留在主链路上的理由。
补丁这条路,在这台机器上已经断了
D-Link 的公开安全公告里,最接近的是 SAP10393,发布于 2024 年 5 月 20 日,页面更新于 2026 年 9 月 21 日。公告把 DIR-600、DIR-605、DIR-605L 的全硬件版本列为 EOL/EOS,写明 EOL 之后不再做固件开发,建议用户退役并更换。
这份公告里没有 DIR-600L 的型号名,也没有 CVE-2026-129353 的编号。公开信息里没有针对 DIR-600L 的单独修复公告。对一台已经停产的机器,补丁这条路没有入口,不存在“再等等就有推送”的局面。
所以处理方式只有两个方向。要么把它从网络里拿掉,要么接受它继续以一个没有修复路径的 Web 管理面存在。没有第三个选项叫“等厂商推送”。
还在当主路由的,先认型号
先看机器底部或背面的标签,确认型号是 DIR-600L,硬件版本 B;再进管理界面看固件版本,是不是 2.17 或 2.17b02。对得上,且它正在承担家里的主路由,换掉。如果你根本不知道自家路由是什么型号,先翻过来看标签,这比记 CVE 编号有用。
换什么不用纠结。TP-LINK 的 TL-XDR3010 易展版,AX3000 双频 Wi-Fi 6,千兆网口,京东自营 169 元,价格是 11 月 16 日的。它是 Wi-Fi 6,不是 Wi-Fi 7,对大多数百兆和千兆宽带够用,覆盖仍然要看户型。为了这条漏洞去上 Wi-Fi 7,没有必要;先把这个没有补丁的入口换掉,才是这笔钱该花的地方。
如果它只是当交换机、当扩展、当备用,至少别把管理界面放在不可信的网络里。更稳妥的做法是断电收起来。不要把它当“临时顶一下”的主路由,临时用着用着就变成长期,是这类设备最常见的结局。
如果正准备在二手平台收一台便宜的老路由,这类 802.11n 时代的机器不要碰。你省下的那点差价,不够买一个“不用管它”的安心。
这条新闻真正该带走的,不是那个 10.0
一台设备还能不能亮灯,和它还值不值得留在网络里,是两件事。前者看硬件,后者看有没有人继续为它修东西。停产的机器不是立刻不能用,但它从停产那天起,就从资产变成了负债,只是账单还没到。
DIR-600L 的结局不该由一条 CVE 决定。它早该在退役名单上。CVE 只是让这件事没法再拖。