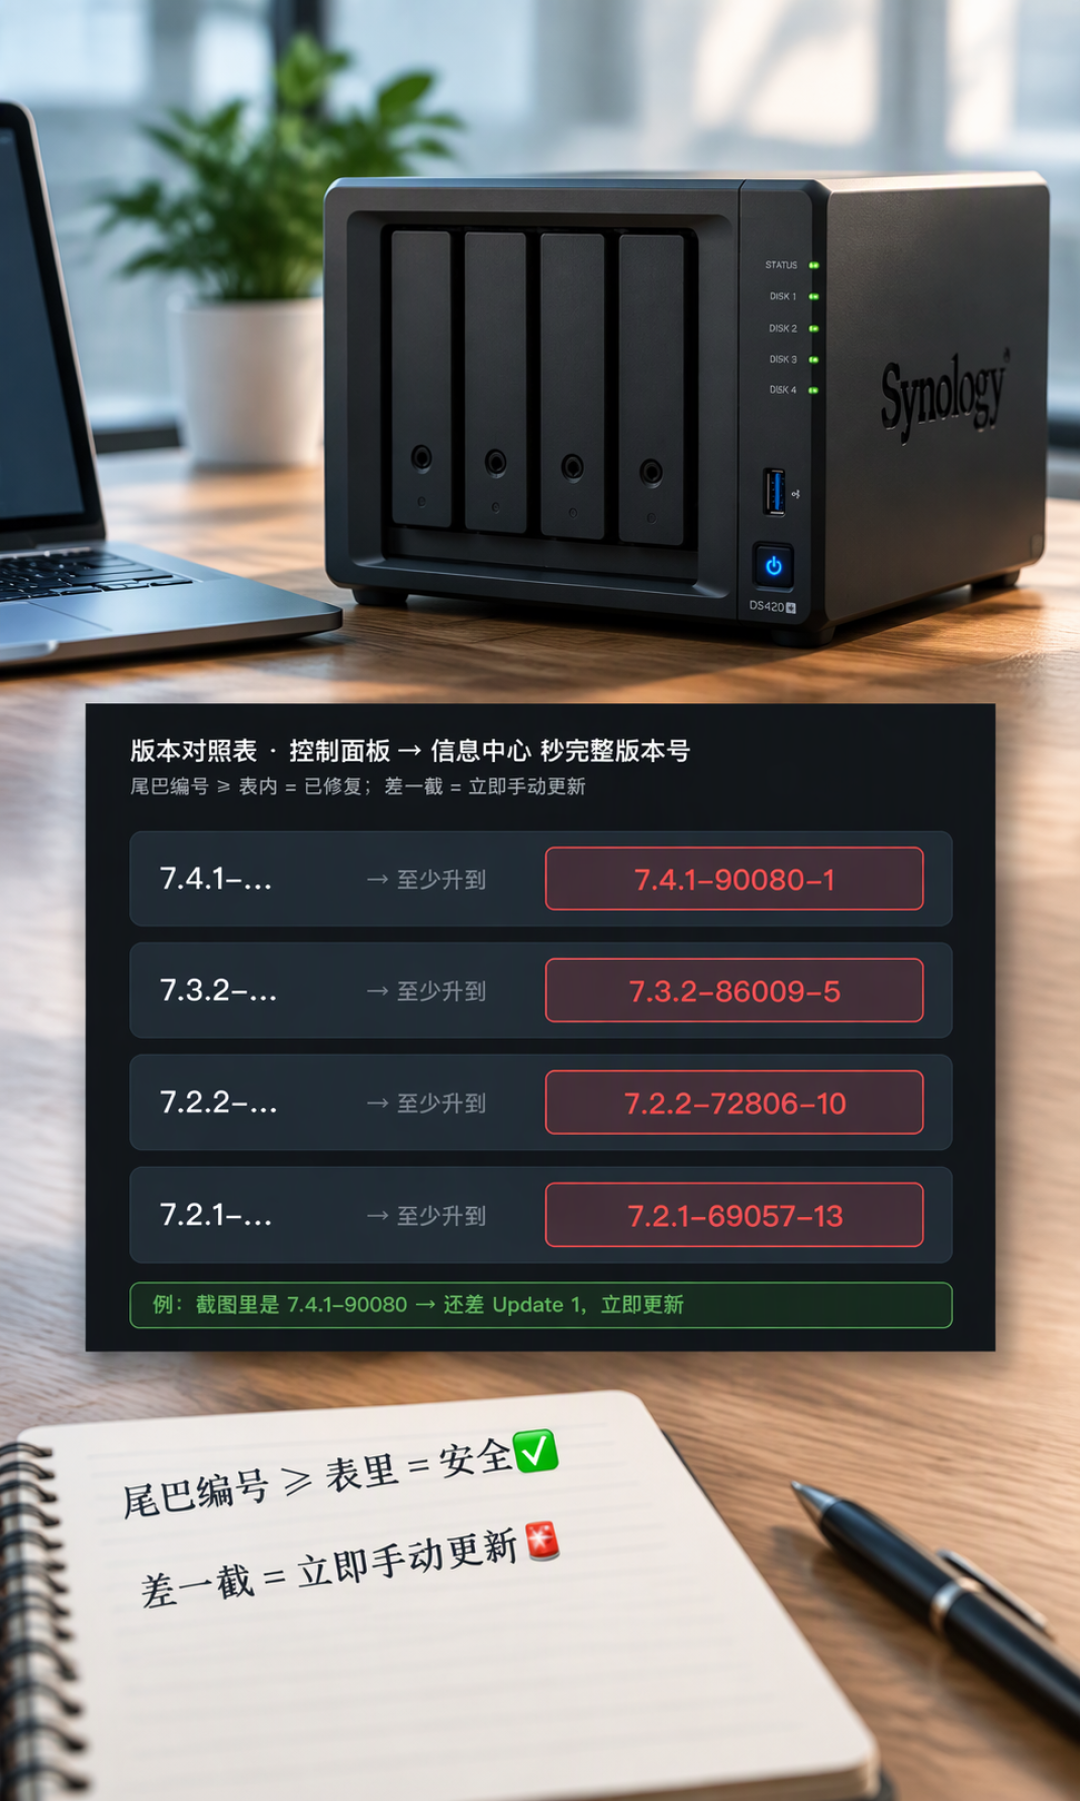
10月底那两周,NAS群里只有一个话题:C3RB3R勒索软件。照片、视频和文档一夜之间被加密,文件后缀统一变成 .L0CK3D,目录里还躺着勒索信。360安全10月29日的预警里提到,10月以来其反勒索服务连续接到多起群晖NAS被加密的求助,采样分析确认源头正是Cerber家族的这个变种。知乎知乎知乎
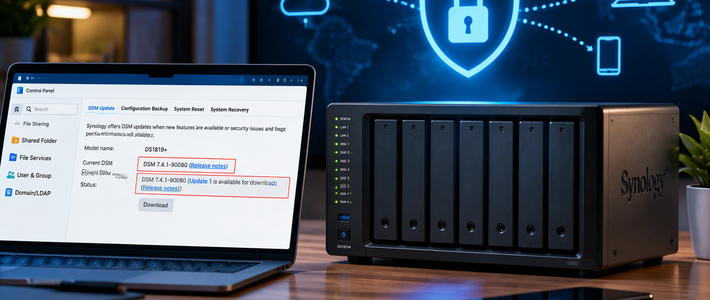
清净是清净了,然后第二波绝望跟着就到——出差在外客户催文件,你才发现NAS真成了一台摆在角落的黑盒。于是大量用户的第一反应出奇一致:冲进路由器,把端口映射删了个干净。可公开分析里,中招设备的共同点也很扎心:不是没有补丁,而是大量设备根本没装。哔哩哔哩知乎
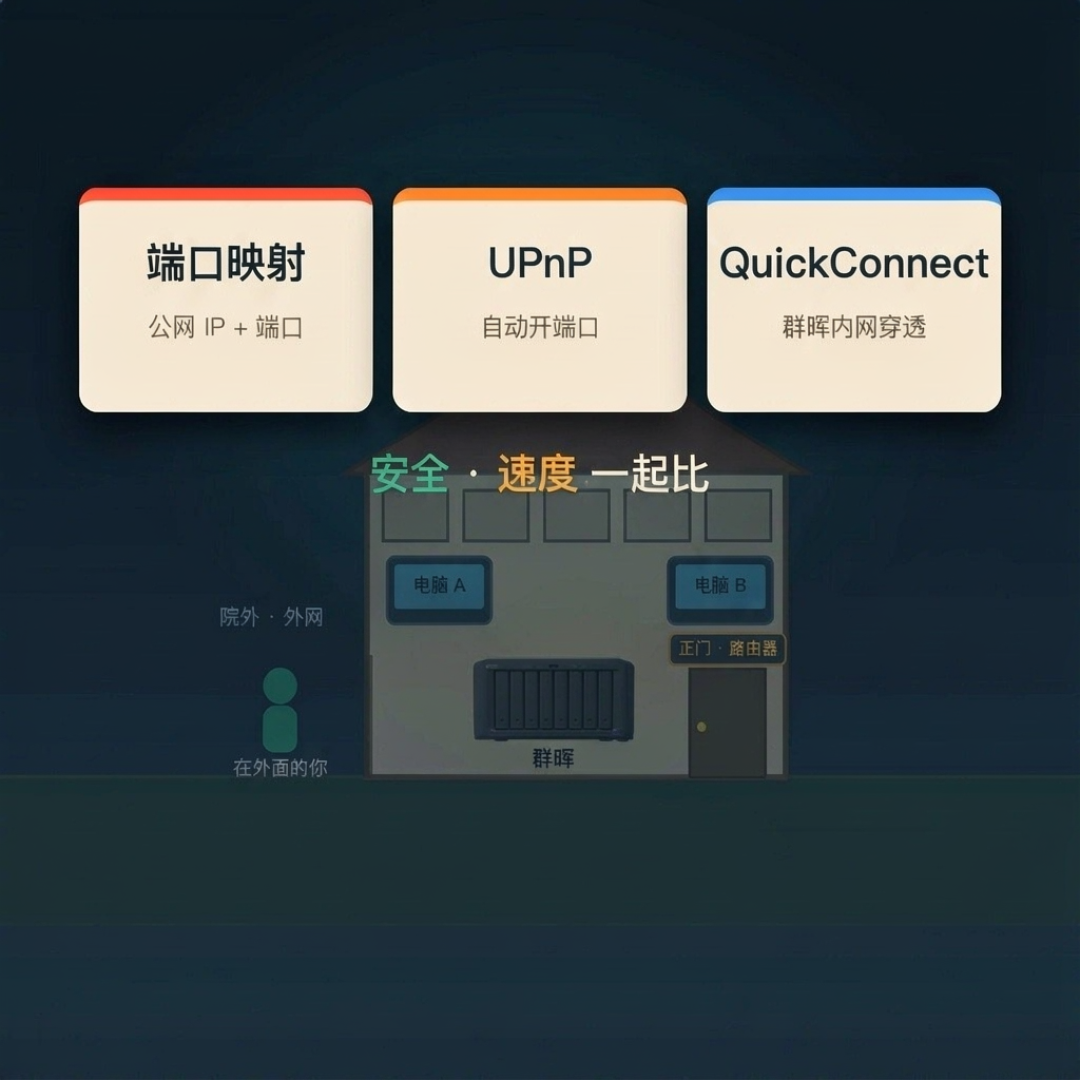
道理都懂,整改却做不完——升级补丁、关端口、开防火墙、配快照,每一项单看都不难,加起来就是一晚上起。更关键的是,门不能永远不进人:远程访问是刚需,问题只在用什么方式开这扇门。目前被真正用起来的,是三条路线。知乎
路线一:只留官方QuickConnect,零端口开放
这是关完端口后的"立刻保命版":只走群晖中转,你的NAS公网IP根本不露面,攻击代码先被中转服务器过滤一道,代价是中转意味着速度打折。临时拉个文件够用,在线看片就别硬撑了。小红书
路线二:加密组网,把家里网络"随身带"
手机、电脑、NAS各装一个客户端(Tailscale、ZeroTier、EasyTier这类),公网之上搭一层虚拟局域网,NAS依旧不向公网开任何一个端口。B站那条把9种外网方案挨个试过的视频(7万播放、3600+收藏)评论区里,高赞的一条给的就是EasyTier自建:家里宽带是NAT1就能在NAS上自建中转服务器,不需要额外公网服务器,被这条评论评为最安全稳定的方案,除一个域名外没有额外花费。这条高赞评论还补了一个数据:跨省访问场景双向能跑到50M。代价是每个设备都得装客户端,长辈想看张照片,你得先教会。哔哩哔哩
路线三:IPv6+DDNS+反向代理,速度党方案
评论区被反复提到的现状:四大运营商的IPv6基本默认开通,很多是光猫拨号时关掉了IPv6分配,改路由拨号就能用;IPv4公网平均一天被扫3次,IPv6开了三年一次都没被扫过,这种对比一抓一把。但"能直连"不等于"裸奔开门"——成熟玩法是只暴露一个端口做反代,前面再挂CDN和防火墙,别把5000这种管理端口直接丢到公网上。代价:域名、证书、路由器设置,每一样都得自己动手维护。哔哩哔哩哔哩哔哩
怎么选?对号入座
就想偶尔拉文件、怕折腾:QC够用,零端口开放本身就是最大的安全;
自己设备多、愿意动手:加密组网,免费额度基本够个人用,也没有公网暴露面;
有影音级速度需求、路由器设置得动:IPv6反代,但防火墙过滤和两步验证不能省。
最后补一句扫兴的:关端口只解决了入口,没解决底子。这轮最痛的教训,恰恰是在线备份连着同一台被拿下的网络——NAS是备份的存放地,不是保险箱,攻击者打穿它,等于一次拿到原件和备份两把钥匙。补丁该升、默认端口该改、快照和离线备份该配。风波之后,NAS的理想状态其实就一句话:外网还能用,外面看不见。知乎