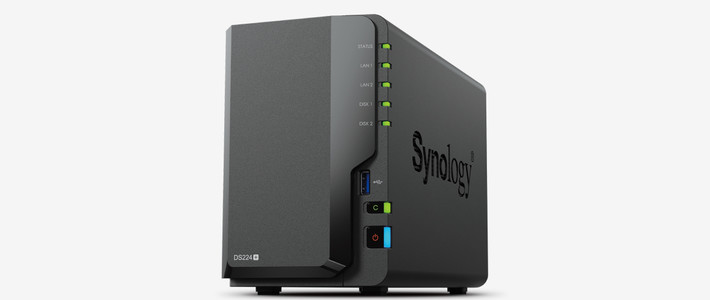
23点10分,家里的群晖机箱风扇突然转得像起飞。一位中招机主的原话是"23点10分听到机箱风扇声音异常大,去查看cloud sync正在同步一堆read-me文本文件,直接拔网线关机"。等他反应过来,盘里的文件全多了同一个尾巴:`.L0CK3D`,旁边还躺着一封没人认领的勒索信`read-me3.txt`。哔哩哔哩小红书小红书
这波勒索攻击在10月28日早间集中爆发。B站两个视频直接把警报写进了标题。个人、工作室、公司都有机主跟进报到,评论区加起来约十几二十例自述。但截至目前,没有官方安全通告、没有CVE编号——事实跑得没恐慌快,这是最难办的地方。哔哩哔哩哔哩哔哩
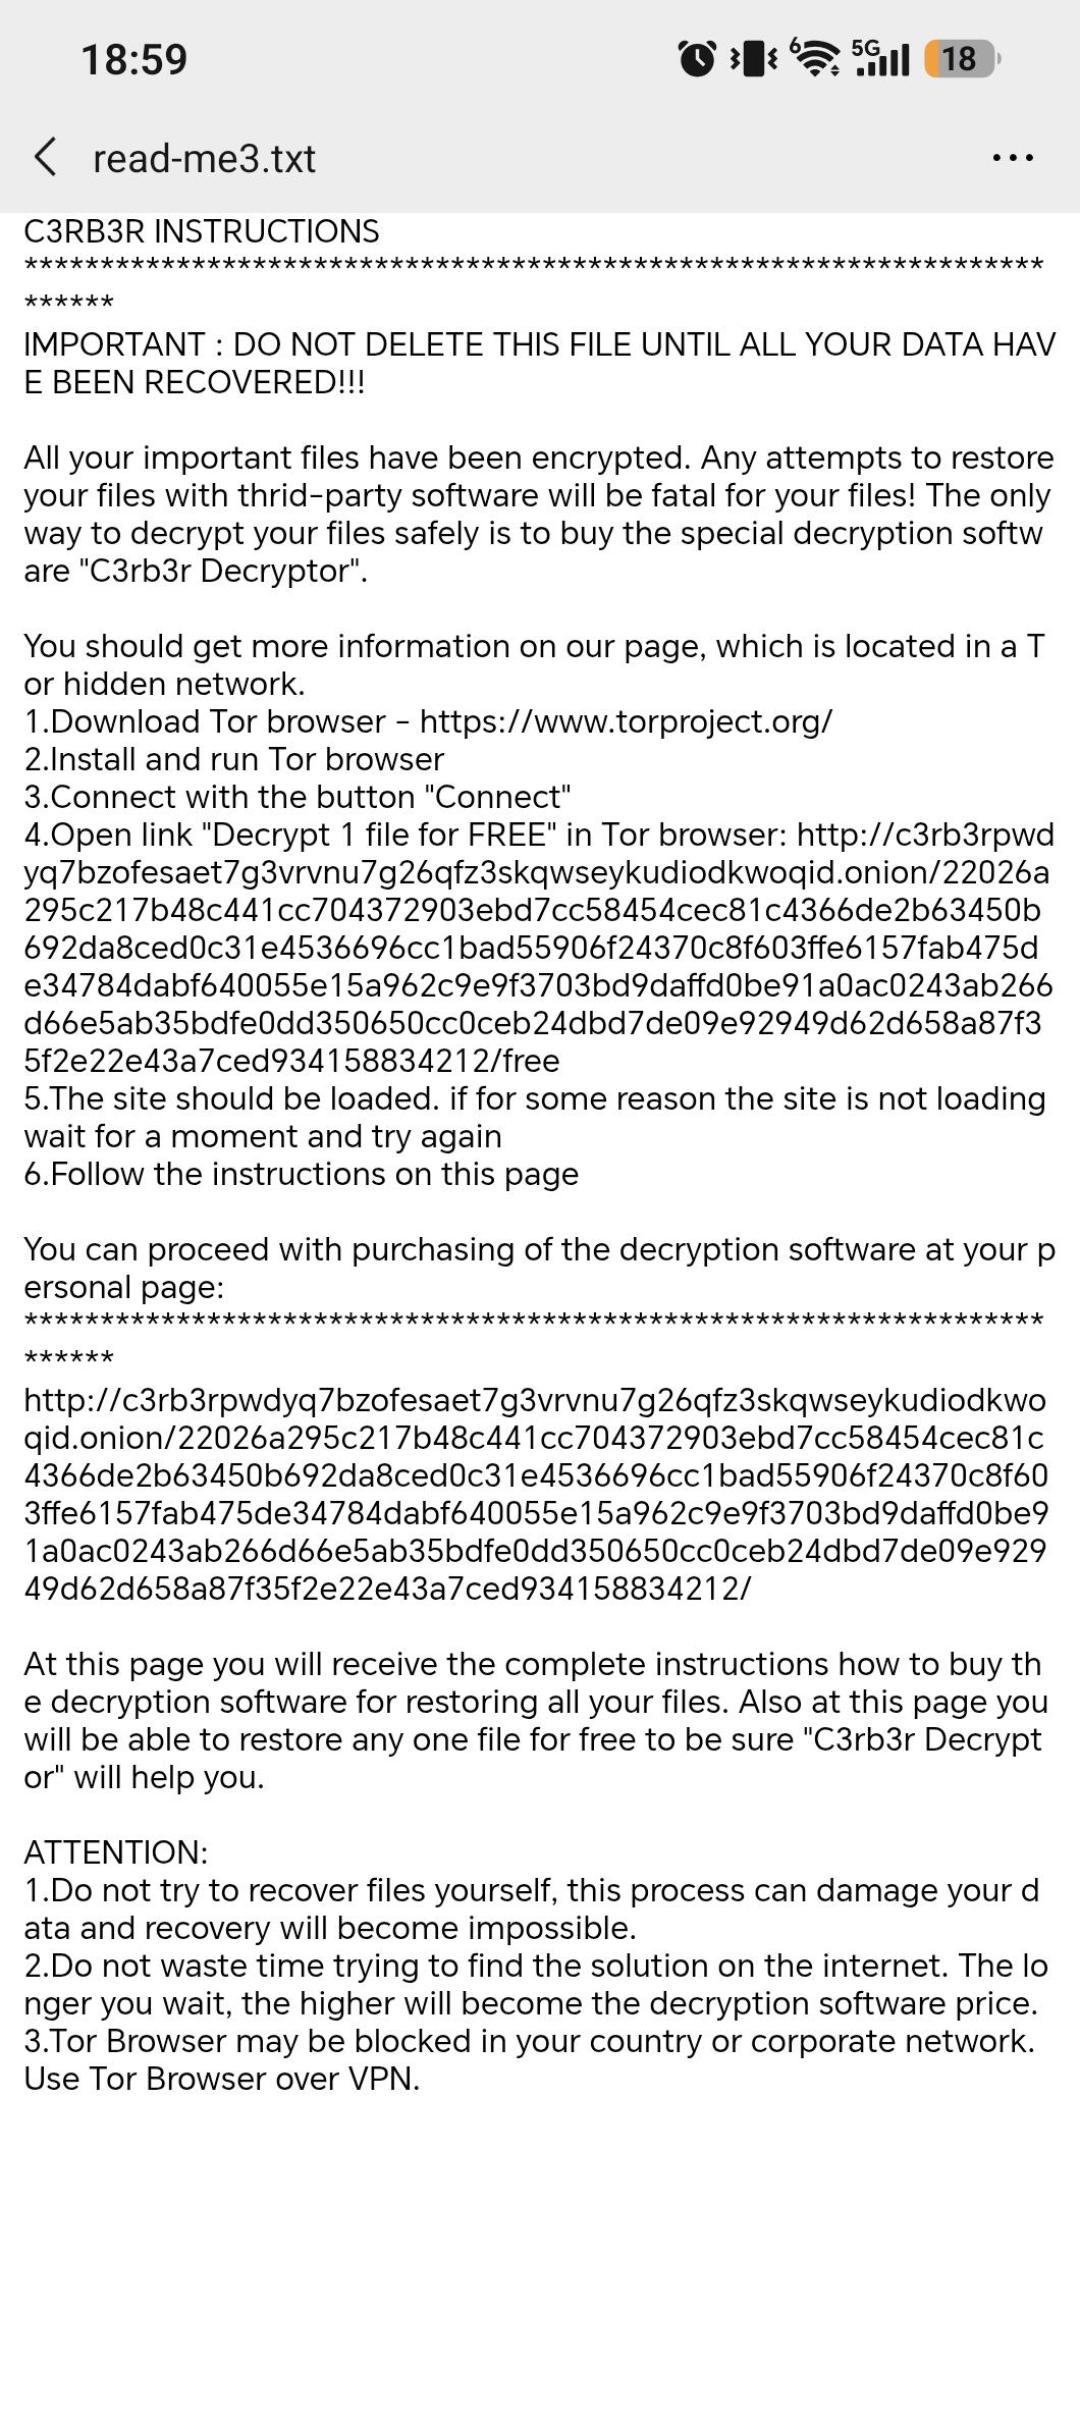
怎么中的?眼下有三个说法,一个都别当成定论。有UP主称"L0CK3D root权限直接进入",说双重验证也拦不住。但这句话只有单一来源,评论区就有人反驳:不是0day,是2024年修复过的老洞,7.2早就停了支持。一家安全方案商给出的路径完全不同:是内网电脑点了钓鱼邮件,病毒拿走本机存的NAS账密,走正常SMB协议横向加密。证据目前只够指向一个共同点:受害机器几乎全是长期公网暴露+老系统(7.2.x乃至黑裙)。有机主让AI每天巡检内网,报告是"48小时被扫了16494次"。公网从不睡觉,开过端口的人都懂。至于"什么防护会被必然击穿",还没有可靠证据,别因此慌到换机器。哔哩哔哩小红书小红书
中招后的黄金48小时,只做一件事:找齐两样东西——快照和离线备份。能不能有救,由它们决定,不由赎金决定。
①先断网隔离:拔网线、关掉外网访问入口,别让家里其他设备被带下水;然后停止一切写入——别删文件,更别自己动手"杀毒"。
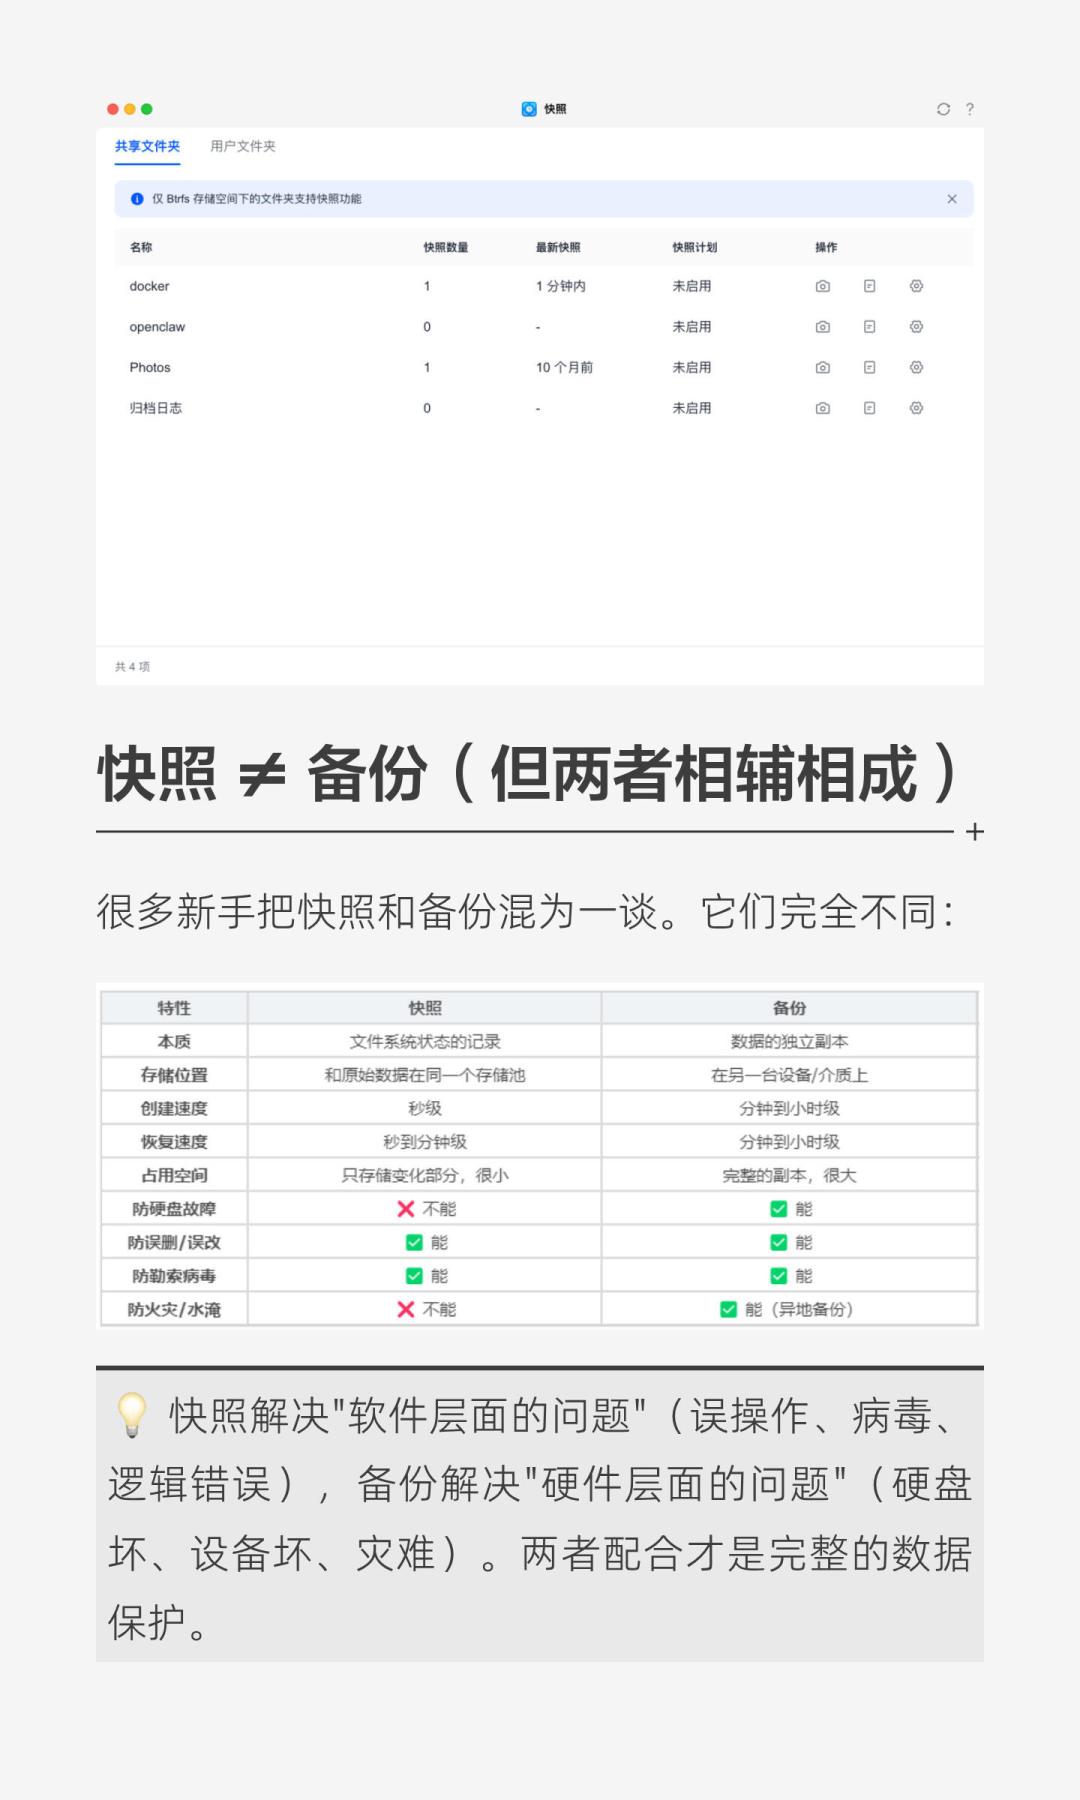
②立刻查灾前时间点的快照还在不在。评论区被反复追问的是"有做不可变快照吗"。普通快照可能被勒索软件顺手清掉,这正是它和不可变快照的分水岭。哔哩哔哩
③再查离线备份:机器之外的备份盘、Synology Drive里的版本历史。只要有一样活着,就不用付钱,按流程恢复。
三样全空,才轮到赎金话题。受害者帖评论区那句"我也中招了咋办 我的资料啊",才是多数人要面对的处境。至于有帖子称"有人用astra成功恢复了文件,需要保存现场,从内存dump中找到密钥"。但这目前只是单一来源、未经验证的传闻——别把全家照片和财务账套押在传闻上。小红书哔哩哔哩
还没中招、双11正在装机盘机的:不用背长清单,记住一句话就够——会不会丢数据,装机那天就决定了。群晖方面已在小红书账号发出预警:“请各位客户尽可能关闭外网访问,尽可能将账号密码修改得更加强壮并做好离线备份”。照着做:系统升到还在被支持的版本、退役EOL老机,外网访问用不上就关,留一份NAS自己够不着的"离线"备份。小红书
尾巴能加回来,数据加不回来。