群晖勒索这事过去一周了。最扎心的一幕是:很多中招的人第一反应都是“先关机保平安”——结果这一按,把最后的希望按没了。
【第一步先自查:我是不是已经中招】
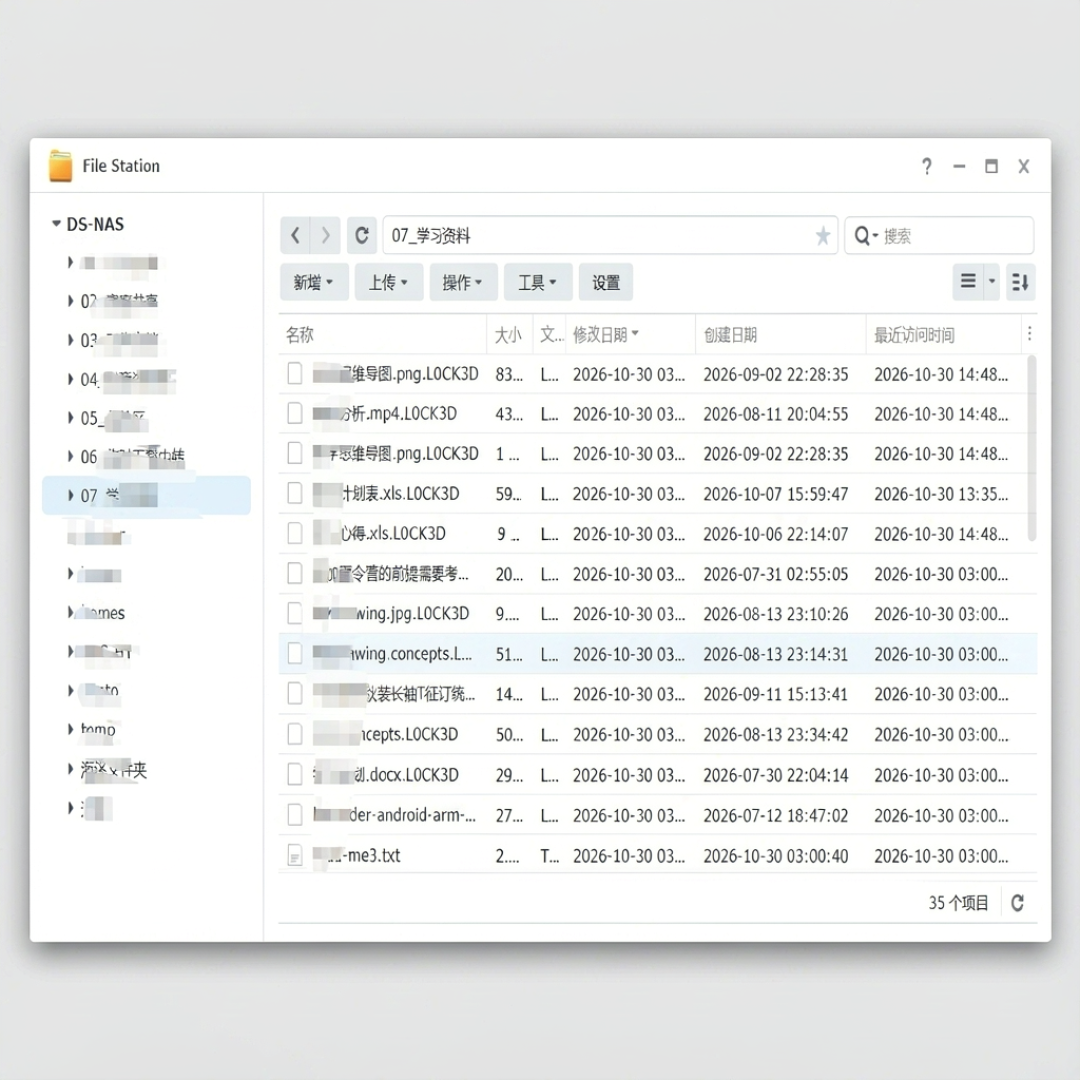
共享文件夹里的文件突然全被加上 .L0CK3D 后缀、每个目录多出一份 read-me3.txt 勒索信。这不是系统抽风,是中了。顺手再瞄一眼路由器的端口转发列表,每一条指向群晖 5000/5001 端口的映射,都是一个待解决的问题。知乎
【中招之后,第一原则:别碰机器】
解密密钥其实还躺在内存里,不关机、不重启,开源救援工具就能从内存里把密钥捞出来直接解密;关了机,就难救了。已经关机也不算死路:只要开着 Btrfs 文件系统、做过快照,无密钥也有可能找回大文件,有人从必死的局面里捞回了 628GB。微博小红书
【找回数据,成本按“天”算】
有家公司补丁一直没打,整台 NAS 被加密,用解密工具硬啃,跑了 36 小时才解开 10TB,后面还剩 10TB。还有人损失更干脆,走同步的文件“除了本地存着的,其他都挂了”。记住——同步不等于备份。微博小红书
【没中招的人,事件到现在才真正开始】
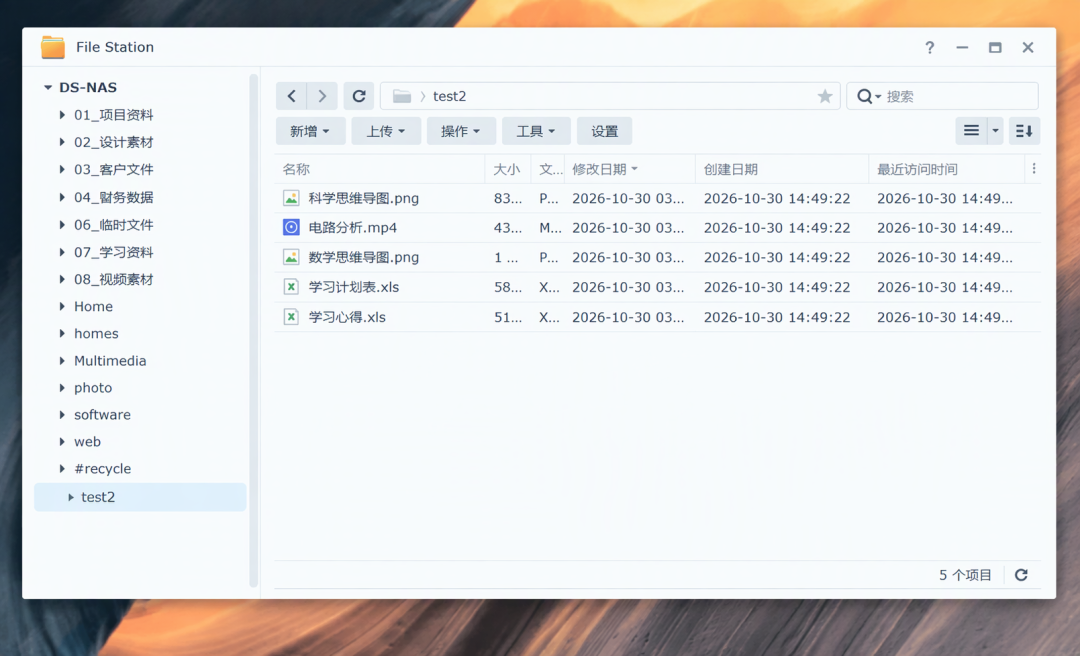
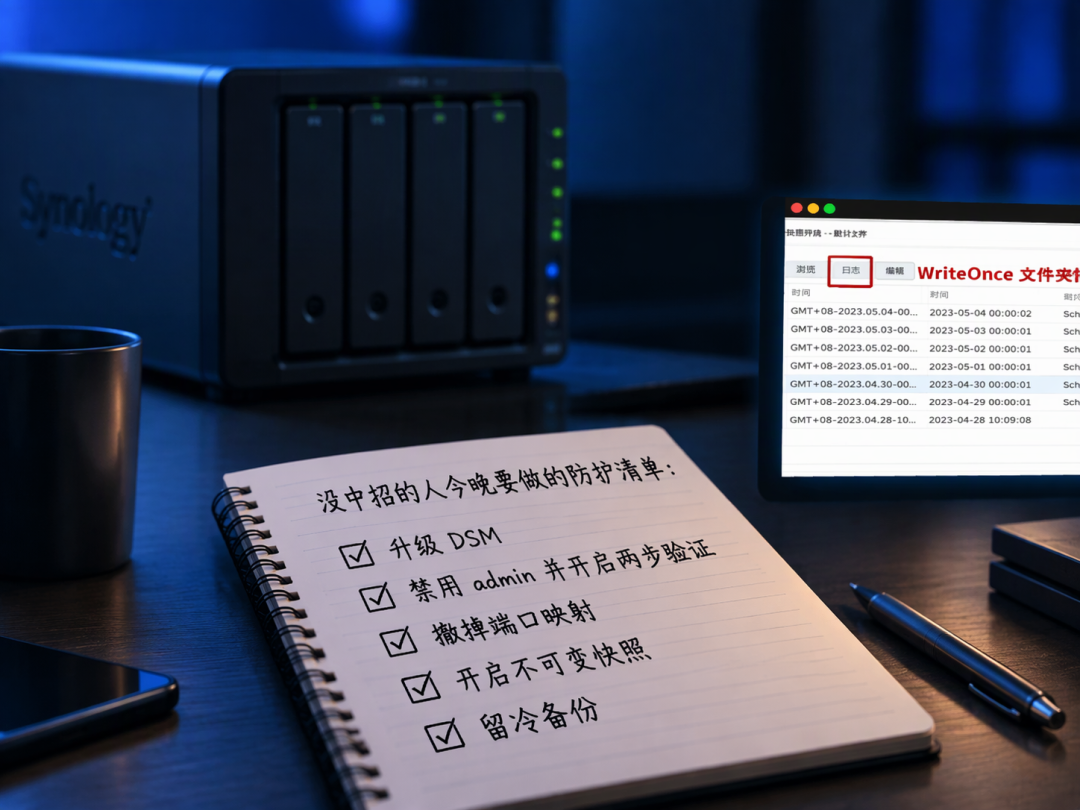
补丁其实 9 月 18 日就发布了,群晖 10 月 29 日才公开确认攻击并要求立即更新 DSM、开启自动更新。截至 11 月 3 日,连澳门司警局都发了警情通报:这波是 Cerber 勒索软件对群晖 NAS 的全球自动化大规模攻击,中招设备的共同点只有一个——管理端直接暴露在公网。所以今晚花 10 分钟,把这几件事做掉:微博知乎微博
DSM 升到最新并打开自动更新:绝大多数中招设备长期没升级;
禁用 admin、开启两步验证:密码和两步验证是门锁,可这次失守的是没关的窗户——漏洞利用一次就能进门;
撤掉端口映射:5000/5001 映射到公网是典型中招姿势;用 IPv6 的顺手检查防火墙放行,别以为没有公网 IPv4 就安全;
开不可变快照:黑客删不掉,毕竟交钱也不一定能拿回数据,快照才是唯一握在自己手里的复活币。小红书
留一份冷备份:插着网线的备份等于没备份,断电断网、物理隔离的那份才算数。
最后提醒一句:这不只群晖的事。铁威马、绿联、飞牛这些厂商都提供管理界面的远程访问,便利不小,安全风险和攻击面也是巨大的。攻击者的逻辑很朴素——专找把管理界面挂在公网上的机器,暴露即候选。知乎
补丁、快照、冷备份,都花不了一个晚上;但照片和孩子第一声“爸爸”的视频,只有一次机会。