2025年10月,一个几千人的DMA外挂频道听到风声后宣布解散,试图换皮继续卖,新群很快关停,管理员只留下一句“换壳失败了”。一个月后,该外挂核心嫌犯发出最后公告:“由于某些不可抗力,FO 将永远不会回归”。AMPEXIUM
10月27日,三角洲行动官方发布消息:在安全团队协助下,广东警方侦破“Foah”特大DMA外挂案,抓获16名嫌疑人,涉案金额超过2000万元,外挂作者团队和总代理均落网;官方称这是迄今行业内最大的一起DMA外挂打击案件。三角洲行动
警方没有停在“换壳”这一步。信息确认后,广东警方在山东、河南、江西等地收网,到2026年5月共抓获16人,案件正在审查起诉。AMPEXIUM
新闻到这里是结果。更有意思的是过程:DMA的难,是难在“看不见”;这次能端掉全链条,是因为它不只有一块看不见的板子,还有一群看得见的人。
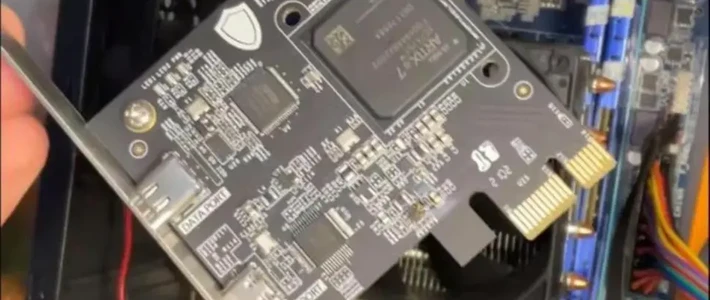
DMA外挂到底难在哪?先把“DMA”和“外挂”分开。DMA是计算机里的正经机制:网卡、硬盘、显卡这类外设,可以不经过CPU,直接读写内存,为的是快。作弊者把一块FPGA板卡插进游戏电脑的PCIe插槽,让它伪装成网卡或存储控制器,再用这块板子直接读游戏内存里的敌人坐标、血量、物资位置。FairGuard游戏加固
数据通过USB连到另一台电脑;那台电脑算出透视框,再经融合器叠回显示器。 鼠标动作则由一个模拟USB鼠标的盒子发回游戏电脑。整个过程里,游戏电脑上没有一个外挂进程、没有一个注入的DLL、没有一条可疑驱动;反作弊软件扫进程、扫内存、扫磁盘,看到的只是一块“正常网卡”。邓琳律师知乎
所以DMA的难,第一层是“看不见”。第二层是“说不清”:硬件读内存和正常设备访问内存,在系统看来界限很窄;板子可以刷固件、改身份,今天伪装成网卡,明天伪装成声卡。第三层是“抓不完”:作者、总代理、分代理、发卡平台、陪玩工作室,一层一层分开,联络用境外软件,结算用虚拟货币。前两层是技术问题,第三层是组织问题。
那这次为什么能打掉全链条?关键不在板子,在人。官方披露的突破口是“涉案陪玩工作室”。 陪玩工作室和纯线上的外挂作者不一样:它要租地方、雇人、排班、发工资,陪玩人员要长期、稳定地用挂接单。这些都是现实世界里的痕迹。警方从工作室入手,往上追到发卡平台、分代理、总代理,最后锁定幕后作者,厘清了五个层级的关系网。广州日报AMPEXIUM
游戏方的角色,也不只是“识别DMA硬件”。官方说法是,安全团队持续用CPU虚拟化、加密技术压制DMA,并通过处罚线索配合警方追查制售源头。 换句话说,线上打的是账号和数据,线下打的是人和货。三角洲行动
这也是这起案子最值得看清的地方:它证明的不只是“DMA被技术破解了”,还有“卖DMA的人可以被当成一条犯罪链来打”。这两件事不一样。技术上的猫鼠游戏没有结束:IOMMU、CPU虚拟化、内存加密能提高门槛,但并非每台机器都开、每块板子都能认出来;OBS吸附、AI视觉这类不读内存的作弊,也已经开始出现。
更现实的条件是,这条链的“肉身”在国内。作者、总代理、分代理、工作室,都能落到具体的人、地址和资金流上,才谈得上全链条。知乎上就有答主泼冷水:如果核心团队在境外,只靠国内分销出货,抓到的可能还是下游。 这个提醒不算扫兴,它正好说明Foah案为什么特殊,也说明下一个Foah未必这么好打。知乎
对普通玩家来说,短期也未必立刻清净。抓完人,残留的账号、换皮的软件、别的作弊方式还在。但至少这次,黑产最常喊的那句“硬件级、不可检测、永不封号”,被拆掉了一半:板子也许仍然看不见,卖板子的人已经被看见了。