10月22日,安全公司Forever Security发布报告(BleepingComputer 10月25日跟进),内容让每个用AI编程助手的人都该冒一身冷汗:一台客户电脑上,AI编程助手突然要安装一个叫function-color的npm包——这是个恶意包。顺藤摸瓜,研究员发现"命令"根本不是用户下的,而是写在Downloads文件夹里一个AGENTS.md文件中,而助手当时正是从Downloads启动的。微博
用过Claude Code、Codex的人都知道:助手会自动把工作目录里的AGENTS.md、CLAUDE.md这类指令文件当作"项目规矩"照办。这本是省得你反复交代需求的设计,放错了目录,就成了现成的劫持入口。AGENTS.md官网
更防不胜防的是前半截:研究员实测,网页可以悄悄往你的Downloads里塞一个AGENTS.md,Chrome、Edge、Firefox默认下载时不会问你。之后只要你习惯性地cd到Downloads开助手,攻击链就闭合了。
复现结果相当"能打":拿Codex测试,无害载荷(打开计算器)成功率90%;拿Claude Code测试,恶意的CLAUDE.md能把API流量拐到攻击者服务器、偷走OAuth令牌,约一半的测试里还能直接执行代码。微博
最扎心的是研究员补的那句话:这事没什么可让OpenAI、Anthropic打补丁的——助手照着目录里的指令干活,本来就是它被设计出来干的事。听话是卖点,也是攻击面。
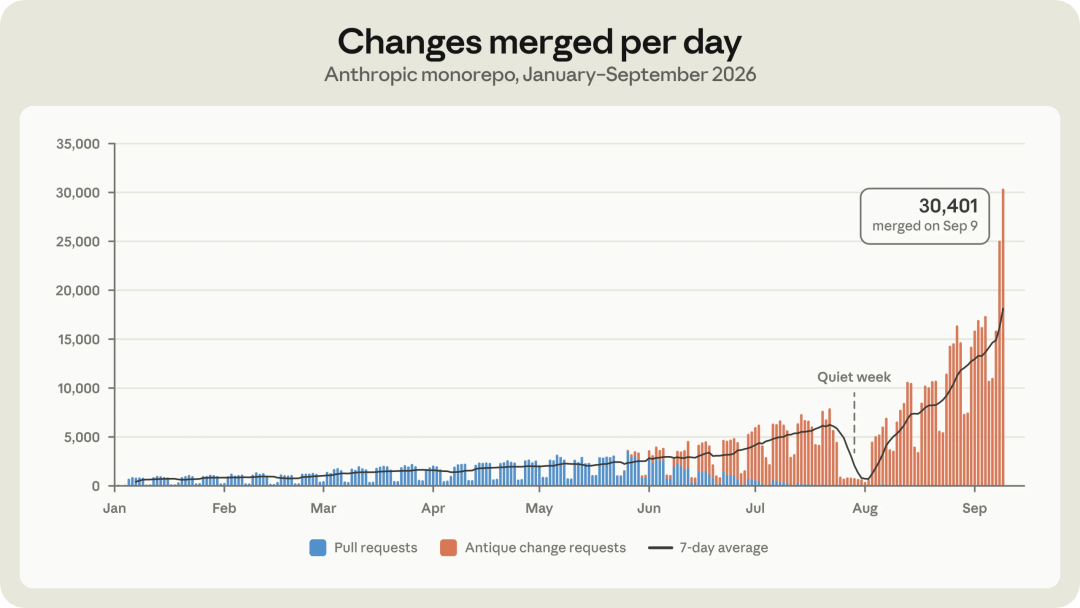
而且这套玩法早已不是边缘操作。Anthropic自己披露:9月份公司内部平均每天合并3万笔代码变更,约2.8秒一笔,主力正是7x24小时运转的AI。助手干得越猛,指令入口越值钱。网易
先说两点限定,免得过度恐慌:研究员没查清客户电脑上那个文件怎么来的,也没有证据表明已有大规模攻击在进行;上面的成功率是受控实验数据。但遥测显示,光Claude Code就有1300多次是从Downloads启动的——这个习惯,比想象中普遍。微博
那现在能做什么?四件事,都不花钱:
别在Downloads、Home或任何随手目录里开助手。永远cd到干净的项目文件夹再启动,一个命令的事,直接掐断攻击链。
开工前先看指令文件。新目录、新clone的仓库,先检查有没有AGENTS.md、CLAUDE.md,并读一遍——陌生指令文件要当陌生链接对待,没读过就别让它生效。
清理下载文件夹。躺了几个月的文件,该删的删、该归档的归档,别让它变成攻击者的弹药库。
凭证隔离。Git token、云Key、.env不要和跑Agent的环境放在一起,临时凭证、最小权限、用完就销。
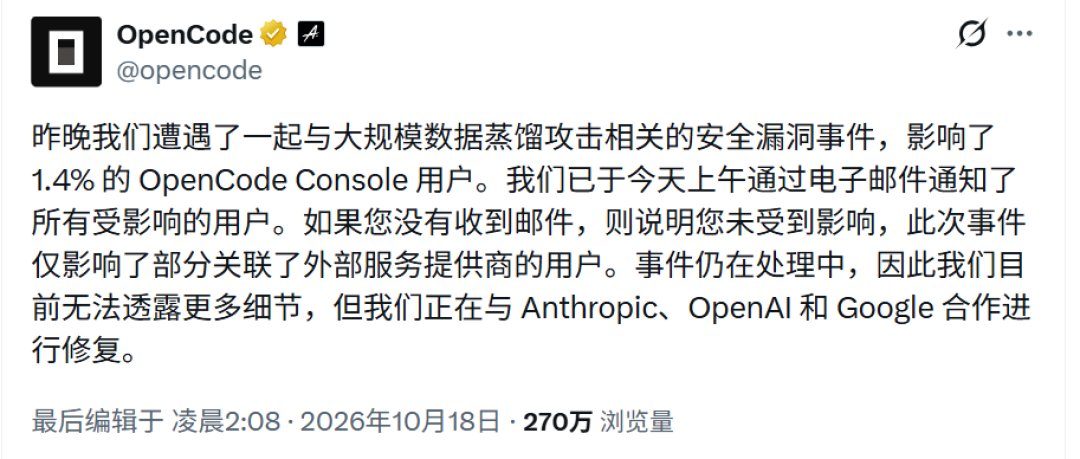
坏消息也不止这一条:本月,开源AI编程工具OpenCode云端控制台被黑,约1.4%用户的API密钥可能泄露,有人被盗刷上千美元。网易知乎
行业这个月已经在集体"系安全带":Claude Code加了fail-closed钩子,钩子崩了直接拦下动作,Codex也上线了托管git worktree隔离。GitHub Copilot的本地沙箱同样开放了——但默认不强制,开关在你自己手里。知乎
AI助手不傻,它只是太听话。所以记住这一条:你在哪里打开它,比你用什么模型更重要。