最瘆人的故障不是断网,而是路由器已经被人"下毒",网页照常打开,你最后一个知道。
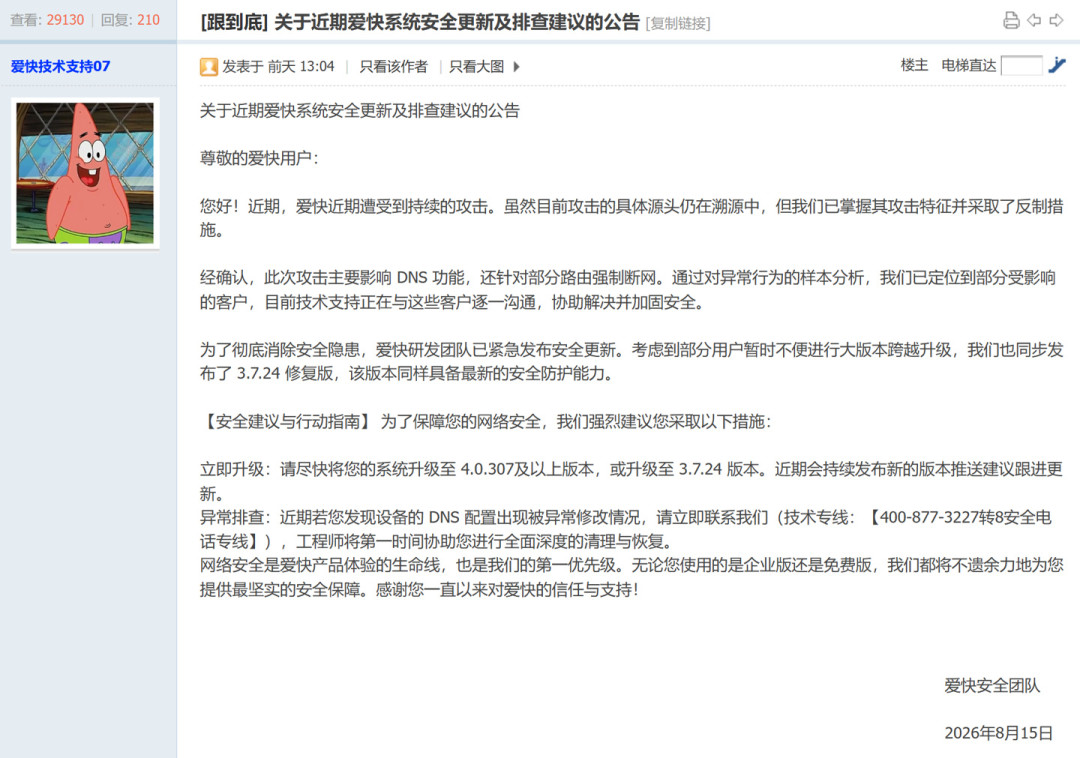
这不是吓唬人。8月15日,爱快安全团队在官方论坛发文,爱快iKuai路由器系统近期遭受持续攻击,这次攻击主要打的是DNS功能,还针对部分路由强制断网,官方已定位到部分受影响客户、正逐一联系清理加固。微博哔哩哔哩
事件那几天圈子里炸了锅:知乎相关问题冲到2万+浏览、40多条讨论,小红书"爱快DNS劫持"帖的评论区直接盖起楼。有用户回看记录称,DNS被改的情况今年5月就有人报告、一直没有重视,8月中旬彻底爆发。软路由用户,下面三件事必须搞清楚。知乎
一、先自查:你是不是"中招名单"上的
三条线索,照着核对:
进控制台看DNS配置,和你当初设置的对不对得上,有没有被"悄悄改了地址";
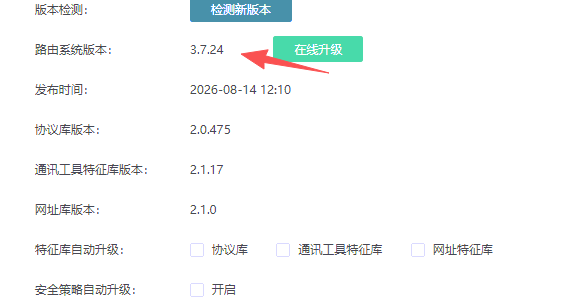
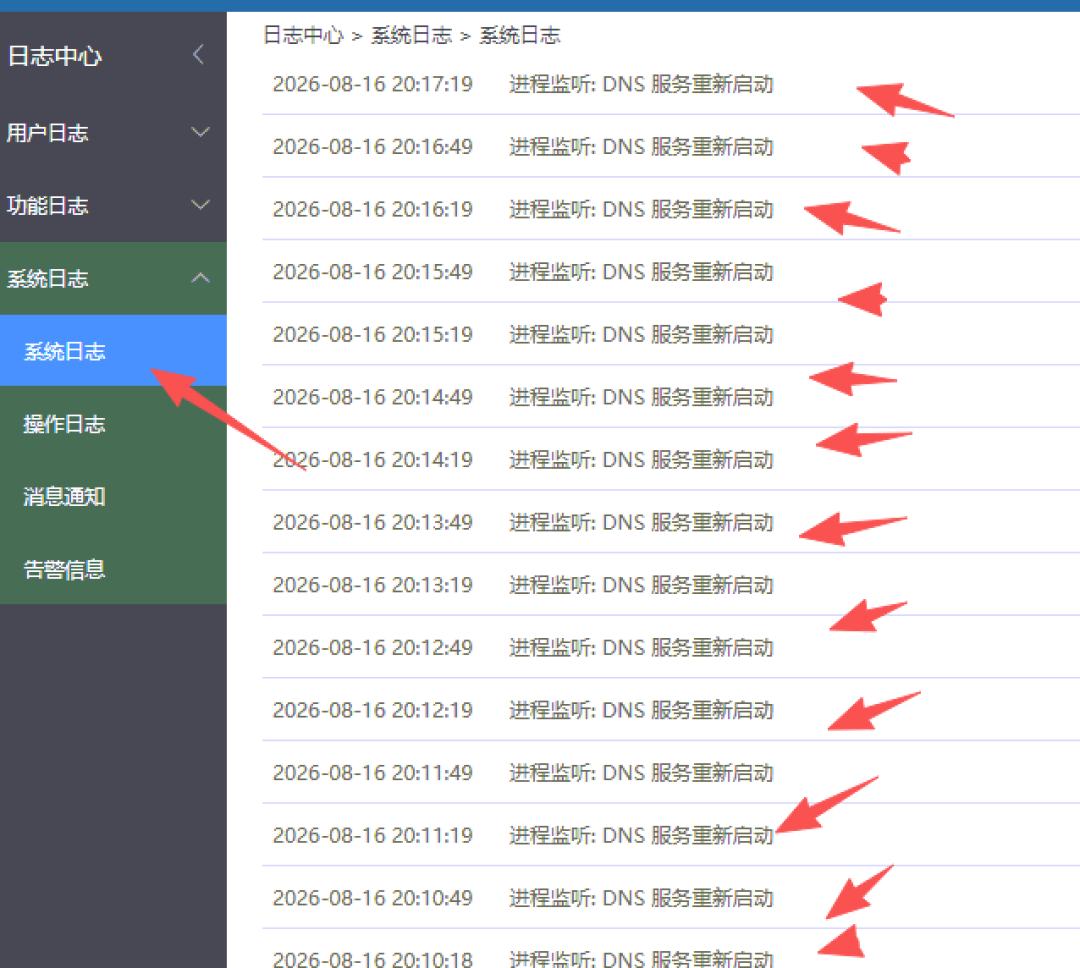
系统日志里出现"DNS服务器重新启动"字样——有网维从业者给出实测:看到这句基本就是被动过,升级到3.7.24即可解决。知乎
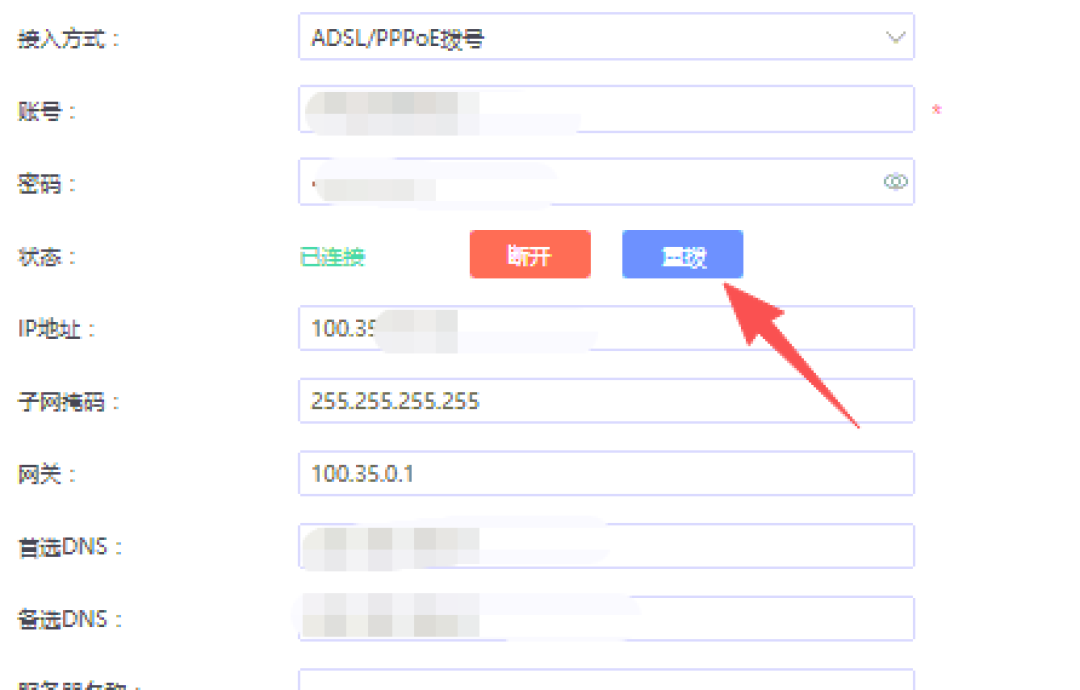
网络卡、宽带连接数显示0、但测速正常?从业者的处置经验是:重新拨号恢复。知乎
另有用户报告了一个更隐蔽的症状:热补丁推送后PPPoE定时重拨,却没建立路由表,导致设备集体无法上网。知乎
二、更新路径,官方给了明确版本号
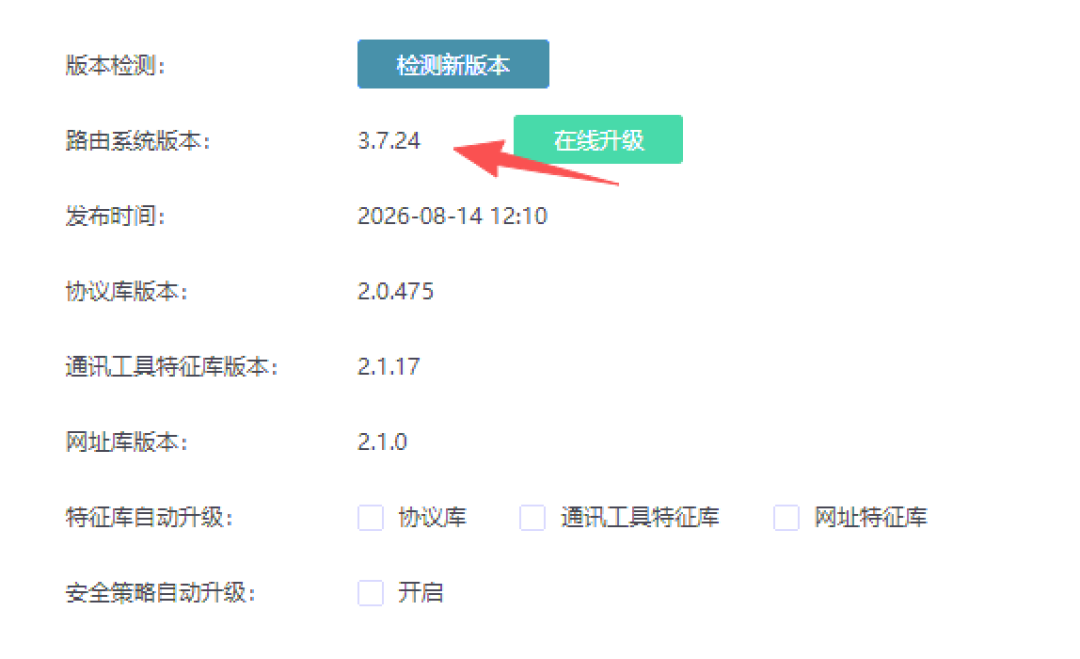
紧急安全更新早已发布:升级到4.0.307及以上;暂时不想跨大版本的,装3.7.24,同样带最新安全防护。别拖延——官方公告中攻击源头"仍不明确",事件期间社区还有反馈系统持续推送热更新、部分设备反复重启和网络异动。如果DNS配置已经被异常修改,直接联系爱快官方,工程师会协助深度清理与恢复,别指望重启一下就能清干净。微博哔哩哔哩
三、加固四件套,缺一个都算裸奔
改默认密码、换Web管理默认端口——攻击者最爱撞的门,就是从公网敞开的管理口;
关闭WAN侧管理,管理界面只留给内网网段,真需要远程再走官方渠道;
用ACL规则收紧管理访问,这套"爱快不要裸奔"的防护思路在B站有300多人点了赞。哔哩哔哩
工作室、多设备长期在线的环境,备好带外手段(4G上网卡或本地交换接入)——有网工在评论区说得直白:网络一断,远程都进不去,只能一家一家机房跑。
写在最后
关于云平台"关不掉"的争论,社区分成了两派:一派转投RouterOS、VyOS图个心安,一派留着爱快,因为它"多线分流、流控"确实断档级好用。攻击源头官方当时尚未查明,社区流传的"云平台被攻破"等猜测也一直没有实锤,我们不下结论。但有一件事是确定的:家庭和业务网络的安全底线,是"更新派"和"不更新派"拉开的。现在打开爱快后台,三分钟走完自查,比事后修网便宜太多。知乎