先说一件这周让组网圈后背发凉的事。
10月20日,荔枝新闻发了一条通报式报道:南京警方网上巡查时发现,一名在校大学生上网时"在不知情的情况下,涉嫌入侵了公共安全领域"。 查下去,原因离谱到家——他在网上花40多块买了个二手路由器。路由器被人植了木马,成了别人手里的枪,扣扳机的指令是隔着网线发过来的。荔枝新闻
警方巡线追到江西、浙江,抓获了嫌疑人金某、王某和王某友。 经查,金某和王某把植入木马的二手路由器低价卖给网店;商家王某友明知路由器被植入插件、用于非法获取用户信息,仍然照卖,非法获利1万余元。话题标签里的数字是——3.2万台"带毒"路由器流入市场。荔枝新闻法治达州微博
随后几天,法治四川、达州、遂宁等地政法账号陆续转发这条消息,挂的标签还是那两个:#花40元买路由器莫名成网络黑客#、#3.2万台路由器被植木马流入市场#。 知乎上转述案情的文章把数字写得更精确:截至案发已售出32208台。 这伙人供述的最终目标是10万台路由器凑成僵尸网络——进度条走到三分之一,警察先到了。微博知乎
判决已经下来:法院以非法控制计算机信息系统罪,判处三人有期徒刑四年至一年三个月不等,各并处罚金4万元至2万元不等,王某友适用缓刑。荔枝新闻
一、40块的路由器,凭什么抢着买
别急着说"谁让你贪便宜"。双11前的家庭组网圈,二手路由器根本不是边缘玩法,是一门明账。
去小红书搜一圈就知道行情:26块买全新档WiFi6千兆AX3000的帖子,416个赞、600条评论,评论区全是"电信的能买吗"“这款可以吗大佬”。 35块收来个几乎全新的TP-LINK WDR7660;微博上70块的小米AX1800、25块包邮的极路由4增强版、一百多拿下原价六百的千兆路由,都有人晒单实测说"真香"。 知乎"前几年的路由器还有没有利用价值"那条回答写得直白:支持WiFi5的双频千兆已经是最低可用标准,而几十块钱在闲鱼就能淘到WiFi6。小红书微博知乎
这笔账确实算得过来:一台主流WiFi6千兆路由全新两三百,二手三五十,性能差距几乎没有——路由器这玩意儿换代慢,三年前卖两百的千兆机,今天照样跑满500M宽带。所以每年双11、毕业季、租房潮,闲鱼螃蟹上涌动的都是"定制机"“工程机”“库存尾货”。买的人图的是性价比,卖的人图的是差价,本来两清。
问题是,这次有人在这条流水线上加了一道工序:植入木马。
二、这事不是孤例:把近一年的"路由器中招记录"排一遍
单个案件可以是偶然,排开时间线就不是了。我翻了近一年国内外的通报和视频记录,至少四条线都指向同一件事——路由器早就不是"装在角落的塑料盒",它是你家所有数据的关口:
· 2025年5月,B站安全区报道:全球超9000台华硕路由器遭劫持,被植入"不死后门"——永久性SSH后门,重启、固件升级都杀不掉,摄像头、网银数据都可能被盯上。哔哩哔哩
· 2025年12月起,国家网络安全通报中心多次通报境外恶意网址和IP:攻击者批量扫描网络摄像机、路由器等IoT设备,得手后组僵尸网络发起DDoS。 2026年1月的最新一期通报还在点名路由器。中国新闻网
· 2026年5月,国家安全部警示家庭路由器可能被境外势力远程控制,知乎上的讨论里引用了一句让圈内人最不舒服的话:绝大多数被入侵路由器的使用者根本没有察觉设备已被远程控制,只是隐约感觉网速变慢了。知乎
· 再加上这次的3.2万台木马二手路由器。
僵尸网络这个词,普通用户听着像黑客电影,Mirai时代它靠扫默认密码收了几十万台摄像头路由器当肉鸡;现在它连"攻击"这一步都省了,直接走二手市场批发设备。你的刷机、你改密码、你升级固件——都建立在一个前提上:这台设备本身是干净的。
三、反向的雷:卖路由器的人,也在裸奔
这个案子里还有个没人注意的镜像面。金某、王某的"货源"从哪来?大量二手路由器本来就是要被人卖掉的。
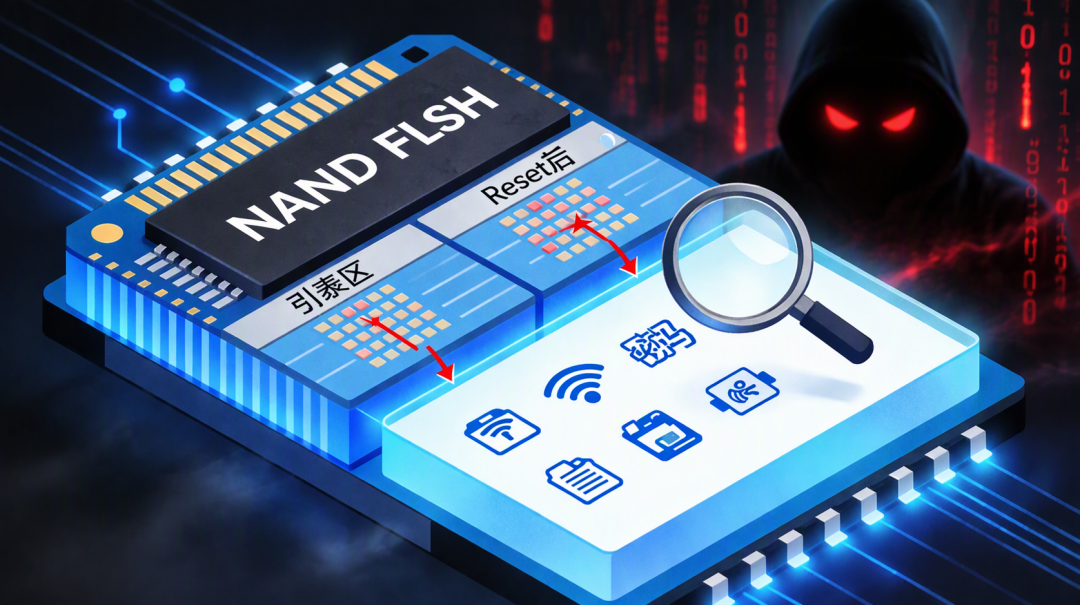
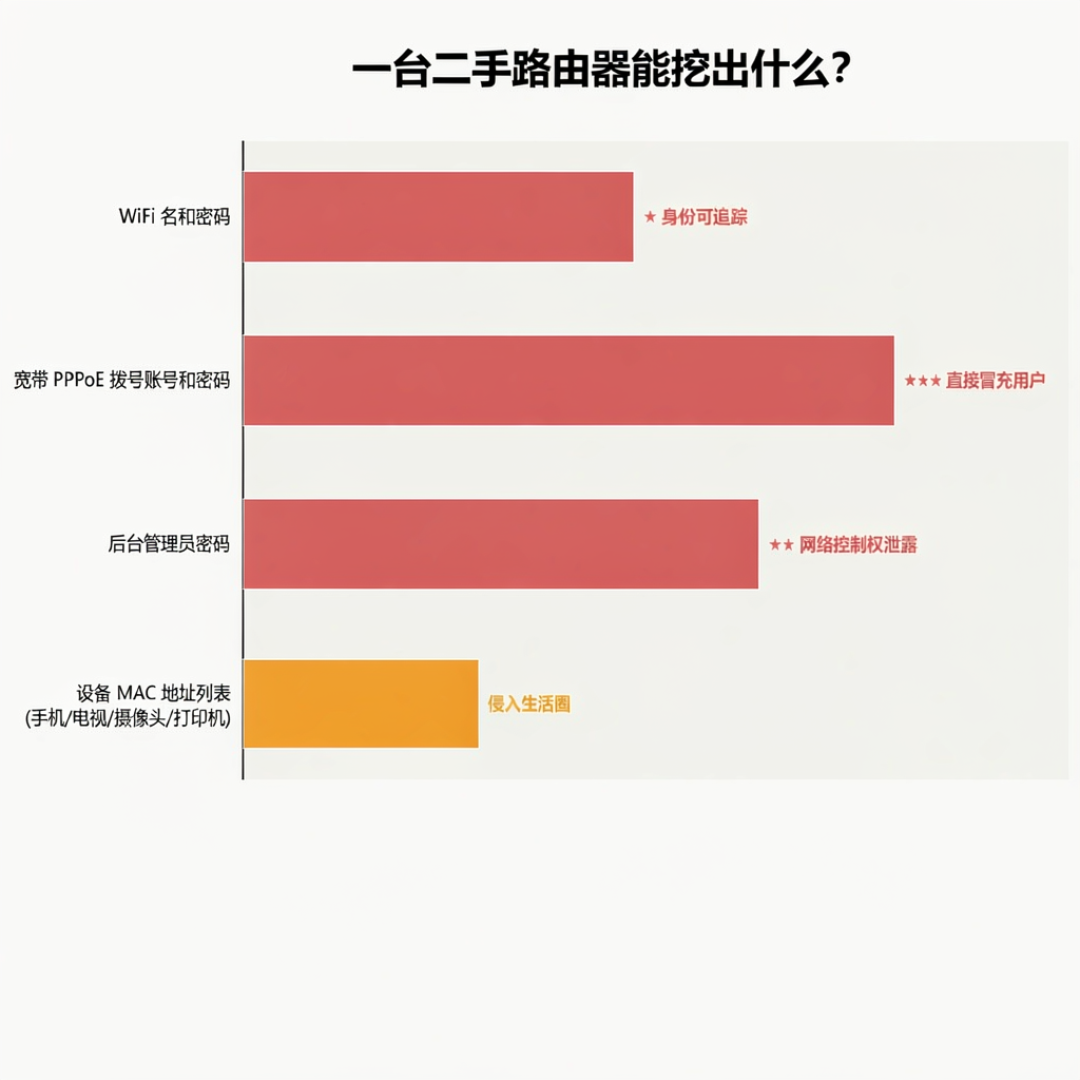
而卖家这边,普遍以为自己做了该做的:寄出去之前按了reset,灯狂闪,恢复出厂,稳了。真不稳。知乎那篇《旧路由器不删干净,你卖的可能是自己》讲了这层机制:恢复出厂设置只是把配置分区的索引标记成"已删除"、重写一套默认配置,NAND Flash上那些物理区块根本没被擦除。 懂行的人用编程器直接读Flash,你的WiFi名和密码、宽带PPPoE账号密码、后台管理员密码、连过的所有设备MAC名单,四平八稳躺在里面。PPPoE账号密码意味着别人可能登录你的运营商后台,MAC名单等于把你家有几部手机、几台电视、有没有智能摄像头的全家福打包送走。知乎
文章援引安全公司ESET的抽查也印证了这不是吓唬人:从二手市场买回18台企业级路由器检查,只有5台数据被彻底清干净,9台原封不动保留着前主人的一切,其中2台里还有客户数据。 企业级尚且如此,指望家用机的reset按钮?知乎
国家层面其实已经看见了这个问题:2025年12月2日,中央网信办提出并归口的强制性国家标准GB 46864-2025《数据安全技术 电子产品信息清除技术要求》正式发布,2027年1月1日起实施——所有境内生产销售的、带非易失性存储介质的电子产品,必须具备达标的信息清除能力。 说白了,监管已经承认:二手流通中的数据残留是普遍风险,reset这个按钮从来不是"删除"。只是标准要等到2027年才落地,这两年间买卖的每一台路由器,还得靠自己补位。中国新闻网
四、双11收货后的10分钟:4步把"卧底"验出来
回到最实际的问题:已经买了二手路由器、或者双11正打算淘一台的,怎么办。先划一条边界:3.2万台是从案发往回累计的总盘子,流向的是全网二手渠道,具体到某一台你踩中的概率很低;这4步不是让你扔机器,是让你在"性价比"和"全家透明"之间把账算平。
第一步,别顺着它来时的路用。到手先确认能否刷回官方最新固件完整包,能走恢复模式刷机就走恢复模式——注意这里有个坑:普通"检查更新"式升级杀不死固件层的后门(华硕那9000台的不死SSH后门就是例子)。如果型号太老、官网已经没有固件、或者卖家自己都说"改过固件",别凑合,退。
第二步,进门先改三样:后台管理密码(admin/空密码等于没锁门)、WiFi密码、然后把"远程管理/网页端管理"这类开关全部关掉。另外查一件容易被忽略的事:这台机器有没有还绑在别人的品牌云账号上。不少云管理路由器(TP-LINK、小米这类)在设备没有从原账号解绑前,原主人App里仍然能看到和管理它。交易时就要求卖家当面在App解绑,聊天记录留底。
第三步,手动过一遍配置:WAN/DNS别留着别人填过的地址,改成自动或公共DNS(223.5.5.5、119.29.29.29);看已连接设备列表有没有不认识的;看有没有定时任务、可疑的转发规则或代理设置。整个后台扫一遍,也就三分钟。
第四步,留一周观察期。真被远程控制,症状往往不是断网,而是"不对劲":网速莫名变慢、网页跳转带广告、半夜上行流量异常——翻一下路由器后台的流量排行。有异常,直接退货,理由现成:设备存在安全隐患。
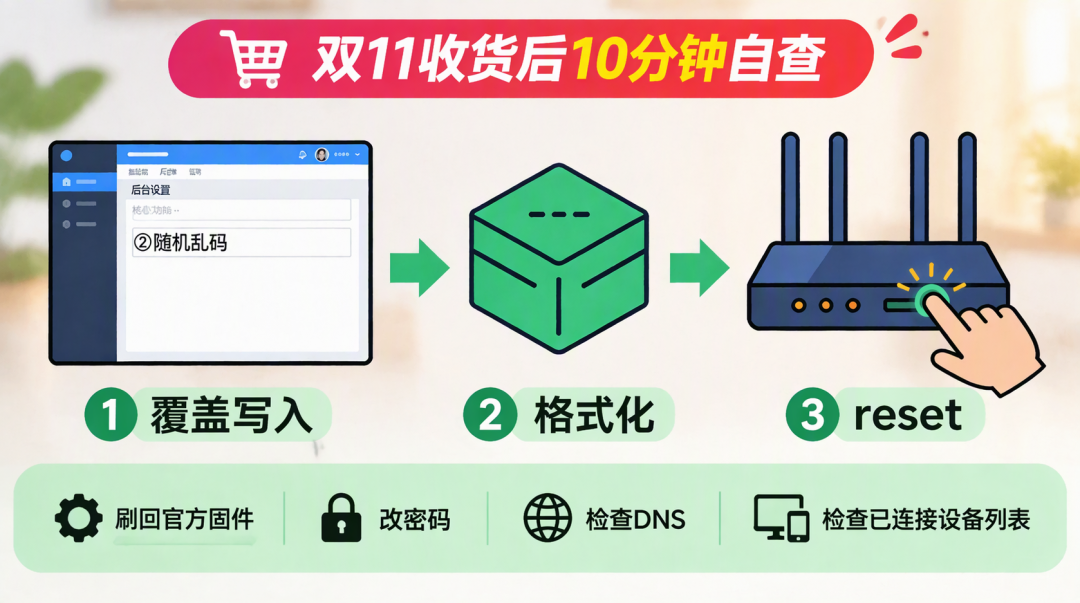
如果你是卖家,顺序反过来记:能扔别卖(固件来路不明的直接断舍离);要卖,先手动把WiFi密码、PPPoE账号、管理密码这些字段改成乱码并保存——这叫覆盖写入——再执行恢复出厂。 两步,一分钟。知乎
人群再分一层:家里有网银、居家办公、智能设备几十台的,建议加钱上新品或官方翻新,二手省下的几十块买不回整个网络的信任;纯租房过渡、看直播刷剧的,几十块二手照买,固件刷回官方+改密+关远程,底线动作做完就行。至于爱折腾的刷机党,二手路由本来就是他们的玩具——他们知道拿到手先重刷,真正要盯住这个流程的,恰恰是不知道这件事的普通人。
最后说一句这案子最反常识的地方:过去我们防的是"路由器被黑",现在黑产学会了"设备出厂前就是黑的"。防线从黑客那边挪到了你下单的那一瞬间——你在闲鱼上选的不是性价比,是一台设备的来历。双11可以捡漏,但捡完漏,记得先给家里这道大门口个证。
观察名单:等那3.2万台带毒路由器的品牌型号和插件流向清单(量刑已见通报,木马具体盯走了什么数据还没公开),看GB 46864-2025落地时路由器是否进入首批覆盖品类,看国家网络安全通报中心下一期IoT通报还会不会点名家庭网关。这三个信号出来任何一个,都值得再回头看一眼自家那台闪着灯的机器——它现在安安静静,可你确定,它看你的眼神没问题?