














9
15
网页让你按 Win+R 做个"人机验证"?千万别按,那是病毒
2026-10-28 11:39:29
0点赞
0收藏
0评论
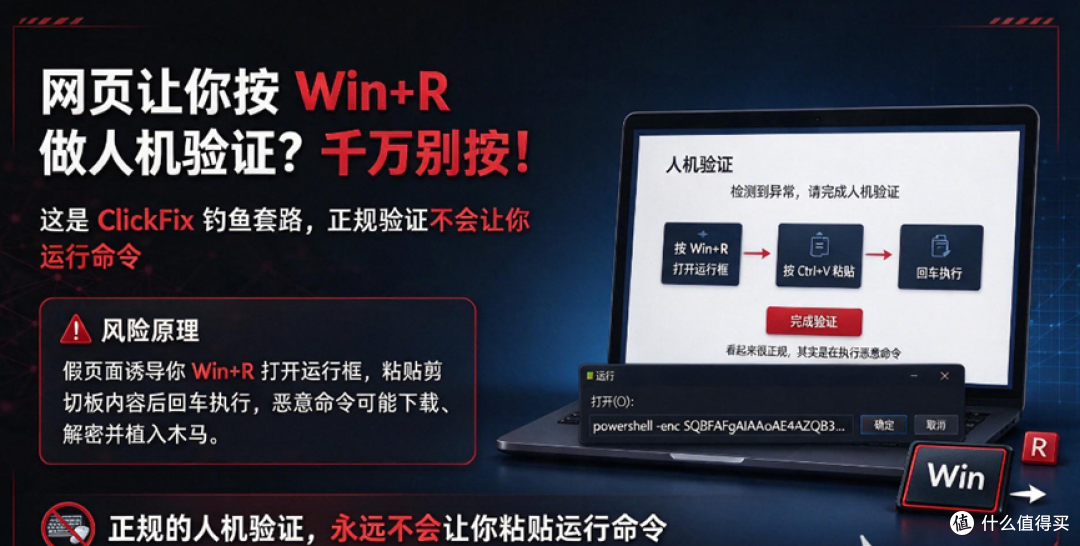
你在下载软件或者浏览网页时,有没有遇到过这种情况:
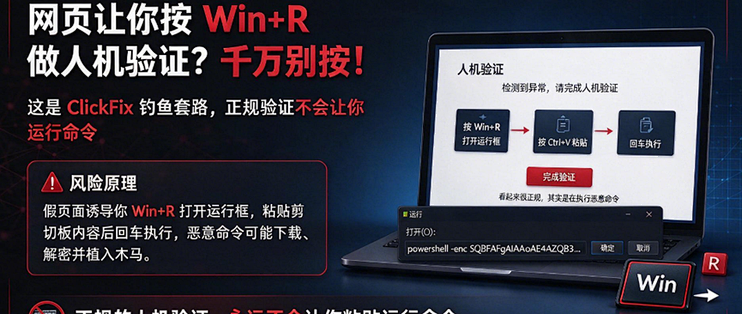
页面突然弹出一句"检测到异常,请完成人机验证",下面还贴心地写好了步骤:按 Win+R 打开运行框,按Ctrl+V粘贴,回车。
看起来挺像正规流程,但你粘贴的那串东西,其实是一条伪装过的病毒命令。
回车按下去,等于亲手把木马装进了自己电脑。
这套手法,安全行业里叫 ClickFix。火绒安全实验室最近专门发了一篇文章讲它,ClickFix 不是某一个病毒,而是一种骗你"自己动手运行恶意代码"的钓鱼套路。
其原理如下:做一个假的人机验证页面,你在浏览该页面时,页面会自动将病毒命令复制到系统的剪切板,然后诱导你按Win+R 打开运行框,按Ctrl+V粘贴,回车后就开始运行。
以前中招,多数情况是你点了不该点的链接、下了不该下的文件;这一次,你全程都在"按提示完成验证",根本意识不到出了问题。
让你粘贴的东西通常长这样:
powershell -enc SQBFAFgAIAAoAE4AZQB3...
后面一长串乱码,这条命令翻译过来就一句话:去某个网址下载一个程序,然后马上运行。
当然,还有更狡猾的变种,连"下载"这步都省了。
我们浏览网页时,浏览器会自动把页面里的图片存到本地缓存里,攻击者就提前把病毒伪装成图片塞进去,再让你执行一条命令,把缓存里的病毒找出来、拼好、运行。这条命令本身不从网上下载任何东西,安全软件想拦都找不到拦截点。
那回车之后会发生什么?
火绒分析过一个真实样本:命令运行后,一层一层地下载、解密,最后把木马塞进系统自己的进程里跑。装进去的是一个远控木马——对方能实时看你的屏幕,替你动鼠标键盘,翻你的文件,你复制的每一个密码、卡号,它都在旁边看着。
据火绒监测,这类钓鱼页面,7 月只抓到 14 个,8 月 44 个,9 月 105 个,10 月还没过完已经有 170 个,是 7 月的 12 倍。
要防住它,只需要记住一句话:
正规的人机验证,永远不会让你粘贴运行命令。
没有任何正经公司,会让你打开运行框或者命令行去执行命令,不管它给出的理由是"验证""修复"还是"升级浏览器"。
看到这种页面,直接关掉就行。已经复制了也别慌,只要没按回车,就没事。
万一真按了回车:先断网,阻止它继续下载、继续对外连接;再换一台设备,把邮箱、支付、社交的密码改掉,浏览器里保存的密码清掉;然后用杀毒软件全盘查杀,不放心的话直接重装系统吧。
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~