















27
35
内网穿透上公网老被扫?一文搞懂 IP 黑白名单,异地访问更安全
2026-10-14 17:23:58
0点赞
0收藏
0评论
先说问题:上公网方便了,风险也跟着来了
为了随时能在外面访问公司内网的 OA、数据库、服务器(以及家里的 NAS、远程办公),很多人会用内网穿透把这些系统"搬到"公网上。访问确实方便了,但麻烦也来了:
系统安全边界一下子从内网扩大到了全球任意位置;
全网扫描和自动探测会主动找上门,网站入口容易遭遇密码撞库、接口探测;
数据库、远程桌面端口对全网开放,等于把大门钥匙放在扫描器嘴边;
RDP/SSH 弱口令给暴力破解留了机会,勒索病毒、漏洞攻击防不胜防。
一句话:业务越方便访问,暴露面就越危险。 那怎么办?在流量进内网之前,先把"谁能进来"管住。
再看办法:IP 黑白名单,按来源 IP 精准放行或拒绝
IP 黑白名单,就是根据访问请求的"来源 IP"决定放行还是拒绝的安全策略。它不解析业务,也不替代系统本身的权限管理,但在"谁能连进来"这一层控制得非常精准:
名单里的地址才能进来;
名单外的地址直接被挡在门外;
扫描、嗅探等攻击在入口处就被拦下。
一般有两种模式:
白名单模式:默认全关,只放行名单内
只允许列表里的 IP 或网段访问,名单外一律拒绝。逻辑是"默认关闭、显式放行",安全边界更清晰,安全性也更高。
适合来源相对固定、可以事先登记的情况:合作方出口 IP、分公司固定宽带、公司办公网出口、机房堡垒机、集中 VPN 出口等。配置时建议尽量写小网段(单 IP 或小网段),别图省事直接写 /16,那等于对一大片地址开放。
黑名单模式:默认开放,只拦名单内
拒绝列表里的 IP 或网段,名单外的来源可以继续访问。适合对外开放面较大、但需要封禁已知恶意 IP 或异常扫描源的情况。
为什么要在网关层做这件事
收窄暴露面:只放行可信来源,名单外的一切 IP 在网关就被挡下,海量扫描白费力气;
按隧道独立管理:一条隧道一套名单,OA、API、远程桌面、数据库分开配,互不影响;
快速止血:发现恶意 IP 或高频扫描源,直接加进黑名单,不用关停整条业务;
维护简单:合作方换出口、外包结束、活动下线,在控制台增删 IP 就行,不用登录内网服务器改防火墙。
常见场景
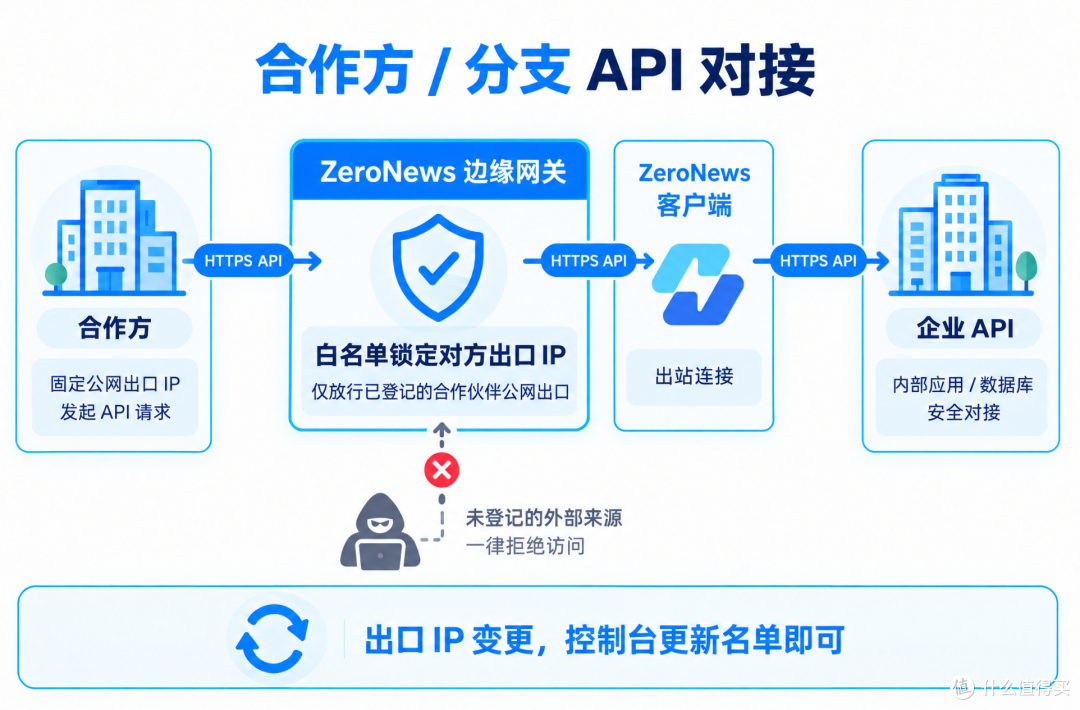
合作方/分支 API 对接
ERP、主数据、报工 API 映射出 HTTPS 后,让合作方提供固定公网出口 IP,在对接隧道启用白名单模式,只放行对方这些 IP。对方换出口时,控制台更新名单即可,不用把整站端口暴露给全网。
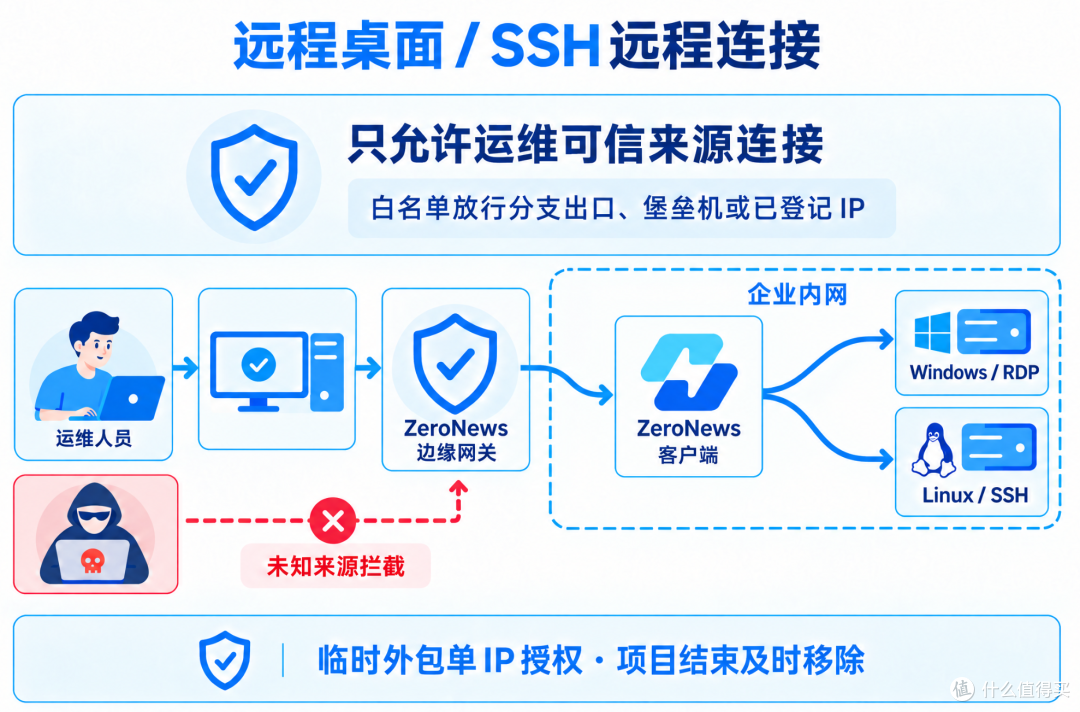
远程桌面、SSH 远程运维
开发机/服务器通过 RDP、SSH 的 TCP 隧道映射到公网后,极易被扫描。对远程连接隧道启用白名单,只允许分支出口、机房堡垒机、家里 IP 等已知地址;临时外包运维短期加单 IP,项目结束删除。
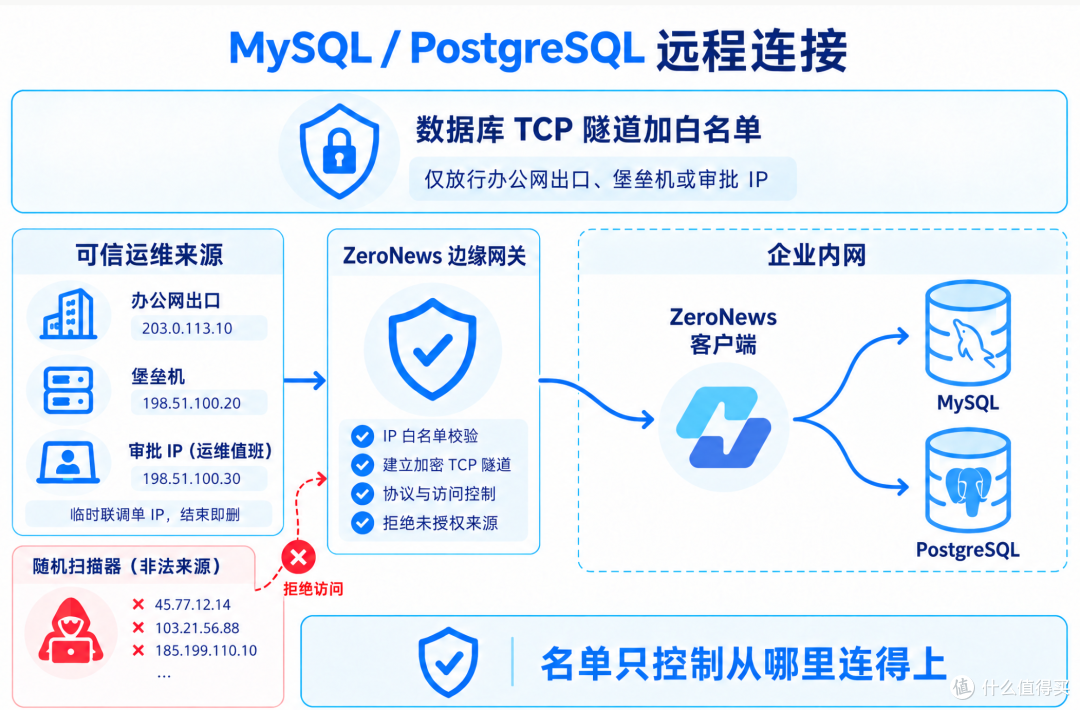
数据库远程连接
MySQL/PostgreSQL 数据库通过 TCP 隧道映射到公网后,端口对全网开放,极易被扫库、撞口令。对该隧道启用 IP 白名单,只放行办公网出口、堡垒机、分公司或审批过的值班 IP;各隧道分开配,临时联调加单 IP,结束即删。
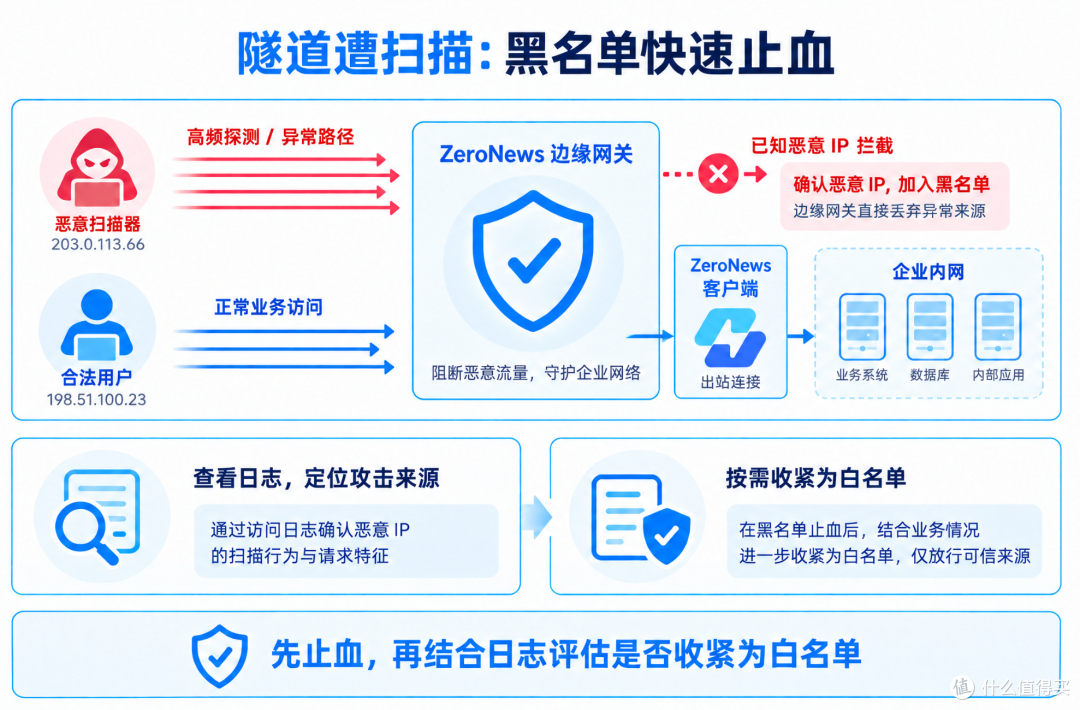
隧道遭扫描,黑名单快速止血
访问日志里出现同一 IP 短时间大量 404/401 或异常路径探测时,先把该 IP 加进黑名单,观察是否缓解,再决定是否叠加更严格的策略。黑名单适合已知坏源;长期还是建议用白名单收窄暴露面。
配置步骤(以支持该功能的内网穿透工具为例)
在支持 IP 黑白名单的内网穿透工具控制台,一般都在隧道页面配置,每条隧道独立配置、互不干扰:
在隧道页面中,点击隧道后面的流量策略图标,下拉显示所有安全策略,点击 IP 黑白名单进入配置菜单;
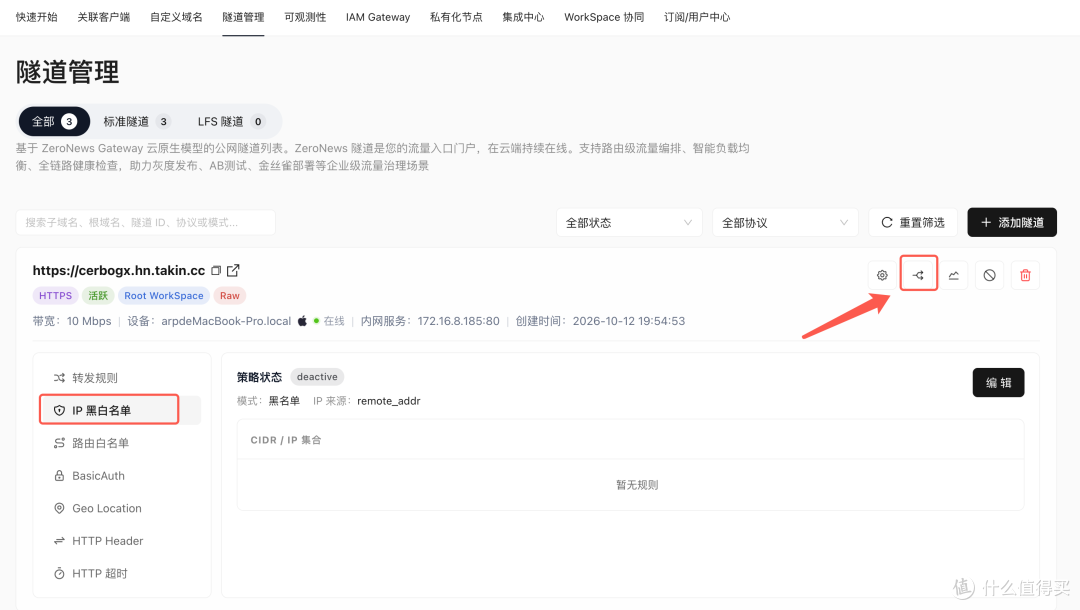
先开启功能开关;
选择模式:白名单或黑名单;
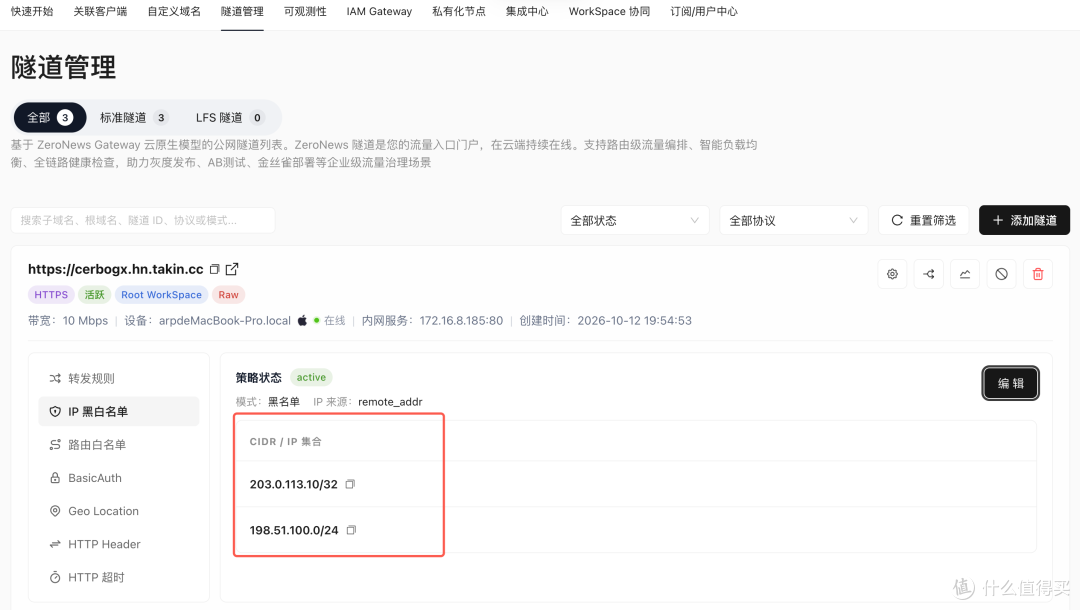
添加单 IP 或 CIDR 网段(例如 203.0.113.10/32、198.51.100.0/24);
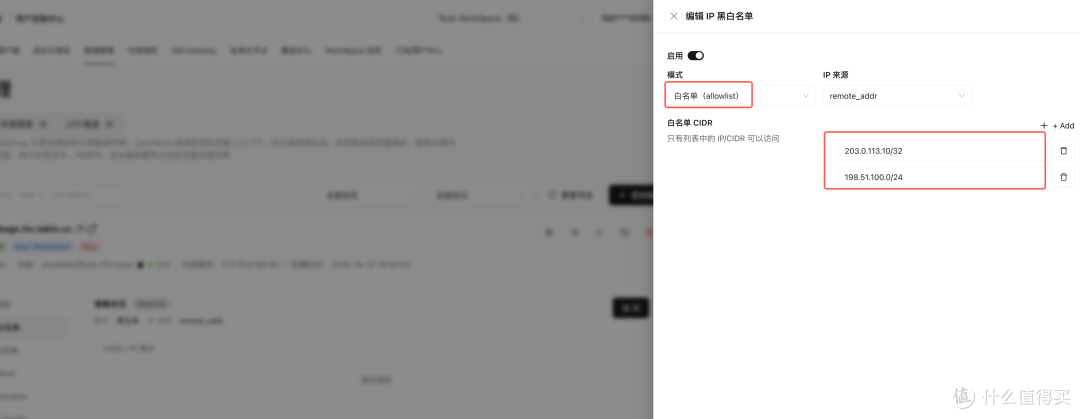
保存策略即可,保存后实时生效。
配置建议:
优先向合作方要尽量精确的出口(单 IP 或小网段),避免过宽的 /16;
居家值班若 IP 不固定,可适当添加当前出口 IP 的 24 位网段,如 183.22.16.0/24。
小结
给内网穿透隧道开启 IP 黑白名单,等于在入口处把暴露面从"全网都能连"收窄为"只有可信 IP 能连",扫描、撞库、暴力破解在进内网之前就被拦下。建议白名单为主、黑名单应急,再叠加密码校验、路由白名单、区域限制等多层防护——这是公网访问场景下成本低、见效快的门禁方案。





