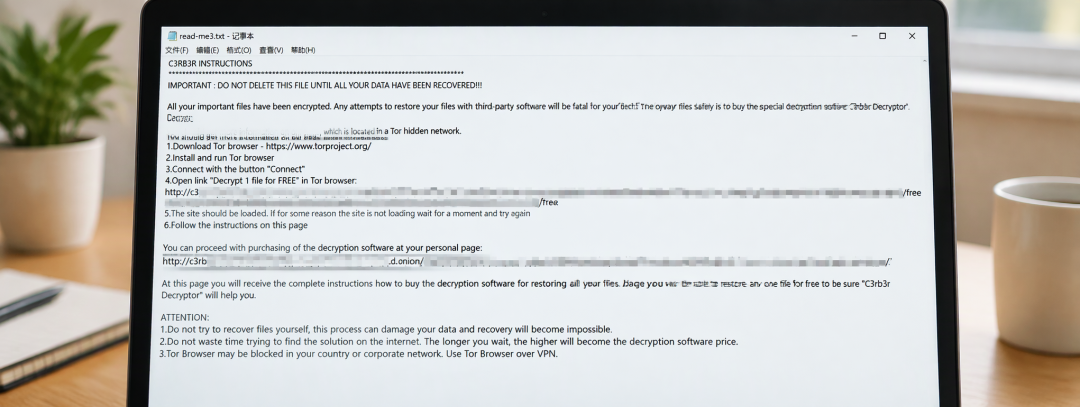
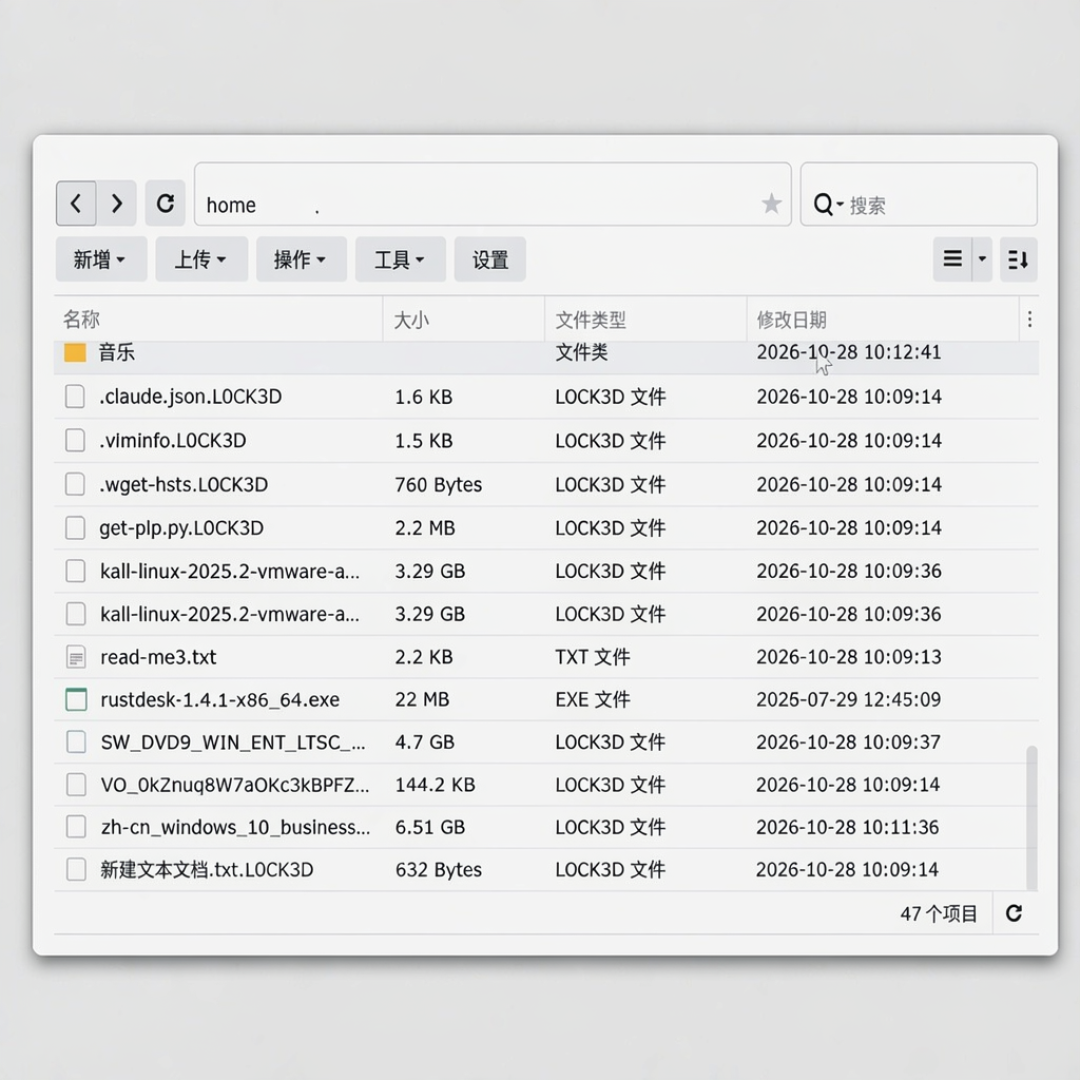
10月28号凌晨开始,群晖用户的文档、照片、数据库被批量加上 .L0CK3D 后缀,每个文件夹里多出一份 read-me3.txt 勒索信。这波还没消化完,群晖11月10日又挂出一份 Critical 级公告 Synology-SA-26:19。知乎微博
两个洞。CVE-2026-76954 是 DSM 身份验证 API 里的 SQL 注入,CVSS 9.8,严重程度 Critical。CVE-2026-85101 是自带 rsync 组件里的认证绕过,CVSS 8.6:远程攻击者可读取特定文件、写入任意文件,还能让设备拒绝服务。知乎群晖官网微博
先把话说清楚:群晖明确说这两个新洞跟10月那波勒索用的不是同一批,公告也没说它们已经被用于实际勒索攻击。不用连夜拔电源。知乎
但"不用登录"这四个字,值得每个自己攒过 NAS 的人多想两秒。9.8 分的意思不是"密码够复杂就没事",而是攻击者压根走不到验密码那一步。
上一个满分洞 CVE-2024-10441 已经演示过:攻击者在用户名里伪造一个结束分隔符,再追加动态链接器的环境变量指令,系统在核对账号之前就以 root 身份往 /etc/cron.d/ 写进了恶意定时任务。前脚网页界面还在礼貌提示"登录失败",后脚那行指令已经被当成合法任务跑起来了。知乎
这就是为什么复杂密码、手机令牌二次验证、输错5次自动封 IP 会集体失效:恶意代码在密码核对之前就已执行完毕,全程只发一次请求,根本触发不了封锁阈值。
10月那波打的到底是哪个洞,口径至今不统一。群晖官方的说法是,黑客利用的是已在2024年12月修复的旧漏洞,并非新版 DSM 的零日。360 反勒索团队采样后指向另一组编号:9月披露、10月就被规模化利用的 CVE-2026-13639 与 CVE-2026-13684,属于典型的 1day 场景——不是没有补丁,而是大量设备没装补丁。Solar 应急响应团队甚至查到一台跑着最新 DSM 的机器也中招,但研判很克制:这不直接等于 0day。微博知乎
三种说法有个共同点:入口都在公网上。
所以除了升级,真正能立刻降风险的是关掉攻击面:删掉路由器里指向 NAS 管理口的端口映射,远程访问改走 VPN 或厂商中继。验证方法很土但有效——手机关掉 Wi-Fi 用 4G 访问 https://你的公网IP:5001,页面打不开或超时,才说明公网映射真的撤掉了。厂商云中继若还开着,管理口可能依然暴露。知乎
再是三个反直觉的坑,都是这轮实战换来的。
RAID 不是备份。勒索病毒在文件系统层直接改写文件,RAID 阵列会毫秒级把乱码同步进每一块镜像盘,给你一份完美对称的加密副本。有人半夜听见风扇狂转起床,发现 Cloud Sync 正把加密文件和勒索信源源不断传上网盘,把云端原本干净的备份挨个覆盖成乱码。常年插在 USB 口上的备份盘也一样,root 到手之后一起端走。知乎
最后一个具体警告:别为了"清理老组件"去卸载 PHP 7.4。群晖的备份核心套件 Hyper Backup 强制绑定它,强行卸载会连带把 Hyper Backup 一起卸掉,所有定时备份任务当场停摆。只要没在 Web Station 里拿它跑对外公开的网站,留在机器里是安全的。知乎
已经中招的话:立刻断网隔离但不要关机,保护现场证据并第一时间向属地公安报案,别支付赎金,也别轻信网上的解密工具和解密代理。知乎
补丁解决的是"已知漏洞会不会被利用",收端口解决的是"攻击者有没有机会碰到你"。两件替代不了,今晚花十分钟都做一遍。