你只是打开了一次Postman,看了几分钟就关掉,什么也没干。第二天,你的Claude Code开始莫名报登录失败,Codex接个写接口的活儿,还要先去翻Postman的使用说明。
这不是段子,是11月4日冲上Hacker News的爆款帖:得分破千、四百多条评论,中文开发者圈讨论了一整天。知乎微博
发生了什么
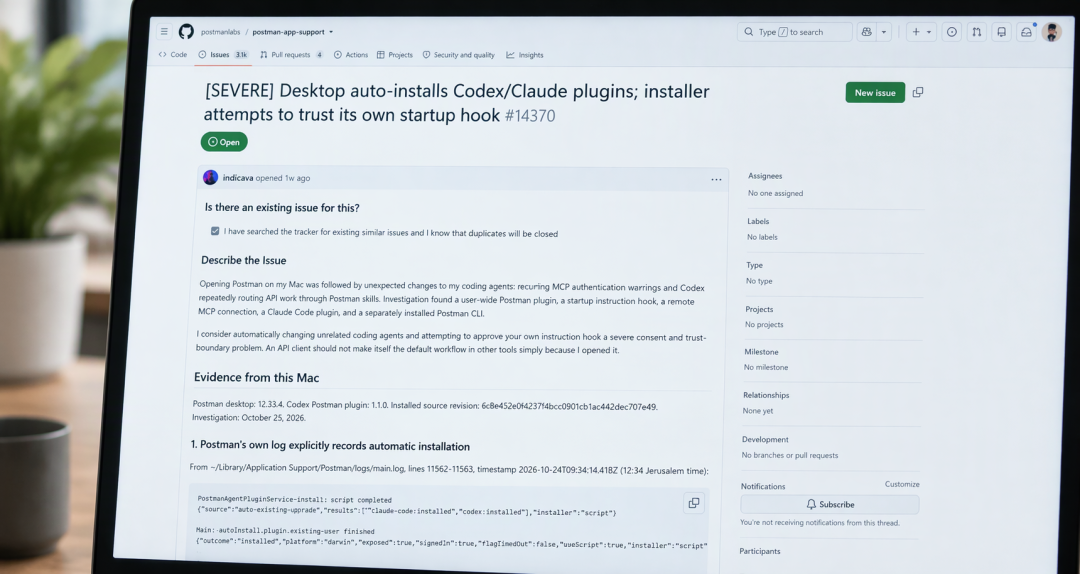
一位Mac用户用的是Postman 12.33.4。10月24日,他在日志里发现一行"安装成功"——装的是给Claude Code和Codex用的插件。而他从没点过安装。知乎微博
触发条件更离谱:只要你是登录状态的老用户,打开一次Postman,升级流程就静默把事办了。知乎
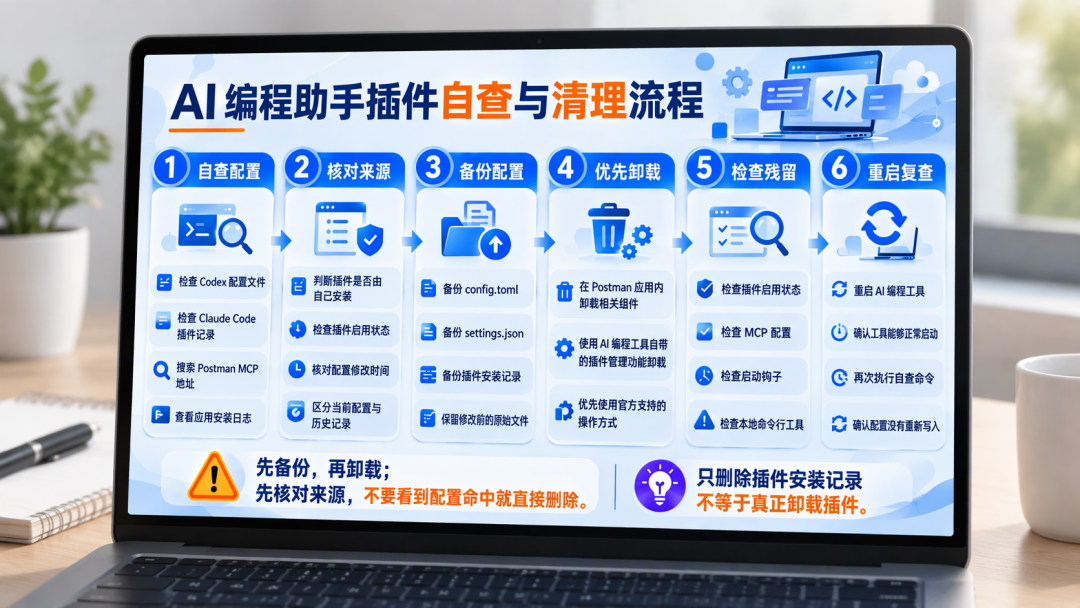
机器上会留下三样东西:
Codex配置里多了一个插件市场、一段每次启动自动读的指令,还被顺手标成了"可信";
Claude Code设置里,Postman插件从那一刻起就是开启状态;
家目录多了个postman命令,外加一条指向官方的远程连接(实际连不上)。
那段启动指令的原文,开头写着
先泼一盆冷水
传得最吓人的说法是"Postman试图偷传你全部API数据"。这句站不住。写报告的人在文末明确声明:不主张数据外泄。目前没有任何日志能支撑上传数据的说法,证据只到"留了一条连不上的远程连接"。微博知乎
坐实的事实有三条:老用户打开一次就会被装插件、两个助手的配置被改、启动指令被标成可信。两位互不相识的开发者,在两个版本上各自复现。知乎
没说清的一条:那段指令到底有没有真的执行过,两个复现者说法不一致。
真正吓人的不是Postman
高赞评论指得很准:漏洞不在Postman,而在于我们给AI编程助手的"信任",只是一行谁都能写的配置文件。Hook本身具备执行本地命令的机制。今天是Postman偷偷塞一句"API规范",明天换一个软件呢?或者Postman自己出事呢——今年6月它就承认过,有人借第三方服务的账号从它的销售系统里拿走了客户名单。那条被标成"可信"的启动钩子,就是现成的后门。知乎知乎
这也不是孤例,GitKraken今年4月就因为类似动作公开道过歉。而Postman这波的操作是:报告10月26日提交,标题带"严重"两个字,日志、截图、源码链接齐全,官方整整8天零回复;11月4日事情闹大后,有人发现网页端悄悄补了一句"安装会自动带有CLI和插件",还被网友抓出来是刚加的;截至12.35.1版本,插件依然静默安装,只是不再生成可信标记。官方账号直到11月4日还在发性能测试的内容,对这件事一个字没提。知乎知乎
如果你装过Postman
花两分钟自查:
客户端菜单里,帮助 → Postman CLI and Plugins,有官方卸载入口;
卸载后翻一下Codex / Claude Code / Copilot的配置文件,确认没有残留——已经有人反馈Copilot那边卸不干净;
实在膈应,Bruno、Insomnia、Milkman这些免费离线替代品,是评论区被提到最多的名字。
最后说一句。这件事让人不舒服的,不是一家公司多装了一个插件,而是我们发现:能改AI编程助手配置的权限,我们早就默认交给了每一个愿意伸手的软件。