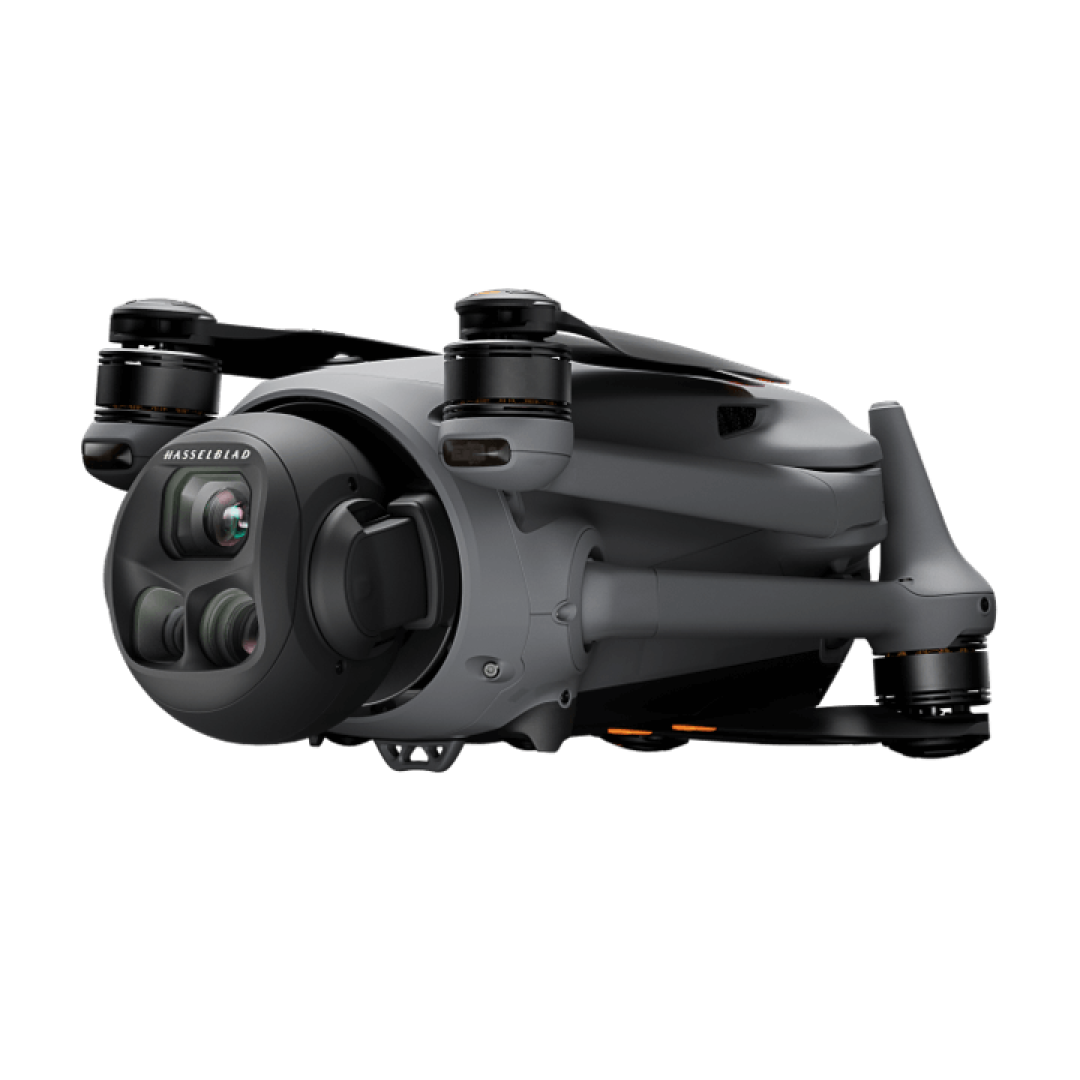
比赛进行到一半,突然被报警了——这不是电影,是10月24日GEEKCON 2026上海站的真实一幕,国内最有名的黑客技术赛事之一。据现场博主描述,参赛选手和裁判被带走配合调查,会场直接停摆。报警方,据科技博主"开心鸭"爆料,是"国内某知名头部无人机企业",理由是赛事"非法黑客教学、教唆破解"。网络安全圈瞬间炸锅。先说清楚:涉事企业到底是谁,目前没有官方证实,"大疆"是各方推测的焦点。微博知乎微博
黑客大赛,到底是个什么会
很多圈外人一听"黑客大赛",第一反应是违法行为。恰恰相反。
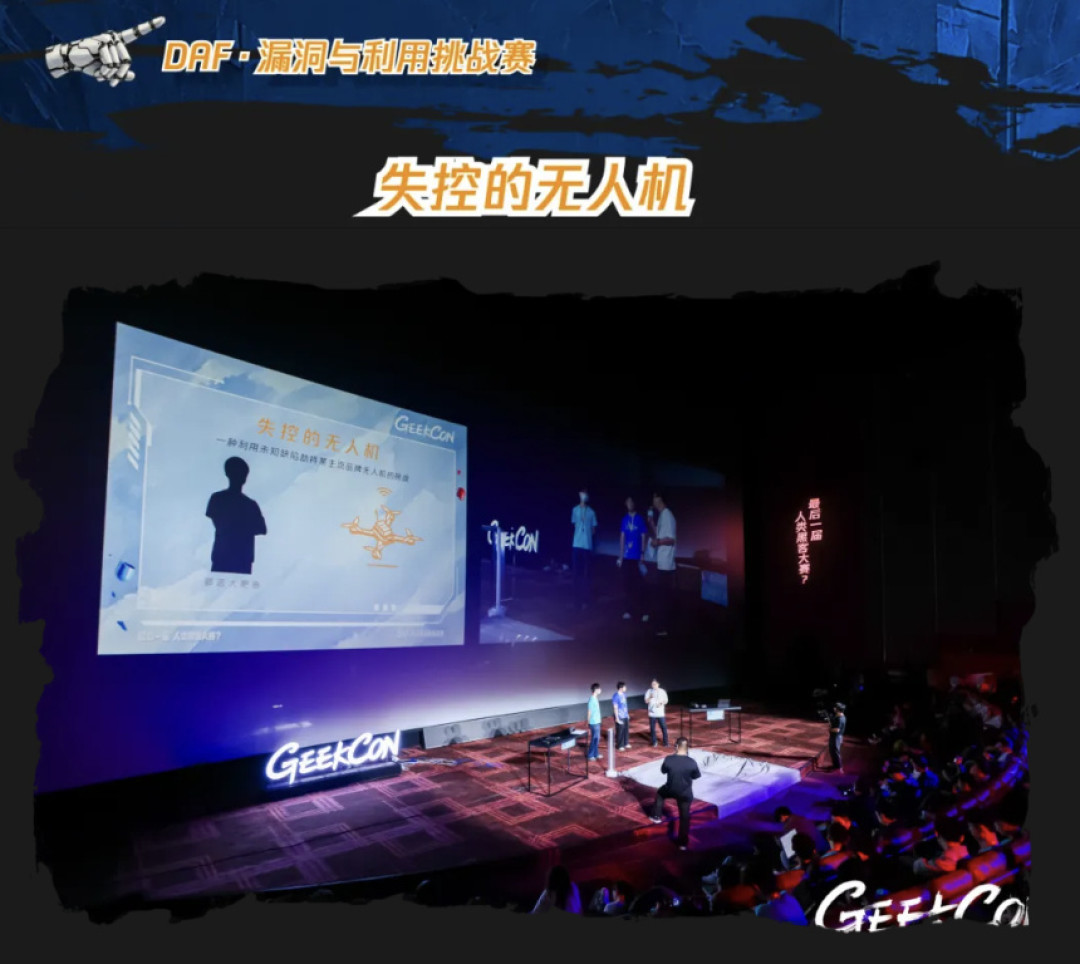
据开心鸭介绍,GeekCon这类赛事已举办多年,在北京、上海、澳门、新加坡、拉斯维加斯都办过,此前攻破过苹果、特斯拉、安卓等目标。公开找漏洞、演示漏洞、推动厂商修复,这是全球安全圈的常规操作,厂商通常乐见其成。微博
本届上海站(10月25日已闭幕)也不例外。据IT之家报道,选手们展示了"隔空劫持主流品牌无人机""一条链接控制头部App"等安全漏洞,赛事还涵盖验证码、银行转账、智能汽车破解等挑战。闭幕式上主办方坦言AI成长太快、“99%白帽子或被替代”,本就焦虑,结果又摊上这事。IT之家
为什么大家都猜是大疆
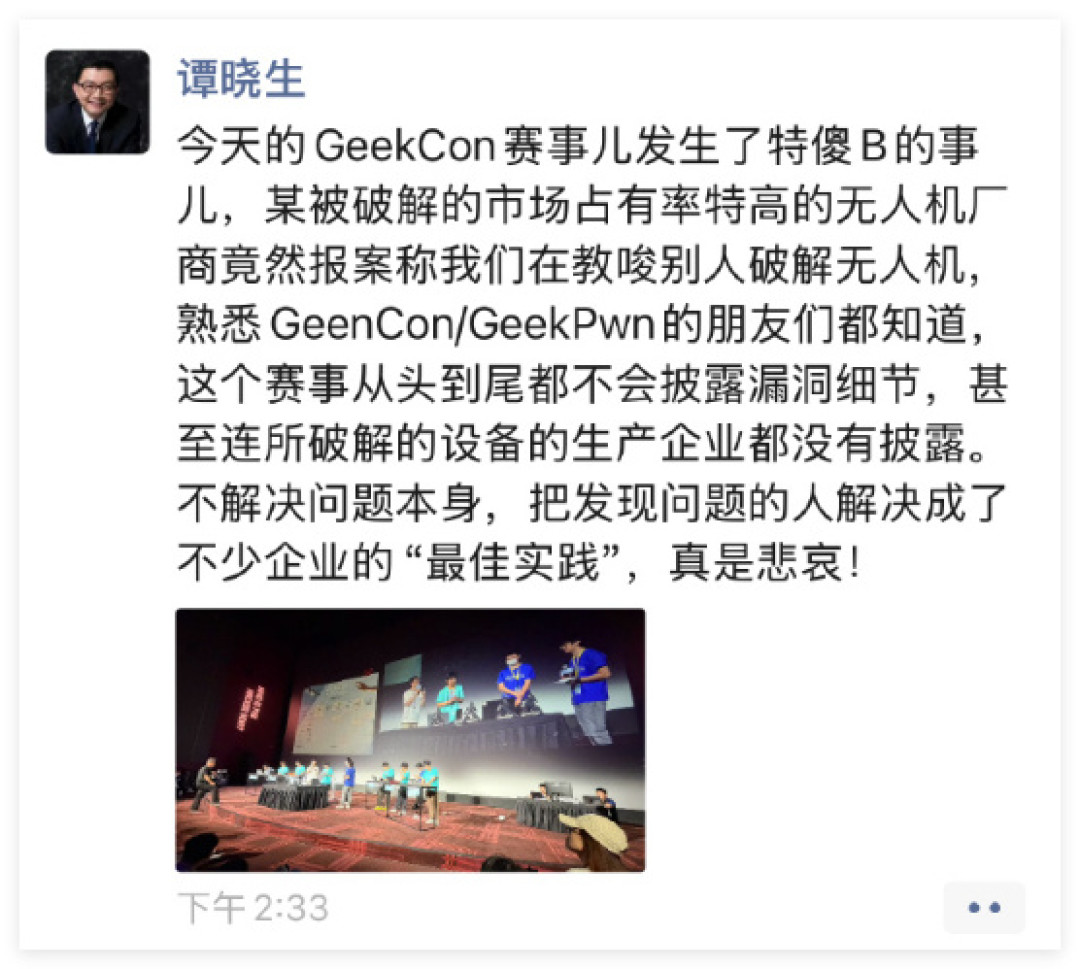
网络安全专家、赛博英杰创始人谭晓生在朋友圈称:赛事上,“某被破解的市场占有率特高的无人机厂商竟然报案称我们在教唆别人破解无人机”。他特别强调了两点:赛事不会披露漏洞细节,甚至没有披露被破解设备的生产企业。知乎
博主阑夕转发时直接评论:“大疆的作风一直如此……”
“市场占有率特高的无人机厂商”,指向性不言而喻。但涉事企业身份始终没有被官方证实,也有博主称报警是"匿名"的。这个瓜,还得让子弹飞一会儿。
主办方主席现场开骂
最愤怒的当属主办方。GEEKCON赛事组委会主席王琦在现场直接开骂:"赛事可以随时被关停,我希望这人站出来。我做了这么多年,我没见过你这么傻x的人。这些人发现漏洞是为谁?“这句"发现漏洞是为谁”,问到了点子上。微博知乎
真正的代价:漏洞流向黑市
白帽子的逻辑很简单:找到漏洞→报告厂商→厂商出补丁→所有用户更安全。这是双赢,不少厂商甚至设悬赏鼓励报告。
但如果找漏洞的人被报警呢?开心鸭说得很直白:以后这家厂商不会再收到技术人员报告的漏洞了——要么拿到黑市上卖,要么发现了也不说,等着被黑产灰产利用,损害的是用户。这不是抽象的行业八卦。无人机是带着高速旋转桨叶飞在头顶的设备,“隔空劫持”"定位欺骗"不是电影桥段,本届赛事就现场演示过。漏洞披露与修复的闭环,是每个飞手头上的安全保障;闭环一旦断了,最终买单的还是用户。微博
大疆用户,现在该干嘛
第一,不急着骂,也不急着洗。报警企业的名称至今没有被正式披露,“大疆"只是各方推测的焦点,事实还在路上。第二,做好自己该做的:保持飞行器固件最新(安全修复往往随固件下发),在合法高度、非禁飞区飞行。第三,盯紧后续。这事怎么收场,决定了以后还有多少白帽子愿意"做好事”。知乎
有博主的总结很扎心:漏洞不会因为报警消失,它只会从厂商的工单,挪进黑市的报价单。
“这些人发现漏洞是为谁?”——为每一个飞上天的普通人。