





96
46
130万台电视盒出厂带后门,厂商靠卖你家的带宽赚钱
2026-11-04 21:34:20
1点赞
1收藏
1评论
你家电视柜下面那个小盒子,可能正替一家代工厂赚钱,而你还以为它只是在待机。
11 月 4 日,谷歌在云安全博客里公布了一次处置:一家叫视壮科技(Videostrong)的代工厂,被指在 130 万台安卓电视盒里预装后门,并把访问权限卖给犯罪团伙。谷歌的措辞很重,它认为这不是某个员工的私自行为,也不是开发疏忽,而是公司层面的经营行为。
后果已经落地:合作终止,视壮及其子公司、合作方被禁止生产预装谷歌应用的设备,也不能再给其他认证厂商供软件。
这件事值得写,不是因为黑客多坏,而是因为它把一件我们平时不愿意想的事摆上了台面:你买的设备,在到你手里之前,就已经被人安排好了用途。
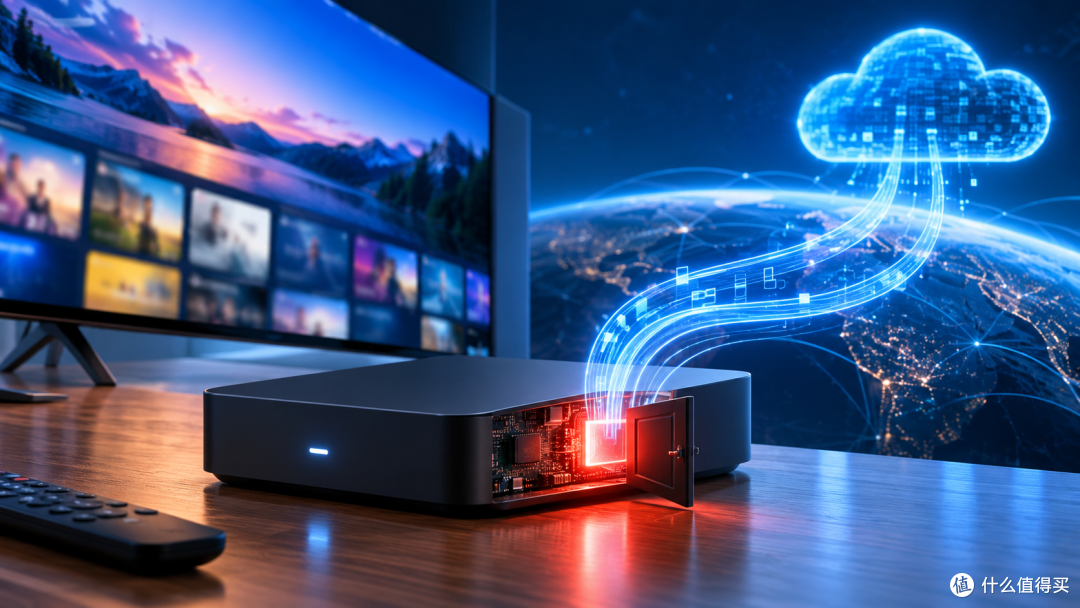
后门不在 App 里,在出厂固件里
先把它是什么说清楚。这次的主角不是你误装的某个软件,而是一个叫 com.oemservice(部分固件里叫 x.cpe)的预装程序,出厂就躺在系统分区里,带着系统级权限。
系统级权限意味着什么:它可以安装和卸载别的应用,可以执行命令与脚本,可以截屏、记录按键、读取系统信息。你的手机装个来路不明的 App 还要点授权,这个程序不需要,它出厂就有。
更麻烦的是它的存活方式。谷歌的分析说,即使被删掉,它也能在重启后从 /oem/ 分区把自己恢复回来。恢复出厂设置清的是用户数据区,/oem/ 这类厂商分区经常不在清理范围内,这就是为什么有人"重置了一遍还是不对劲"。
还有一个细节能看出这是设计过的:恶意代码被安排成设备首次开机之后才加载。兼容性测试、出厂检验大多在首启之前跑完,测试期看它是干净的。
一台盒子,被卖给三方买家
后门的变现方式,是一套分工清楚的生意。
程序启动先通过 HTTP 找服务器拿配置和网络信息,之后切到 MQTT 长连接保持常驻,谷歌还找到了管理这套 MQTT 环境的 EMQX 控制台。MQTT 是物联网设备常用的轻量协议,好处是连接稳、指令下发快,对控制方来说,它等于一条随时能叫醒 130 万台设备的通道。
通过这条通道,运营方可以安装应用、下发脚本、截屏、记录按键、收集系统信息,还能扫描设备所在的局域网。谷歌特别提到,它能把 Play Protect 的校验关掉,然后静默装软件。
真正赚钱的是模块。谷歌观察到的主要有三类:住宅代理、广告欺诈、继续往设备里塞别的恶意软件。代理套件的名字列出来能看出一条产业链,Linkfog、AppSalt、GaGaNode、BWM、Traffmonetizer、EarnFM、NetNut;广告欺诈模块叫 Fission 和 HiddenView。
有设备同时跑着三套代理。同一份带宽被卖给三个买家,这不是技术漏洞,这是资源复用。
谷歌还追到了分发路径:恶意文件主要通过运营方自己控制的 GitHub 发布页、Filemail 网盘和另外两台服务器下发。把恶意文件挂在正常的代码托管与文件分享服务上,落地页看不出问题,这也是这套模块能在多个品牌、多个型号上滚动好几年才被发现的现实原因。
住宅代理为什么值钱:总有一批业务需要"看起来像真人家庭网络"的出口 IP,比价、刷单、绕过地域限制,也包括大规模内容抓取。AI 把自动抓取的规模和频率都推高了,这类 IP 的价格跟着往上走,一台常年开机的电视盒就成了稳定货源。
运营侧的管理也做得细:设备按时区分池,带宽用量被计量,异常有告警。这套东西不像临时起意,更像一个租赁后台。
认证审的是清单,不是人品
很多人会问,这些盒子不是有 Android TV 认证吗。
认证管的是兼容性和预装规范,设备能不能正确跑谷歌的服务、预装软件在不在许可清单里。它审不出"这家公司打算明天开始作恶",也审不出首启之后才加载的代码。
Play Protect 这一层同样够不着。它守的是应用安装这一环,而预装的系统级程序不在检查范围里。你在设置里看到的"已通过 Play 安全检测",说的是应用层,不是说固件干净。
谷歌这次处置比以往彻底:除了终止合作,还封了运营用的域名和服务器,连带拿下十几个通过这个后门分发的恶意家族的控制域名。Lumen、HUMAN Security、Plume、Synthient、TrendAI 参与了行动。
对认证流程本身,谷歌说已经调整了审核方式,也在加强固件分析能力。这句话的分量要分开看:能加强的是对预装固件的事后检查,至于能不能拦住"专门等首启之后才加载"这类设计,还得看下一次厂商被查出来的时候,中间又隔了几年。
但要说清它没做到什么。被拆掉的是运营基础设施,不是已经卖出去的设备。第三方安全公司 Synthient 统计到 147 万台受感染设备、182 个型号,比谷歌公布的 130 万台还多。这个差额提醒我们两组数字口径不同,而设备本身不会因为后台被端掉就变干净。
冷水:断供只对认证体系有效
还有个现实问题。谷歌能做的极限是"不许这家公司再生产预装谷歌应用的设备",以及"不许它给其他认证厂商供软件"。这条禁令管得住走认证流程的厂商,却管不住白牌市场。
电视盒这门生意里,白牌机比例不低。同一套主板、同一份固件,换个外壳换个品牌就能上架,出货渠道在电商和线下批发。这类设备本来就不带谷歌服务,也就不在断供的射程内。
所以别把这条新闻读成"问题解决了"。它更像是把一条供应链切开给人看:后门运营方、模块分发方、代理与广告欺诈的买家,三层各有各的利润,端掉一层,另外两层会去找新的上游。谷歌自己也说,预计这次行动能影响至少 1000 万台通过其他渠道拿到这些模块的设备,这个说法反过来证明模块流通并不依赖单一后门。
你现在能做的事
不用恐慌,但有几件事值得做,边界也说清楚:下面这些迹象都只能提示风险,不能单独定罪。
先看型号。Synthient 公布的清单有 182 个型号,如果你家的盒子是几年前的杂牌机,值得去核一下。有报道提到,受影响设备里有相当一部分以 MECOOL 品牌销售。
再看流量。路由器后台能看到设备的出站连接,如果盒子待机时仍然持续上传,或者连着你不认识的境外地址,就要留意。正常看视频以下载为主,长期稳定上传不符合使用习惯。
如果是公司里在用这类设备,做法要更直接:给它们单独划一个网段,禁止访问内部文件服务器和管理后台,采购时把"能不能提供固件更新与安全公告"写进要求。数字标牌、点歌机、远程医疗终端往往由第三方运维,账号权限长期不回收,真出事时最难追溯。
网络上能做隔离更实际:把电视盒、点歌机、监控屏这类设备放进访客网络,和存放资料的电脑、NAS 分开。谷歌提到受影响的不只是电视盒,还有远程医疗设备、KTV 点歌系统和数字标牌,办公室里那块广告屏,可能比家里的盒子更少人管。
买新设备时,判断标准可以简单一点:有明确品牌、有固件更新记录、能查到安全公告的,优先。价格低到不合常理的"终身免费影视"盒子,它省下的钱总要有人出。
设备安不安全,不看它能装多少 App,看它出厂时带了多少你不知道的东西。
客厅里那台盒子,你还记得是什么牌子、哪年买的吗?
作者提示含AI生成内容。作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~











校验提示文案
校验提示文案