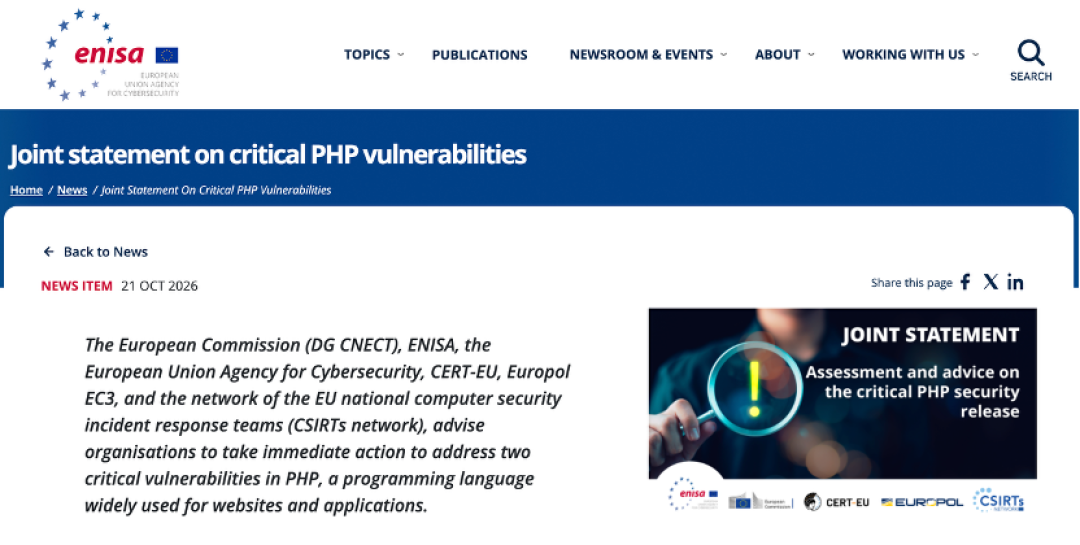
10月21日晚上,不少欧洲人发现政府网站打不开了。荷兰的电子身份证DigiD、第二议院官网,全下线了;最离谱的是荷兰国家网络安全中心——这个专门教别人防黑客的机构,先把自己拔了网线。日本那边,首相亲自发帖催网站管理员连夜处理。让全球手忙脚乱的对象,是PHP。在能识别出服务端语言的网站里,近七成都跑在它上面。而点火的是AI。九卦金融圈AI信息Gap微博
藏在地下室的9.2分的洞
PHP官方10月21日紧急修复的两个漏洞,合称PHP2Shell(CVE-2026-109618/109619),CVSS评分9.2。说人话:不用账号密码,一个特制HTTP请求就能让服务器执行任意代码;Apache+mod_php环境下,甚至能赶在你的应用代码运行之前动手。一个不到8MiB的请求,就能吃光默认128MiB的内存额度,让PHP在最“要命”的时刻崩掉。智东西华尔街见闻知乎Calif
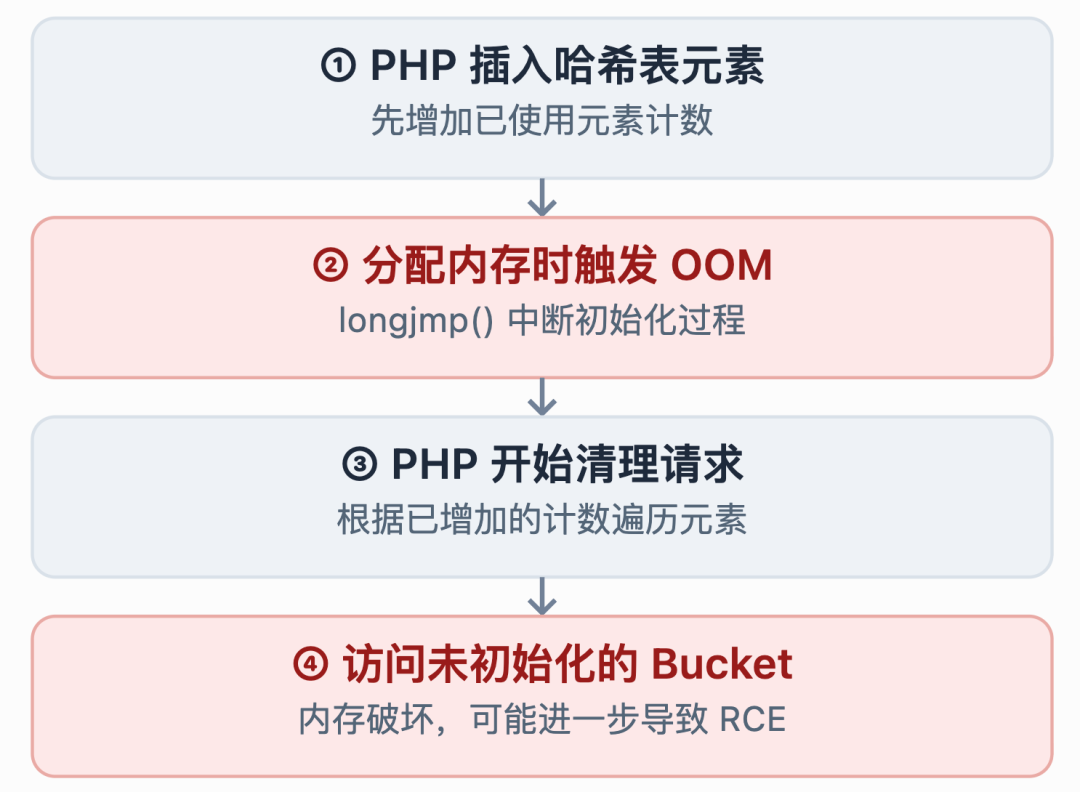
最扎心的是,这洞不是新的。最早受影响的代码能追到2012年的PHP 5.4。2020年就有人提过相关Bug,没被重视;2024年安全审计又翻出来一次,因为“没法证明可被利用”,再次搁置。一藏十几年,最后被AI判了死刑。知乎AI信息Gap华尔街见闻
AI是怎么挖出来的
这次审计来自OpenAI发起的“Patch the Planet”(修补地球)计划,由安全公司Calif操刀。复盘公开后,不少人松了口气:没有什么秘密武器,也没用谁都拿不到的模型。研究员凭自己的安全背景提出假设——这个代码库里潜伏着某类bug——然后让模型顺着2004年一条老漏洞线索去翻。挖到之后,他们把漏洞模式抽象成模板,让模型回头重扫整个代码库,顺手又翻出了新问题。谷歌旗下Wiz团队独立碰到了同一根因,研究员Sagi Tzadik说得更直白:“AI干了这里的大部分工作”。智东西Calif知乎微博九卦金融圈
Wiz的评估是:配上前沿模型和合适的工具,一名研究员一周就能干完过去世界级团队几个月的活。AI挖洞不是全知全能——方向靠人给,跑腿交给AI,“了解你的目标”这句老话依然值钱。华尔街见闻知乎
攻击者比补丁先动手
按原计划,漏洞本该10月22日统一披露。但10月20日晚CVE编号就在论坛流传,官方只好把补丁提前了24小时。还是没跑赢:Cloudflare披露,公告前10小时已监测到数千次利用尝试,公告后2小时飙到数十万次,随后突破百万。Palo Alto Networks统计出超过2260万个暴露实例。国内这边,工信部22日发布紧急提示,腾讯云、阿里云接连通告客户。智东西华尔街见闻微博

如果你是站长,现在做这四件事
立刻升级到修复版本:PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35;还在用8.1及更早版本的注意,官方已不再直接更新,盯紧Linux发行版的回移补丁;
Apache+mod_php风险最高,优先处理;PHP-FPM处境好一大截,但只要应用里有session_start()、unserialize()这类代码路径,照样可能中招——WordPress和phpMyAdmin都被点了名;
升级WordPress本身没用,洞在底层PHP里,要升的是服务器环境;
实在来不及修,参考安全机构建议:限制外部访问,或者干脆先下线,欧洲各国政府已经示范过了。

最后说个数字:今年7月以来,PHP那个小核心团队已经发了15个CVE,处理掉100多份无效报告。OpenAI还预告,PHP只是“多项重大漏洞”之一,同类发现接下来会明显变多。AI写代码的时代,AI也开始审代码了——下次模型说你代码有问题,不妨认真一点。智东西九卦金融圈