11月3日,币安公布初步调查报告,涉案约63.4亿美元,是有记录以来规模最大的加密货币盗窃案。新浪科技金融界网站
报告里最扎人的不是金额,是时间线的第一格。
今年6月,币安钱包开发团队一名工程师想装款AI编程工具,他没走官方文档,用搜索引擎搜到一个 Homebrew 安装程序,下下来的是被篡改过的版本。安全团队发现异常后换了设备、轮换了凭证,动作不算慢,但在这之前,攻击者已经拿到他的岗位信息,以及钱包基础设施团队部分同事的资料。我是二姐夫新浪科技
一次「顺手装个工具」,换走了半张组织架构图。
四个月后,假猎头上门
9月,团队里的工程师B在正规求职平台上收到邀约,对方自称项目总监;第一轮是真人露脸的实时视频面试,「HR」还主动发来带生活照和视频的社交账号,第二轮换到一款聊天应用,主持的自称公司CEO。我是二姐夫李建秋的世界
面试快结束,对方发来一份「面试作业」——一个代码仓库,要求下载到工作电脑。B跑了,恶意代码在安装时执行,替换掉正常的 pyenv 组件,让攻击者能执行命令、与外部服务器通信,终端防护当时没检出来。我是二姐夫新浪科技
AI工具被当成了跳板
10月20日,攻击者拿B的笔记本当跳板,用币安内部的AI工具,控制了另外两名负责数字钱包的工程师的电脑,还在其中一台上翻出一个带容器部署权限的令牌。新浪科技我是二姐夫
看清这一步:AI工具在这儿不是受害者,是攻击者手里的横向移动工具。
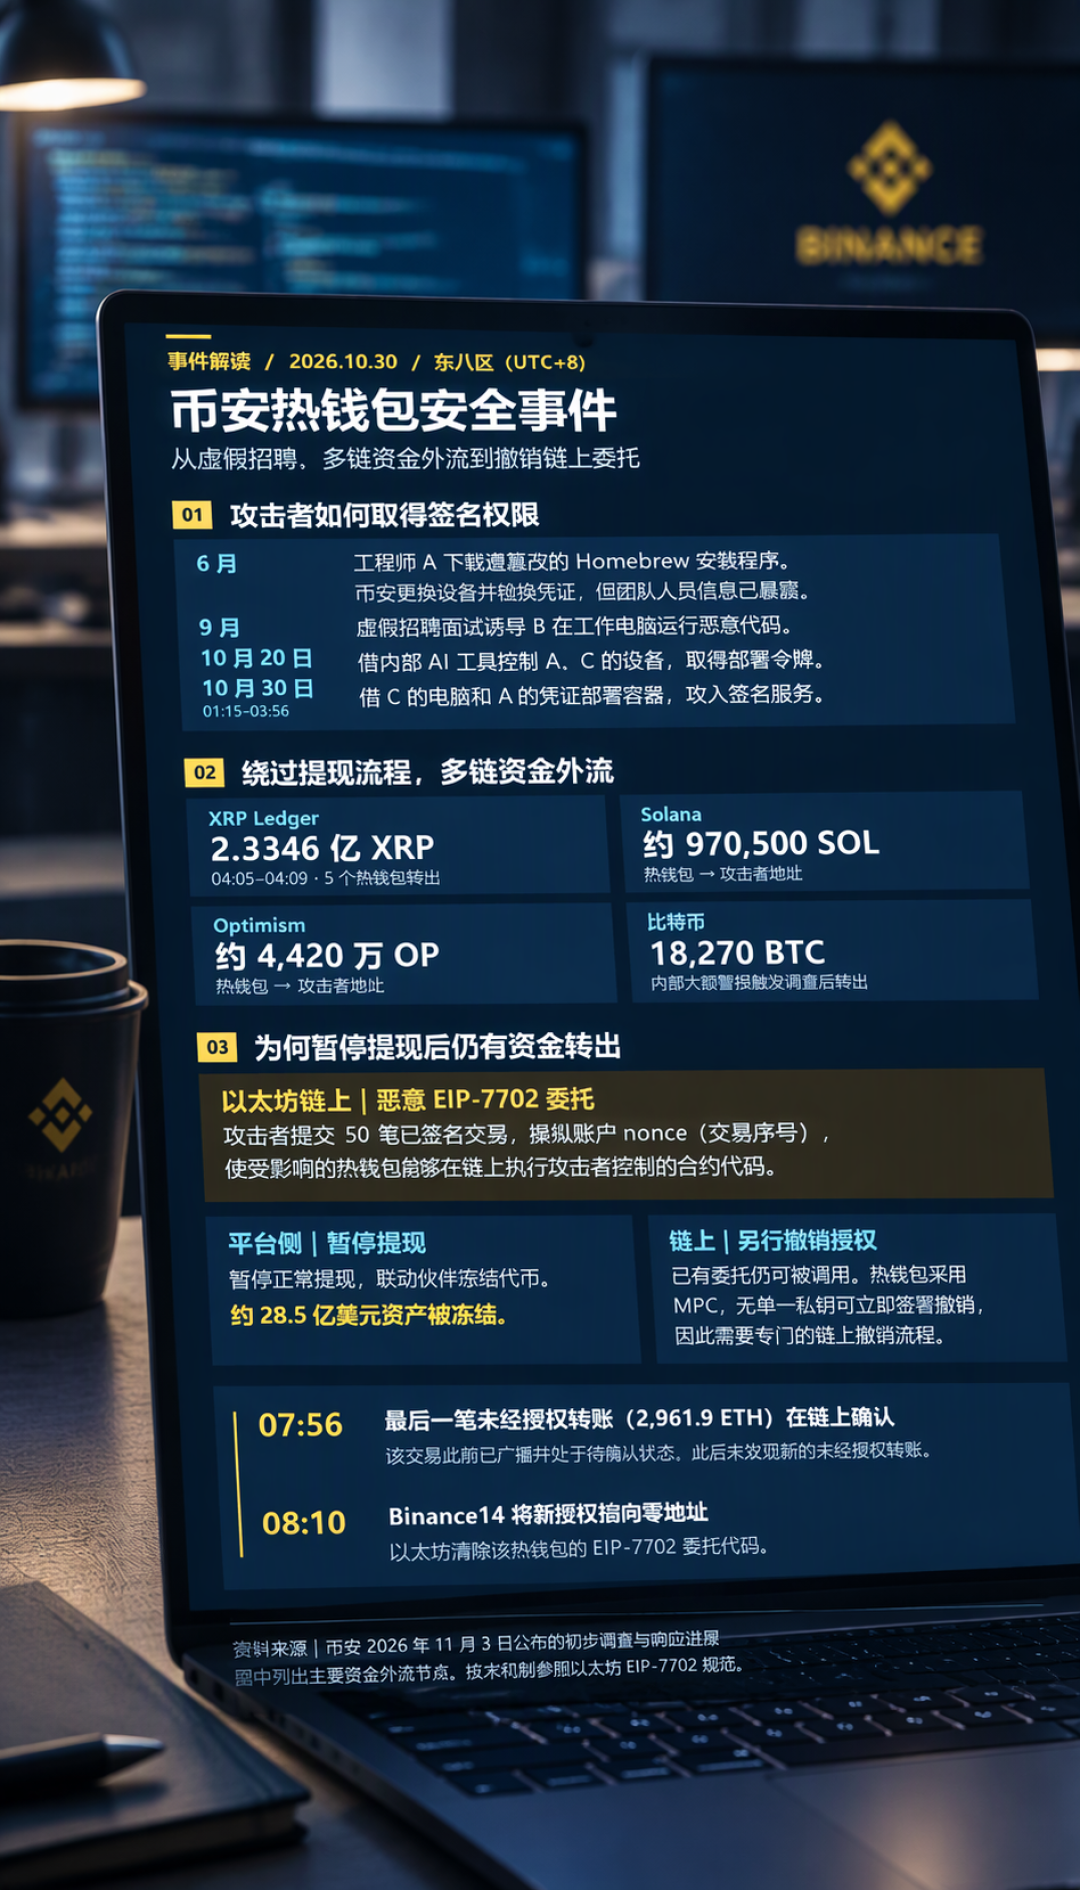
10月29日,攻击者远程登录第三名工程师的电脑触发恶意脚本,顺着这台机器摸到钱包工程师,拿到了内部钱包签名服务的未授权访问权限,可以绕过正常提现流程直接发起交易。新浪科技李建秋的世界
凌晨4点05分到09分,四个分钟:五个热钱包转出2.3346亿枚XRP,Solana 上约97万枚SOL,Optimism 上约4420万枚OP,随后比特币热钱包又走了1.8万枚BTC。区块链分析公司TRM称,大部分盗取操作在约20分钟内完成。我是二姐夫新浪科技
币安应急冻结了约28.5亿美元,事后承认事件本可避免,致歉并承诺全额赔偿被盗用户;FBI将攻击归咎于朝鲜黑客组织,朝方否认。金融界网站
同一个月,Cursor也被投毒
这不是孤例。10月29日 Cursor 发安全公告:自家 VS Code 扩展市场出现被篡改的 Anthropic.claude-code 扩展,2.1.312/2.1.313 版本,Windows、macOS 都中招,在架约11小时,最多约5000名用户可能装上。知乎IT之家
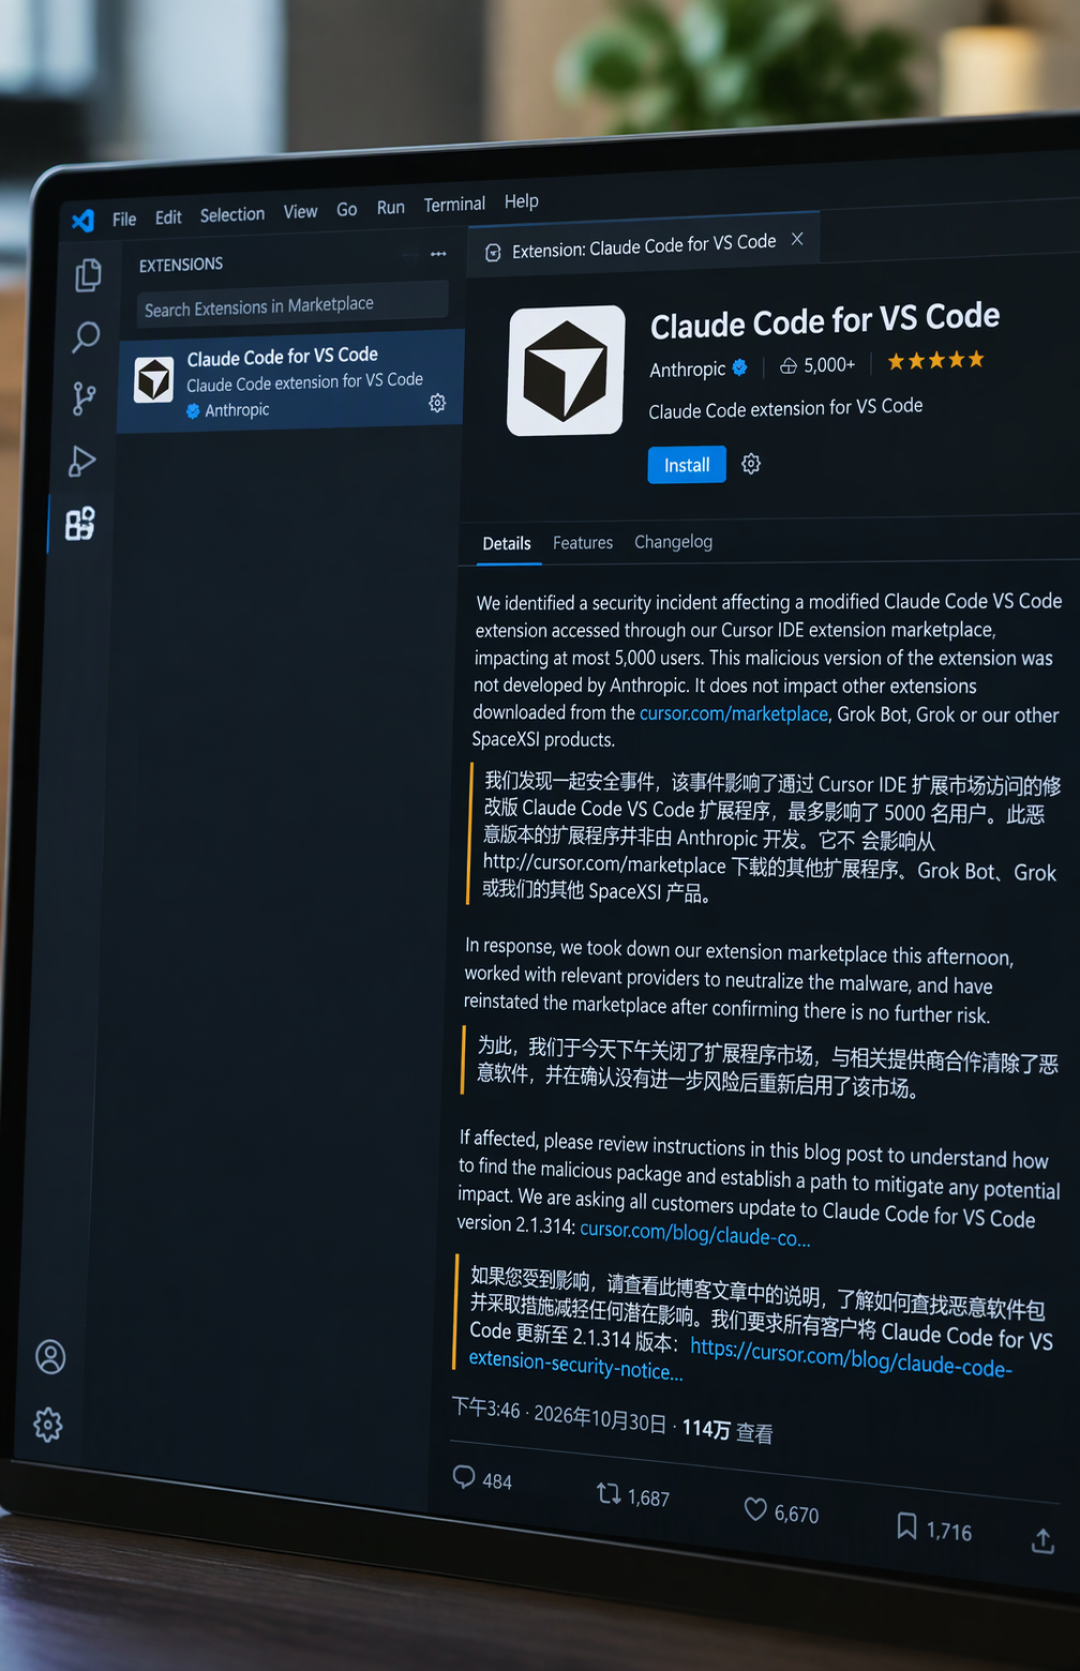
它干的事:收集主机名、用户名、环境变量名、Git 邮箱和公网IP,往 `~/.ssh/authorized_keys` 写一把名为 svc-telemetry 的攻击者公钥,再试着开反向SSH隧道、做开机持久化。惠瑜铭
Cursor 说,多数机器上「开SSH」这步因权限不足加恶意代码自身有错而失败,攻击服务器也已下线,官方建议升级到 2.1.314;但那把名为 svc-telemetry 的公钥已经写进 `~/.ssh/authorized_keys`,持久化和信息回传也确实发生了,卸载扩展不等于清理干净。惠瑜铭知乎
两起事件,同一个月,同一个打法:不碰模型,打工具链。
为什么AI编程工具是最肥的靶子
因为它天生是高权限代理:读写项目文件、执行命令、进终端、调外部服务,很多时候还替你管密钥和凭证——这些能力对你是效率,对攻击者就是现成的跳板。更麻烦的是安装习惯:搜索、下载、执行,一路点确认。我们防了十年钓鱼邮件,却没防过「自己搜来装的效率工具」。知乎
三件现在就能做的事
装之前核来源。 CLI 工具只认官方文档里那条安装命令,别用搜索结果首页的「安装器」。包管理器没问题,问题是你从哪拿到的那行命令。
权限分档,别全开YOLO。 一次性容器和云上开发机可以放开跑;日常项目开自动接受编辑,把删除、推送、装包、联网留成询问或直接 deny;碰生产环境和陌生仓库退回手动。判断标准就一条:这里出错收不收得回来。知乎
中了招别只卸载。 跑一遍 `grep svc-telemetry ~/.ssh/authorized_keys`,清掉攻击者公钥、持久化脚本和隧道进程,然后在一台可信设备上,轮换这台机器能碰到的所有密码、token 和会话。惠瑜铭
币安说接下来会加大AI安全投入,重建受影响的内部AI工具和访问控制系统。63亿美元它能补回来,你我电脑上那份 `~/.ssh` 补不回来。新浪科技