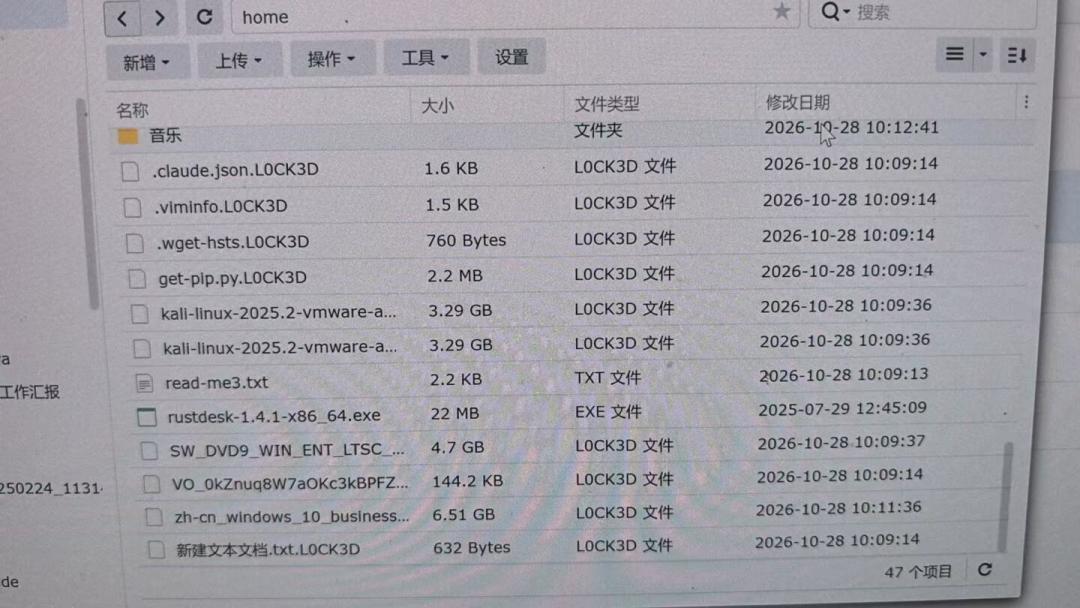
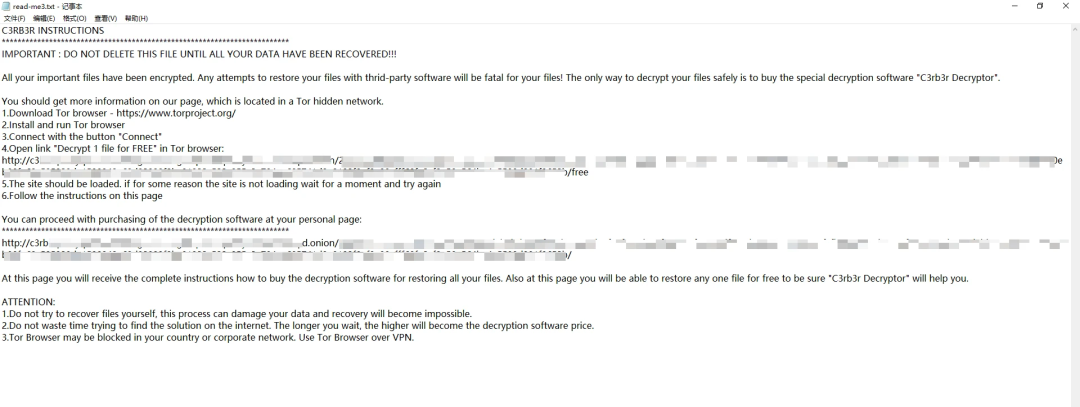
10月28日凌晨起,NAS社区被同一个消息刷屏:大量群晖用户的文件一夜之间变成 .L0CK3D 后缀,每个文件夹里躺着一封 read-me3.txt 勒索信,典型开价0.085个比特币小红书。有人近10T资料被锁,有人公司的群晖整批沦陷。而且这波攻击到现在还没结束:11月2日海外安全媒体仍在跟进群晖的持续警告,受害者报告已经持续了一段时间。小红书微博
先说结论:这波不是0day,你的群晖大概率还来得及补救。但"来得及"有三个前提——补丁真打上了、后门真清干净了、公网入口真关掉了。
官方说是旧洞,可最新版也中招了
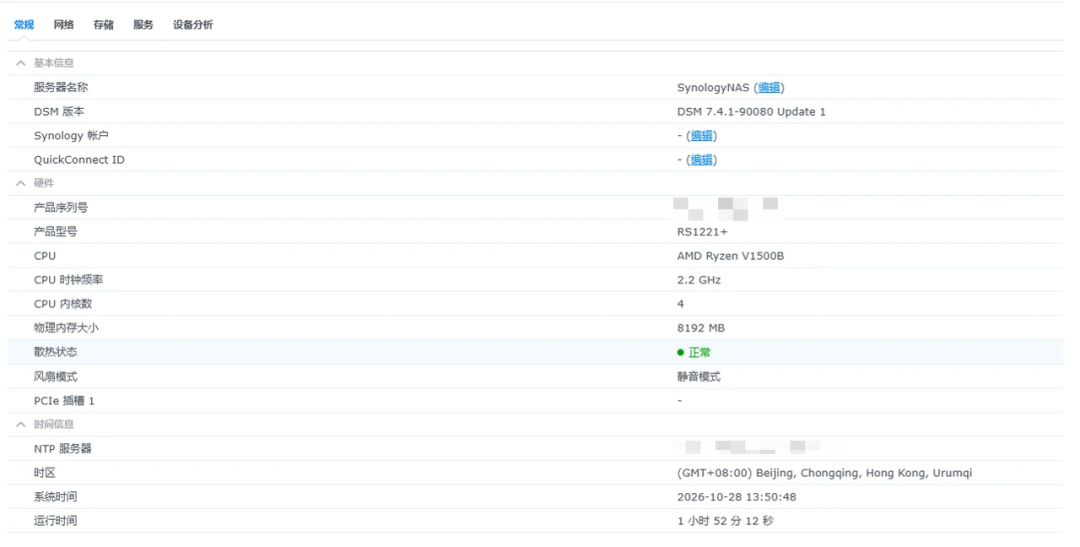
群晖10月29日的公告说得很明确:攻击者利用的是2024年12月就已修复的漏洞 CVE-2024-10441,CVSS评分9.8,打的是没及时升级的老版本DSM。但有跑着当时最新版 DSM 7.4.1-90080 Update 1 的机器也中招了。“最新版被加密"不等于"最新版有0day”,套件漏洞、泄露的凭据都可能是入口,这部分官方还在查。微博知乎知乎
强密码和双重验证,这次为什么全废了
因为攻击发生在核对密码之前。群晖登录框会把用户名交给一个root权限的守护进程,旧版不检查用户名里塞没塞内部分隔符——攻击者在用户名里伪造一个结束分隔符、追加动态链接器指令,系统就在校验账号之前,以root权限往计划任务目录 /etc/cron.d/ 里写进了恶意脚本。知乎
所以十几位复杂密码、手机令牌、输错封IP,这套配置在免认证攻击面前一概无效小红书。更麻烦的是后门写在 /etc/cron.d/ 里,升级系统不会清理它。还有一点常被忽略:勒索程序只挑架构不挑牌子,拿到root就能加密,威联通、铁威马、绿联都在射程内。
现在就该做的三处自查
第一,对版本基线。对照群晖 SA-24:20 的修复要求:DSM 7.2.1 需升到 69057-6 及以上、7.2.2 需 72806-1、7.2 需 64570-4、7.1.1 需 42962-7。注意小版本号也要比,69057-1 低于 69057-6,照样算脆弱。升完DSM再去套件中心升PHP——10月22日的 PHP2Shell 公告影响 MailPlus、Web Station 这些常用套件,10月30日又新增了 Node2Shell 公告,目前仍在处理中。小红书微博
第二,查入侵痕迹。看 /etc/cron.d/ 和计划任务里有没有非官方条目,/bin/libgld、/bin/qnetd 这类伪装成系统文件的文件是否存在,再全盘搜一遍 read-me*.txt 和 .L0CK3D 后缀。没中招也别急着庆祝——有位博主排查自家QNAP,发现它118天前就被植入过样本,只是运气好没等到下一步指令。知乎
第三,收暴露面。路由器上的端口转发、UPnP、DDNS全关一遍,远程访问走Tailscale、WireGuard这类隧道。反代和"只开一个端口"也别迷信,对扫描器来说这和把DSM直接挂在公网上没有区别,反代只是把门牌号换得更体面。代价要说清:全家人直连看剧、手机自动备份的便利会打折,这是真实取舍。知乎
真中招了:拔网线,但别重启
密钥只存在内存里,重启、断电、杀进程,数据就真的难救了。正确顺序是拔网线、保持开机,从内存里提取会话密钥。GitHub上已有开源救援项目,有摄影工作室靠它解开了8.45万个被加密文件,0赎金。微博小红书
顺带避个坑:别指望网上的"数据恢复服务商"能逆向破解。这一案例里,服务商的路子是代你联系黑客交赎金,顺手赚几千块的"兜底服务费"。小红书

备份不在线,快照才算数
群晖用户可以给重要共享文件夹开 Snapshot Replication 的不可变快照,保护期内病毒加密不了也删不掉,有博主实测3TB数据首次快照只要10秒。但它有硬门槛:官方只支持2020系列及更新的机型,DS918+这类老机器不在列表里。低价值、可复现的数据也别开,费空间。小红书知乎
最后一条最容易翻车:在线可写的备份盘会被一起加密。备份要落一份到NAS摸不到的地方,备份完做一次真机试还原。
这一波真正被翻出来的,不是群晖的洞,而是多数人NAS安全感的底牌:它建立在"还没出事"上。公网入口今天就可以关,这个动作不依赖任何补丁。