9月18日,HomeAssistant 刚发了月度稳定版 2026.9.3。往前倒两天——9月16日——官方 GitHub 安全页悄悄挂出了两份新公告:一份高危,一份中危。我在知乎、B站、微博转了一圈,中文圈还没人完整讲过这事。更微妙的是:这两个洞其实早就修完了,一个修在2月,一个修在5月,只是"让你知道"拖到了9月。
如果你家里正在照九月份那波教程搞电量监测面板,或者你的 HA 里装过 HACS 自定义仓库的插件,这两条公告值得你花两分钟做一次版本检查。
一、你天天悬停的"统计图形卡",一直把名字当 HTML 执行
先看高危这条(GHSA-wx4m-69m9-gx3m)。“统计图形卡”(Statistics Graph card)是画长周期曲线用的——电表功率、温度、电量累计,中文圈九月刚流行起来的用电监测教程,主力卡片就是它,点开一个读数就能把分钟到年的趋势都拉出来。知乎
问题出在图表的悬浮提示框:卡片把实体的"显示名称"原样拼进一段 HTML 里渲染。也就是说,只要有任何一个能统计的实体,名字被改成一个带 `` 的字符串,任何人打开含这个实体的统计图、鼠标悬停到任意一个数据点上,那段代码就会在他的浏览器里、以你这个 HA 域名的身份执行——最直接的后果是偷走登录态,拿到访问令牌就等于拿到了你家的完整控制权。官方公告里给的触发画面长这样:曲线还是那张曲线,悬停的瞬间,弹窗已经替你把代码跑了。GitHub
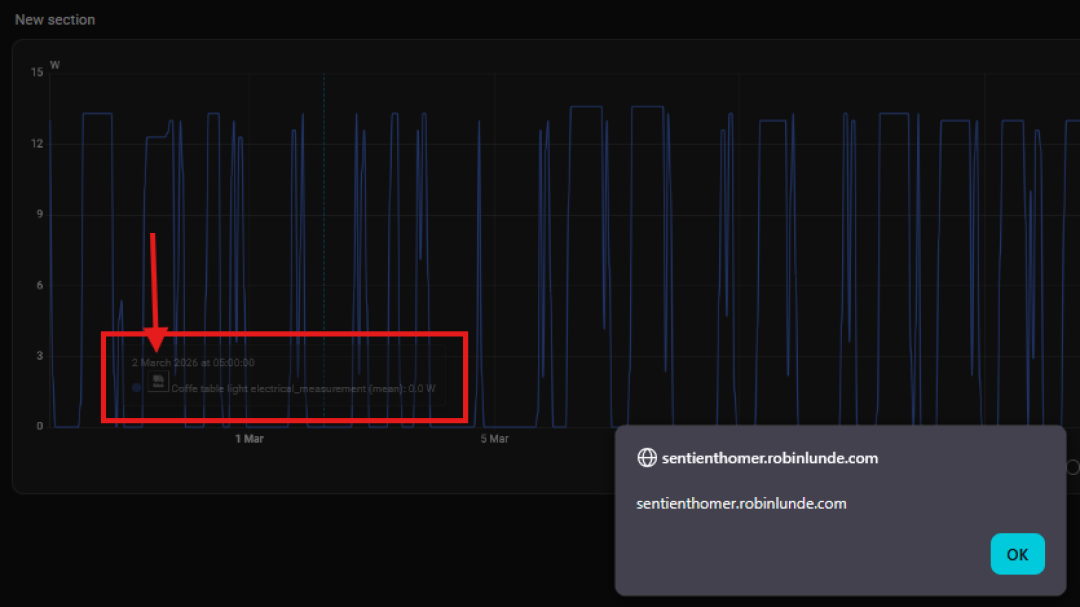
而公告里点名了一个更麻烦的场景:名字不需要你或者某个登录者去改,集成自带的默认实体名也可以是投毒点。公告直接点了 Tibber、Shelly 以及"任何 HACS 集成"的名——这就是供应链打法:恶意或被盗的第三方集成往实体默认名里塞一段 HTML,你没访问过任何可疑页面、没给过任何人权限,只是看了张曲线图。GitHub
触发条件还全是默认值:图表类型默认就是折线图,提示框默认显示的 Min/Max/Mean 或 State/Sum/Change 字段都在受影响名单里。你不用配置任何东西,装好卡片就已经站在靶场里了。GitHub
受影响版本按官方标注:自 2025.1.4 起中招,2026.6 之后的版本才修好。
二、最扎心的不是洞,是时间差:修复5月28日就合并了,公告9月16日才发
翻前端仓库能查到实际的修复提交:5月28日,PR #52235,把 ECharts 提示框从字符串拼接改成 Lit 模板渲染,一次性堵死注入。换句话说,"公开披露"比"补丁合并"晚了三个半月。GitHub
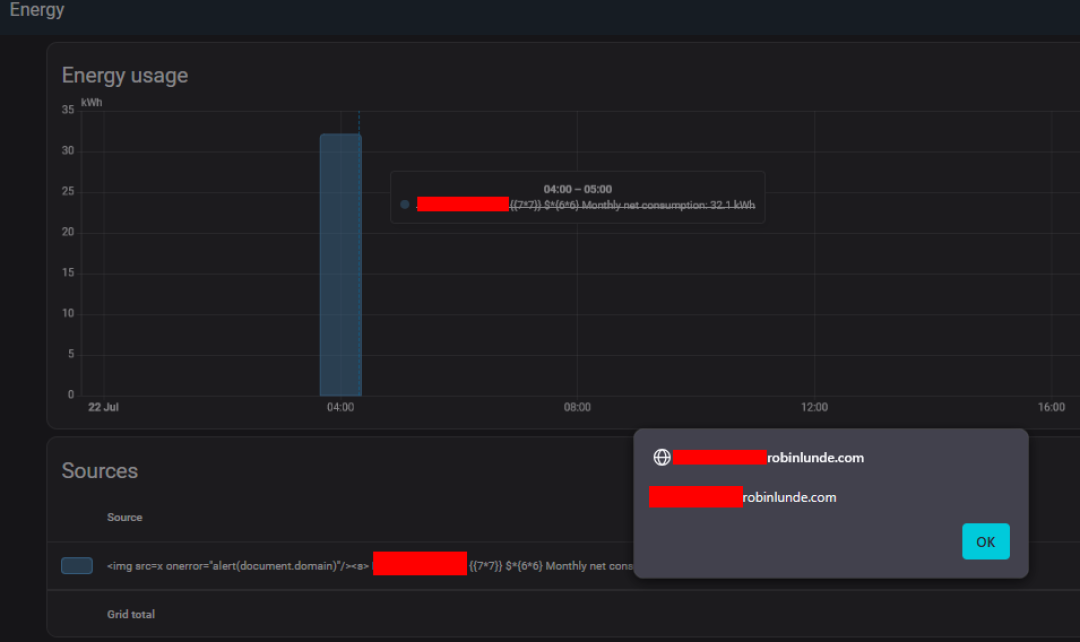
而且这类洞不是第一次开。2025年10月,能源仪表盘的同款 tooltip XSS(CVE-2025-62172)就已公告、2025.10.2 修复——当时的修法是给能源仪表盘的渲染加了过滤。问题是:统计图形卡用的另一套渲染代码,被漏掉了。一张卡修了、另一张没修,同一个洞就多敞开了十一个月。下面这张就是去年10月那张公告里能源仪表盘的现场:一模一样的弹窗,出现在另一张卡上。GitHub
给你提个醒的判断标准就一条:以后凡是看到"公告日期"是最近的事,先别急着算你暴露了几天,去查修复进仓库的日期。多数时候,前者离你的真实风险没有因果关系,版本才是。
三、同日第二份公告,打的是"本地党"最骄傲的那根柱子
中危那条(GHSA-4ghv-53cq-7wp3)针对 mDNS 的服务端请求伪造(SSRF),机制值得每个觉得"不暴露公网就安全"的人看三遍:
HA 一直在局域网里监听 mDNS(5353 端口)做设备自动发现,这是所有"通电即出现"体验的底层;
IPP 打印机集成会自动处理任何设备广播出来的打印服务信息,host、端口、路径全部采信广播内容,且跟随跳转、不校验证书;
于是同一局域网里的任何设备——串进来的访客手机、蹭到 Wi-Fi 的陌生人——发一条伪造广播,就能指挥你的 HA 主动向任意地址(包括 127.0.0.1 本机)发 HTTP 请求。GitHub
全程不需要账号、不需要你点任何确认。公告点名了 Home Assistant Green。修复版本是 2026.2.3——披露拖到了9月16日,差了七个月。
这条洞本身危害标的是"中危",但它拆的是信仰:本地化的第一道防线从来不是"没有公网",而是"局域网里都是熟人"。而你家的局域网里,此刻有多少台你叫不出名字的 IoT 设备,翻一眼 DHCP 列表就知道了。
四、把时间轴拉出来看:过去一年 13 条公告,洞都长在"方便"那两层
把 GitHub 上 HA 官方安全区过去十二个月的公告摆在一起(截至2026年9月23日共13条,其中 High/Critical 9条),分布很说明问题:
渲染层:2025.10 能源仪表盘 tooltip、2026.03 历史图卡片、2026.03 地图卡片、2026.05 Companion 内嵌跨域 iframe 偷访问令牌、2026.09 统计图形卡——5条,全是 XSS/令牌类;
"自动识别"连接层:2026.07 双端 Companion 不经确认转发 NFC/扫码结果、2026.09 mDNS SSRF——3条,全是"不用你操作就自动发生"的功能;
剩下是组件侧信息泄露、出站请求证书校验之类。
规律就一句话:开源项目的加密学和账号体系已经卷得很结实了,新洞全开在"便利性"和"渲染层"这两个角落——自动发现替你省了配对,tooltip 让卡片好读一点,NFC 让"碰一碰"成立。省下来的每一步,都是一块新的攻击面。
五、今晚要不要动手:分人群清单
必须今晚看一眼的:
还在 2026.6 之前版本、并且面板里有"统计图形卡"的——升到当前稳定 2026.9.3(9月18日发布),两个修复都包含;
吃灰的旧 Home Assistant Green(停在 2026.2.3 以前的)——SSRF 那条在等你;
手机 Companion 低于 Android 2026.4.4 / iOS 2026.4.1 的——5月那条公告说的就是它:跨域 iframe 能把登录用户的访问令牌直接偷走,顺手一起修了。有"NFC 碰一碰自动化"的,7月31日那两条公告说了什么,现在懂了。GitHub
顺手做一下的: 教程里用"添加自定义仓库"装过华为智家、xiaomi_miot/MiGPT、比亚迪这类集成的,保持插件更新比卸载更现实。九月的教程基本都是这么一步步从 HACS 往家里装东西的。知乎 可以忽略的: 越来越多人从米家、从各家云 App 逃到 HA,图的是"本地、开源、自己的"——美的流量那波、外网访问"谁在敲门"那波,吵的都是同一件事。这次这份公告清单,给同一件事补了个更精确的版本:开源不等于没有漏洞,开源等于每个漏洞都有编号、有日期、有 diff,账本全摊在 GitHub 上。账本再全,你不翻,它就只是一本别人家的账。 下一个值得翻账本的时间点也不远:按月度更新节奏,2026.10 大约九月底进 beta、十一月初发稳定。到时候别只看新功能,先扫一眼 security 区有没有新名字。
4. 在"开发者工具→状态"里搜一下 `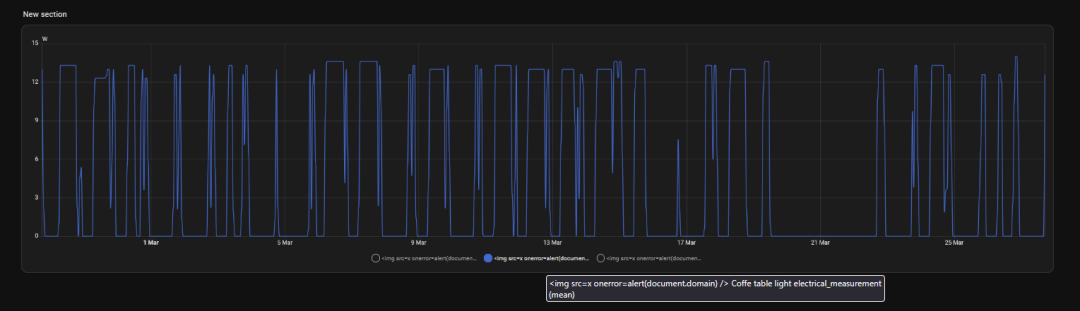
5. 有条件的话把访客网络隔离到独立子网/VLAN——SSRF 的门槛是"和你同网段"。
升级到了 2026.7+ 又没跑旧 Companion 的,这两条公告对你只剩谈资价值。也别因为这条就恐慌性拆面板:统计卡 XSS 的攻击链并不短,要么有人能改你实体名,要么集成供应链带毒;而"补丁早于披露三个月"这个节奏本身,是协调披露制度在正常工作。六、写在最后:开源的安全感,不是没洞,是有台账