



















19
20
OpenCode旧系统被黑,存过API密钥的人都该自查一遍
2026-10-19 16:39:58
0点赞
0收藏
0评论
一句话:出事的是 OpenCode 托管的控制台 Console,不是本地客户端;黑客撬开一套退役中的旧系统,盗走用户存在工作区里的第三方 API 密钥。
谁受影响:在 Console 里绑定过 OpenAI、Anthropic、Google 密钥的那批人,官方口径是约 1.4% 的 Console 用户,已邮件通知。
要注意:只要你在任何第三方 AI 工具里存过密钥,都该去各家后台作废旧 key、重建一把,哪怕没收到邮件。
一觉醒来,账单被刷爆。这几天全球不少 OpenCode 用户发现,自己的模型余额几小时内被跑得精光,有人一夜损失 1700 美元。损失的不是 OpenCode 自己的钱包,而是用户绑定在里面的 OpenAI、Anthropic、Google 三个账户——黑客盯上的,是那些躺在第三方工具里的密钥。
 OpenCode官网首页
得先把两样东西分开看。出事的是 OpenCode Console,一个官方托管的控制台和模型网关,用户可以把自己平台的密钥存进去统一管理、转发。本地命令行里那个编码 agent 是另一回事,用那个的人不受影响。被攻破的,是一套正在下线、准备退役的旧系统。
这套系统已经不新了,但里面还存着用户在 Console 工作区里提交过的第三方密钥。黑客拿到的不是 OpenCode 自己的东西,而是这层"代管"关系里最要命的中间环节——你的密钥,替第三方保管着,一旦这个第三方自己先被打穿,你就跟着被刷。
为什么说这事和每个用 AI 工具的人都有关系
中招的是开发者,但踩的坑谁都在踩。为了图方便,把账号、密钥交给一个聚合工具,让它替你管着几家平台的额度,这是从大模型火起来之后最普遍的操作。方便的另一面是:原本分散在几个平台的风险,被集中到了一个地方,而这个地方的安全水平,你并不清楚。
官方现在的补救是,Claude 这边已经把疑似泄露的密钥全部强制注销,受影响用户也都收到了邮件。但那些在几个小时的窗口期里被跑掉的余额,不会自己回来。反应再快,损失已经发生了。
现在能做什么
不用管自己是不是那 1.4%。只要你在 OpenCode Console,或任何类似工具里存过密钥,都按下面几步走一遍,几分钟的事:
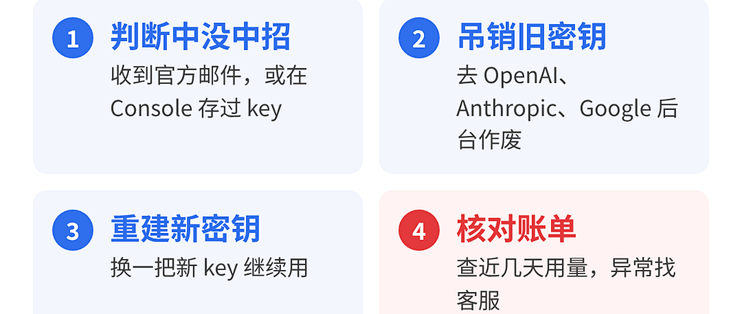
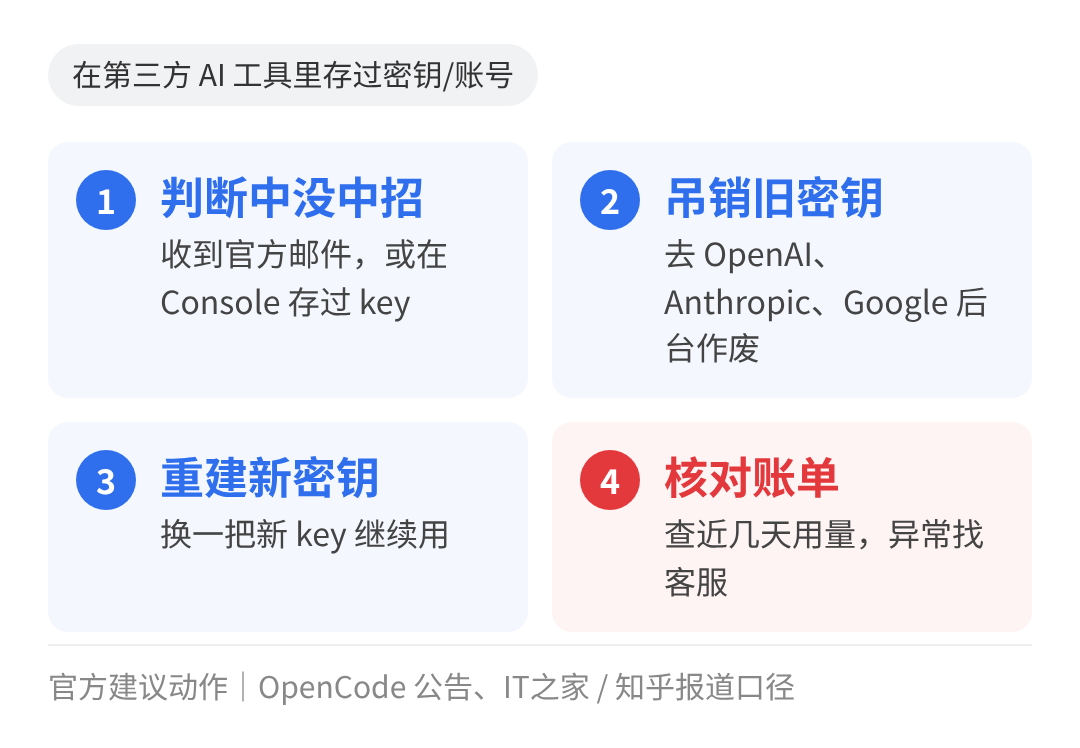 密钥自查流程
先判断中没中招:是否收到官方邮件,或曾在 Console 里存过 key。
吊销旧密钥:去 OpenAI、Anthropic、Google 各家后台,把旧 key 作废。
重建一把新 key,再填回工具里。
核对近几天账单,有异常用量找平台客服。
最容易疏忽的一点:改 OpenCode 自己的密码没用,你该做的是去模型供应商后台废掉那把 key。密钥不吊销,改多少密码都拦不住别人拿旧 key 继续刷额度。
OpenCode 不是第一家,也不会是最后一家。密钥交给谁管,安全水平就跟着谁走——这事想清楚了,比收到一封"你没受影响"的邮件更值。
作者提示含AI生成内容。