周五下午,deadline在即,你把整周的数据表丢给AI:"帮我写个总结。"顺手又贴了几页项目方案让它润色。快,是真快。
但你多半没想过:贴进去的图纸、代码、客户名单,可能正在变成一桩商业秘密泄露。
这不是吓唬人。10月29日,深圳市市场监督管理局发布《人工智能工具应用中的商业秘密保护指引》——全国首个专门针对AI工具应用的商业秘密保护指引,这两天真刷屏了。深圳市场监管深圳新闻网知乎
泄密这事,真有先例
最早的教训来自三星。2023年,三星引入ChatGPT不到20天,内部就出了3起泄密:两起和半导体设备有关,一起涉及会议内容。员工把测量资料、源代码直接喂进聊天框,数据进了模型的学习库。三星随后直接禁止员工使用生成式AI。微博数码微博
最近的一起就在上个月。AI编程工具OpenCode遭遇安全事件,用户托管在其在线服务的第三方API密钥面临被盗刷风险,有开发者一夜之间被盗刷1700美元。钛媒体
深圳官方在发布指引时说得很直白:不当使用AI工具引发泄密后,企业普遍面临"发现难、取证难、止损难"三大困境。深圳市场监管
这份《指引》讲了什么
帮你划完重点,核心就三个问题:
风险藏在哪? 指引按AI工具的全生命周期拆了一遍——采购与准入、部署与配置、使用与权限管理、更新与退出。说人话:选什么工具、谁能用、能输入什么、离职了怎么办,每个环节都有坑。深圳市场监管
平时怎么防? 制度建设、分级分类管理、服务商资质审查、AI工具白名单、员工行为管理。两个动作最实在:建白名单,设准入审核机制,严禁私自使用未经审批的AI工具;划红线,明确哪些信息绝对不能上传。深圳市场监管
泄密了怎么办? 行政、民事、刑事三条维权路径都写清了,附录还直接配了"涉密信息上传负面清单"和保密承诺模板,照着抄就行。深圳新闻网
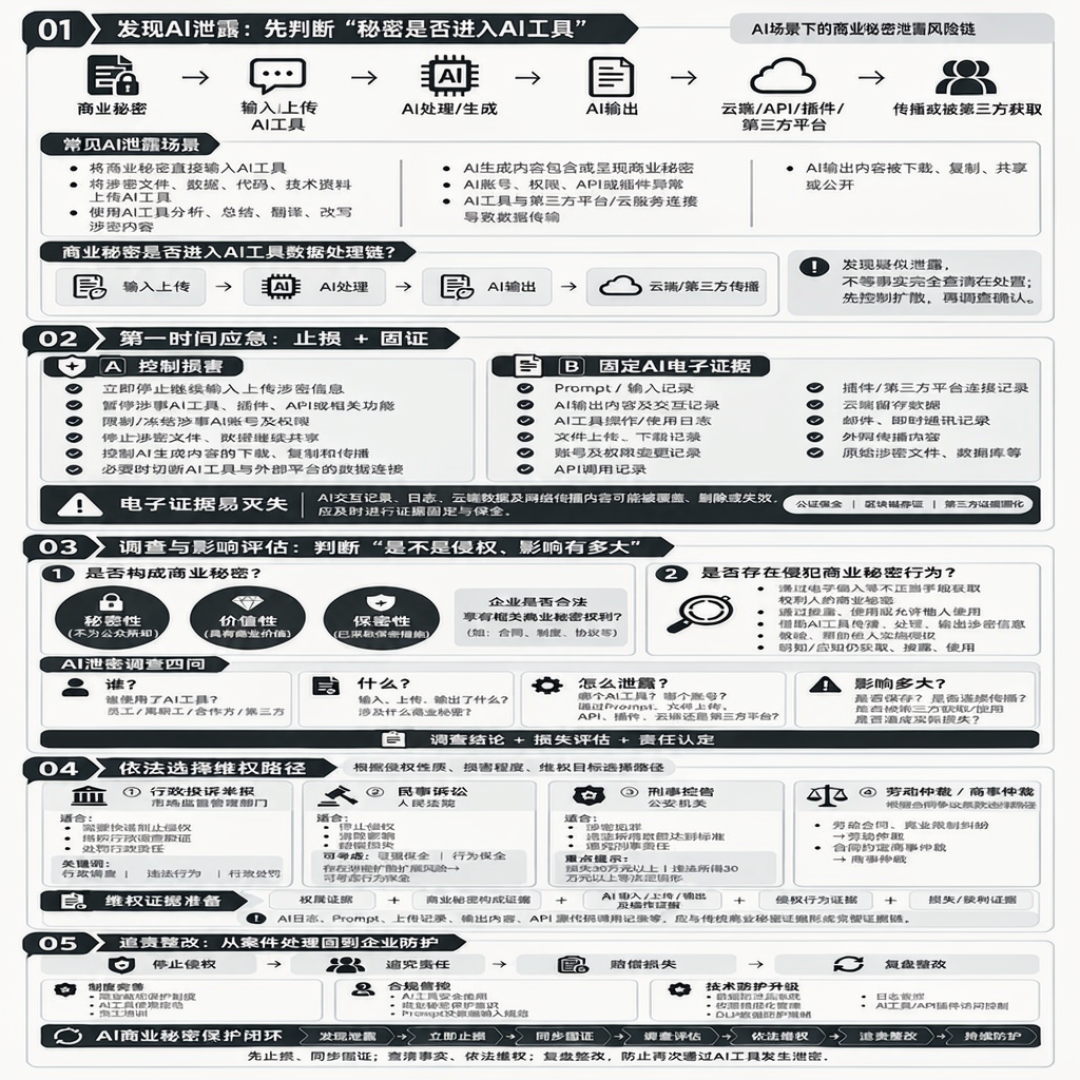
更狠的是,指引全文收录了12个与AI工具使用相关的真实泄密事例。泄密不藏在黑客大片里,就藏在"随手一贴"的日常操作里。深圳市场监管
普通打工人该怎么用AI
指引是给企业的,但真正按下粘贴键的是每个打工人。几条自查建议:
贴之前先问一句:这段内容敢公开吗? 项目图纸、未发布的产品计划、客户联系方式、核心代码,都是高危区,能脱敏就脱敏,能不贴就不贴。
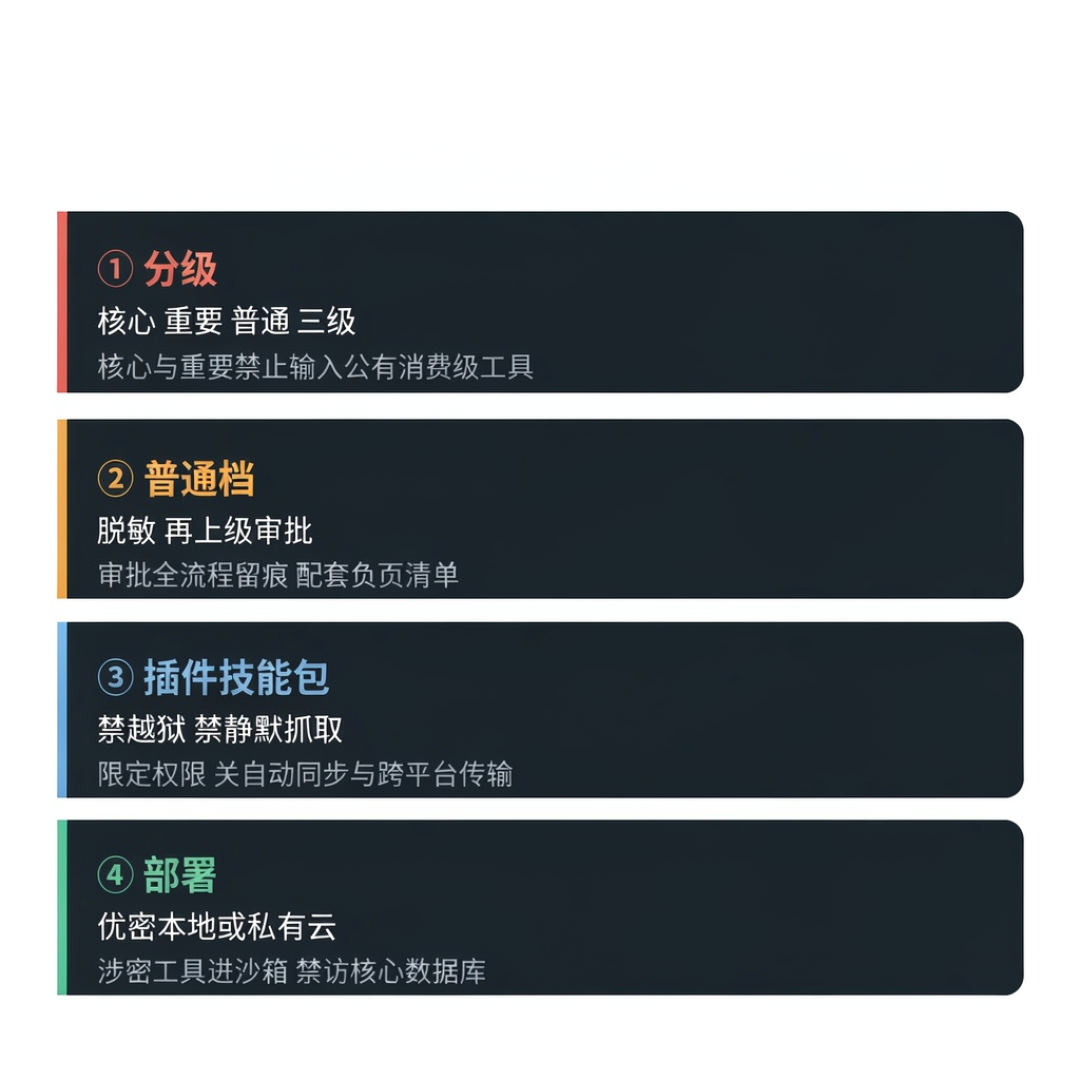
看看公司的规矩。 越来越多公司会建AI工具白名单,用审批过的工具,别图省事走私人通道。
让AI搭框架,自己填数字。 把真实数据换成假名占位符,方案思路让AI出,敏感数据自己填进去。
API密钥别交给第三方平台"代管"。 OpenCode的教训就在眼前。
AI帮你干活可以提速,但别让它把你的饭碗漏出去。效率是AI的,红线得是自己的。