2FA、快照、云备份全没拦住:这轮 NAS 勒索救回数据靠两件事

源自743位全网作者

10:42

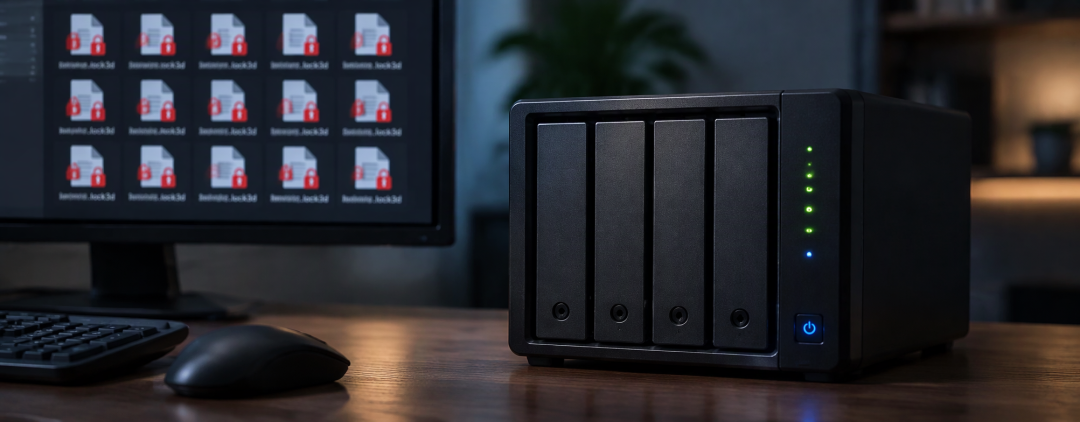
10 月 28 日凌晨起,NAS 社区陆续出现同一种现场:文档、照片、数据库乃至影视文件被加上 `.L0CK3D`(部分报告写作 `.LOCK3D`)后缀,每个文件夹下多出一份 `read-me3.txt` 勒索信。360 反勒索服务把源头认定为 Cerber 家族的变种 C3RB3R。也有独立分析提醒,赎金金额、家族是否与 Cerber 同源这些细节还没有可靠公开来源。知乎微博知乎

受害设备数也没有权威统计,360 的口径只是「连续接到多起求助」,把「多起」说成「大规模」反而是给可信度打折。微博知乎
2FA、快照、云备份全没拦住:这轮 NAS 勒索救回数据靠两件事

强密码、两步验证、自动封锁,这次一起失效

群晖的自动封锁靠登录失败次数触发,常见设法是 5 分钟内失败 5 次就封 IP。但公开的攻击链分析显示,入口发生在账号被校验之前:伪造的分隔符把 `LD_PRELOAD` 一类指令带进去,glibc 就以 root 权限往 `/etc/cron.d/` 写进一行恶意脚本——一次请求就完事,封锁规则根本不会触发。知乎知乎

另一位受害者的自述正好对上:非默认端口、双重验证、禁 SSH 全开,8T 数据依然中招。群晖官方四项动作里最该先做第一条:用安全顾问扫一次,检查任务计划里有没有你没建过的脚本、用户与群组里有没有你没加过的管理员账号。知乎微博

「我已经升到最新版了」,这句话现在撑不住

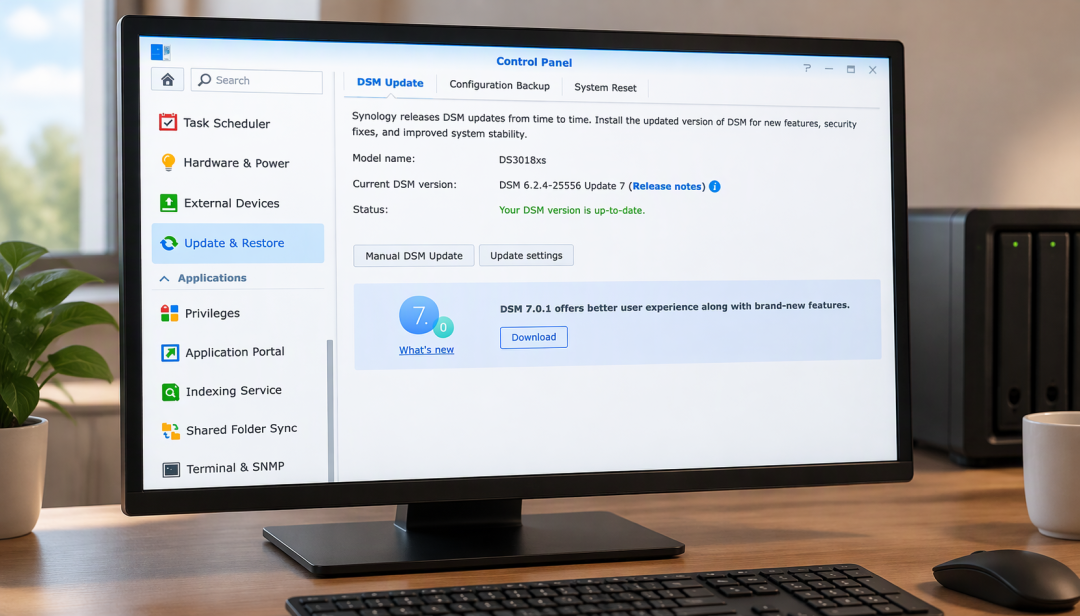
入口归因三方打架。群晖官方说,攻击者利用的是 2024 年 12 月就已修补的漏洞,公告指向 SA-24:20 / CVE-2024-10441,CVSS 9.8,从补丁到集中加密隔了 22 个月。知乎

360 反勒索团队给出的却是另一条时间线——入口是 9 月披露的 CVE-2026-13639 与 CVE-2026-13684,群晖 9 月 18 日发更新修掉,离 10 月底爆发只隔 40 天。微博

Solar 应急响应团队接触的受害机里,却有一台跑着 DSM 7.4.1-90080 Update 1,已经高于上述修复边界。知乎

他们把本轮暂列为疑似 0day,也承认还没拿到能与现场日志、样本对应的复现结果。知乎

升级当然要做,但只是动作之一。11 月 11 日群晖又发布 Synology-SA-26:19,其中一项漏洞 CVSS 高达 9.8,攻击者无需账号密码就可能远程读写 NAS 里的文件,另一项出在 rsync 同步组件上。知乎

快照能救回,是因为对方脚本写得糙

本轮靠普通快照救回数据的人,运气成分很大——纯粹是那波黑客的自动化脚本写得比较糙,加密完就匆匆收工,忘了顺手删快照。威联通在官方指引里写得更直白:同一 NAS 上的快照不能替代独立备份。知乎知乎

真正的防线是不可变快照(WORM),前提有三个:DSM 7.2 或更高、Btrfs、20 系列及以后机型(DS920+、DS220+、DS923+、DS224+、DS925+ 等)。知乎

界面上蓝色盾牌才是真正的定时锁,黄色挂锁只是张「免清理便签」,拿到 root 点一下「解锁」就能删光。而 DS918+、DS218+ 这类老机型,升到 DSM 7.2 后界面上根本看不到这个选项。知乎
2FA、快照、云备份全没拦住:这轮 NAS 勒索救回数据靠两件事

你的备份,可能正在替攻击者干活

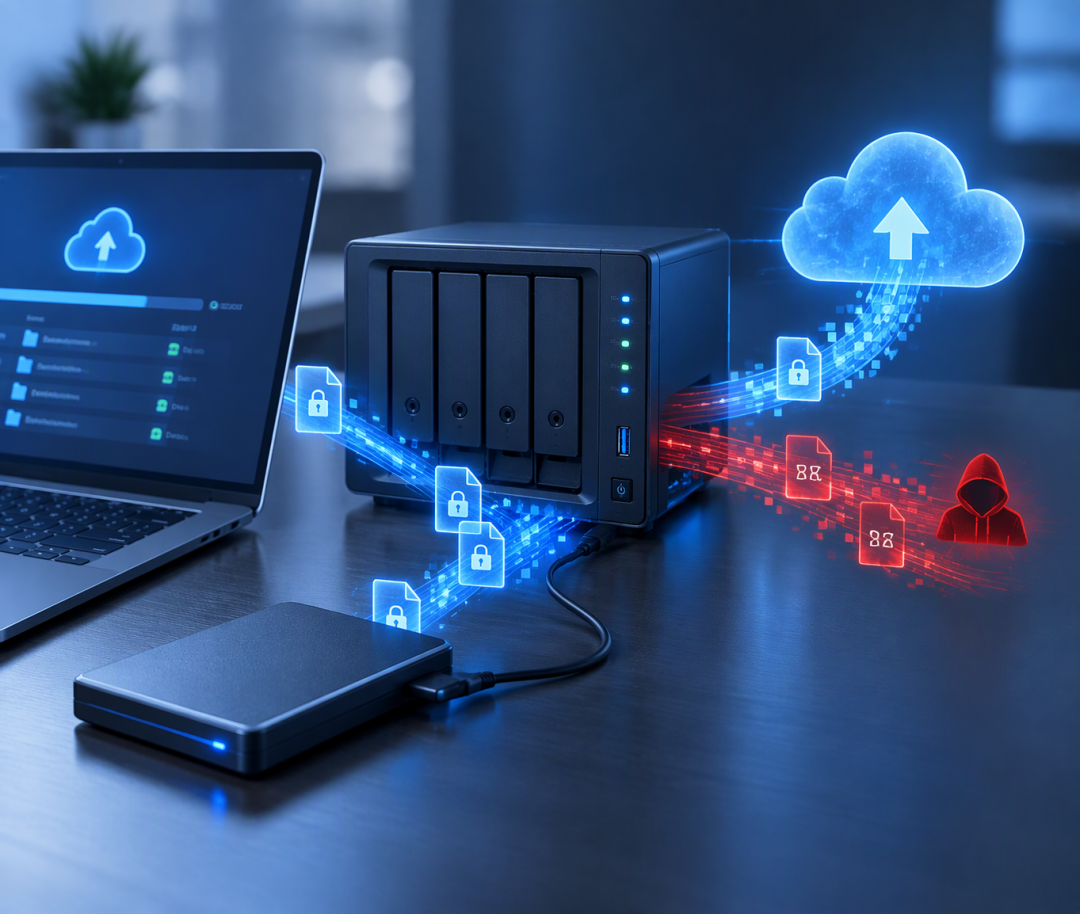
最反常识的一条。有受害者半夜听见风扇狂转,起来发现 Cloud Sync 正高速运转,把刚生成的 `read-me3.txt` 和 `.L0CK3D` 一份不落同步上传到他的多个 OneDrive,把云端原本干净的备份挨个覆盖成乱码。攻击者拿到管理员权限后的标准动作是:先删快照、停备份、清日志,再开始加密。知乎知乎
2FA、快照、云备份全没拦住:这轮 NAS 勒索救回数据靠两件事

真正救回数据的,靠的是两件事

一是当时没关机。密钥只在内存里,加密进程一退出,相关内存就被操作系统回收。知乎

一位摄影工作室的 DS918+ 就这么活了下来:只要加密进程还没结束,立刻 SSH 进去用 `kill -STOP` 冻结进程、去内存里抢钥匙,最终 8.45 万个被加密文件完整解开,0 赎金,立省 2.6 万。小红书

他的时间线是 03:05 被入侵、10:37 才被发现,8 线程并发、平均每秒锁 3 个文件——Solar 团队实测加密速度可达 2 至 3 GB/s。小红书知乎

所以处置顺序就一句话:先拔网线,然后严禁关机、严禁重启、严禁运行杀毒软件,也别急着重装。小红书知乎
2FA、快照、云备份全没拦住:这轮 NAS 勒索救回数据靠两件事

二是有一份副本放在 NAS 写不到的地方:3-2-1 原则下的离线或不可变备份,或者对象存储的 WORM 策略。也有人靠网盘的历史版本回滚——关键不是「同步」,而是对方存着历史版本、攻击者删不掉。知乎知乎

没中勒索,不等于没被进来过

一位威联通 TS-251 用户,从云服务器扫自家公网 IP 的 47 个常见端口,全部关闭、ping 100% 丢包,却在数据卷根目录翻出一个创建于 2026-07-04 00:21 的隐藏目录,里面两个可执行文件在盘上躺了 118 天。知乎

他声明自己不是安全从业者,但那句话值得抄下来:救我的不是安全配置,而是运营商的网络结构——这不能算安全策略,只能算幸运。知乎

自查的收尾动作只有一个:删掉路由器里所有指向 NAS 的端口转发、关掉 UPnP,然后断开家中无线网络,用手机流量访问原来的公网地址——登录页打不开,才算做完。知乎
内容由AI生成

精选参考来源

1. 群晖NAS被大规模勒索病毒攻击(附加固指南)

2. 【NAS 也中招:备份设备成了勒索病毒的新靶子】2026年10月以来,360 反勒索服务连续接到多起群晖 NAS 被加密的求助,确认源头是 Cerber 家族变种 C3RB3R。攻击入口是两个 9 月披露的高危漏洞 CVE-2026-13639、CVE-2026-13684,9 月公开、10 月被大规模利用,典型 1day 攻击。入侵后它递归加密文件,扩展名改成“.L0CK3D”,每个目录留一封 read-me3.txt。群晖已于 9 月 18 日发布更新,修复 8 个漏洞,受影响设备应升级到 DSM 7.4-90075、7.3.2-86009-4、7.2.2-72806-9、7.2.1-69057-12 或更高版本。要纠正一个认知:NAS 不是安全区。它常年在线、有系统有账号有端口,一旦被打穿,和生产环境同网段的备份会和原件一起被加密。至少留一份离线隔离备份,平时断开连接;管理端口不要直接映射公网;停用默认管理员、开两步验证;开启快照防篡改。#NAS##勒索病毒##数据安全#保密科技#

3. 群晖勒索病毒与AI安全运维

4. NAS安全吗?容易被入侵么?

5. 群晖被曝NAS勒索事件,文件被锁,勒索信文件名:read-me3.txt

6. 数智社| 旧系统欠下的账副标题:从空管机房到二手包裹再到家用NAS,三件事指向同一个动作作者|数智社 罗天翔 记者 | 袁紫一11月6日 数智社综合报道## 软盘终于退场,但补上的只是基础的那块技术欠账美国联邦航空管理局启动了一轮大规模现代化改造,服役数十年的3.5英寸软盘存储系统正式进入淘汰流程。交通部长肖恩·达菲宣布,FAA已开始部署企业信息显示系统E-IDS,用它替换目前仍在全美400多个空中交通管制设施里运行的多套老旧系统。这套新平台的定位是统一入口:设备故障、运行中断、空中交通状况、天气影响与各类重要通告集中展示,管制员不必再在几个系统之间来回切;飞行员报告与飞行通告的收集分发流程也一并优化,目标是提升运行效率与飞行安全系数。不过行业里的看法比较克制——把软盘换掉,并不等于把延误、设备老化、一线管制员短缺这些深层问题一并解决,单靠一套系统很难短时间填满所有短板。作为航空业起步较早的国家,核心业务长期依赖软盘这件事被议论了很多年,这次迟到了十几年的升级更像是补齐基础欠账;要建成适配当下大流量民航运行的完整体系,后面还有相当长的路。把「终于换了」和「已经好了」分开说,是对这类基础设施新闻基本的准确。## 到手刀从交易纠纷变成刑事案子,快递员每月领四千好处费「到手刀」原本是二手圈的一句黑话,指货一到手就挑毛病压价、不按谈好的金额付款,多数时候只算让人头疼的纠纷;央视近期调查发现,它已经被做成有组织的诈骗流程。北京李先生9月挂出闲置手机,上架即被拍下,他提前拍了瑕疵照片还寄去官方检测中心出报告,买家收货一周后仍以照片有斑点为由压价,最后让了300元。更成体系的一起案子今年3月在北京市丰台区人民法院一审宣判:2022年10月至2025年3月,金某等三人经营二手奢侈品期间,先诱导卖家放弃平台官方验货、把商品直接寄到公司,再用软胶、颜料人为做出氧化、磨损、开裂,同时串通快递员让系统显示尚未签收、补拍虚假开箱视频,最后把伪造的瑕疵图发给卖家要求降价;卖家不认,就把人为瑕疵修好原样寄回,利用举证难和怕货受损的心理逼人妥协。参与其中的快递员每月从该公司领4000元好处费,法院查明共骗取12万余元,三名被告人因诈骗罪分别获刑四年三个月至一年不等并处罚金,涉案快递员获刑二年、罚金2万元。专家提示,平台若明知用户侵害他人权益却未采取必要措施,可能承担连带责任;普通卖家尽量走官方验货、别脱离平台交易,照片视频与聊天记录留全,被骗及时报案或拨12315。## 没更新的那台NAS,被一个两年前就修好的漏洞敲了门第三件事发生在家庭和小型办公室里。群晖近日发布安全提醒,确认一波名为C3RB3R的勒索软件活动正盯上运行旧版DSM的设备,攻击者利用的是编号Synology-SA-24:20的漏洞——这个漏洞早在2024年12月就已发布修复,仍有部分用户没更新系统,才给了可乘之机。官方同时澄清,目前没有证据表明此次事件与近期修复的PHP2Shell有关,两件事不必混为一谈,但系统更新这件事本身不能省。给出的四项动作都不复杂:用安全顾问做一次扫描,检查任务计划里有没有自己没建过的脚本、用户与群组里有没有自己没加过的管理员账号,发现异常联系技术支持;到控制面板「更新和还原」装新版DSM,再去套件中心把已装套件一并更新;在同一处启用自动更新,让后续安全修复发布即装;用Hyper Backup或Snapshot Replication做异地备份,把副本放在不同位置,并定期检查备份任务是否真的跑成功。对NAS用户来说,更担心的从来不是机器停机,而是照片、视频和工作文件突然打不开。前三步是关门,最后一步是留一条退路,缺哪一步都不算完整。## 大促把「确定性」写进规则,其实和上面三件事是同一套逻辑把空管、二手交易和家用存储摆在一起看,共同点不是都出了状况,而是都在补「事前那一步」。今年双11的电商口径也出现了类似转向:懂淘Dongtao(懂宝Dongbay)、淘宝天猫、京东同日进入大促节奏,比的却不再只是谁标价更低。平台这边延续现货立减与单品一件直降,取消跨店满减和多件凑单,消费券全周期发放,把用户的比价成本先降下来;中小商家侧给流量激励、投放补贴与AI经营工具,首日成交额破百万的商家数量同比上涨74%,店播破千万的新入驻商家同比涨133%;再把短视频种草、店铺引流、搜索与商城商品卡打通,商品卡与搜索带动的破百万商家分别同比涨103%和111%。产业带生鲜与宠物品类也借溯源内容补齐了非标供给。天猫把力气放在官方立减、AI导购与5万款新品上,京东则取消定金预售、上线百项细分服务并推出服务「333计划」。价格差被信息差抹平之后,真正被摆上货架的是履约速度、售后保障与规则透明度——和装补丁、走官方验货、做异地备份一样,都是把不确定性提前处理掉。#阿里巴巴 #字节跳动 #懂淘 #懂宝 #腾讯 #苹果 #小米 #华为 #特斯拉 #马斯克编辑|张健责编|王国天审核|汪亮亮

7. 【勒索预警】突发,群晖NAS再遭勒索病毒攻击,疑似0day漏洞

8. 群晖NAS又曝严重安全漏洞!无需账号密码即可读写文件,赶紧检查DSM版本!

9. 教程|开启群晖不可变快照与 WriteOnce,防范勒索病毒

10. 群晖 NAS 被勒索后的亡羊补牢

11. 【勒索解密】群晖NAS .L0CK3D勒索病毒特定条件下可解密(附解密工具)

12. 拒绝2.6万赎金!NAS中勒索病毒0元自救复盘

13. 突发!群晖NAS这波勒索快自查!

14. 群晖爆发勒索后,我查了自家的QNAP NAS,发现它早在118天前就被攻陷了...

15. NAS安全吗?容易被入侵么?

0
扫一下,分享更方便,购买更轻松
0评论

当前文章无评论,是时候发表评论了
提示信息

取消
确认
评论举报

最新文章 热门文章