10 月 28 日晚上,几个群晖用户的群里开始传同一种截图:海报墙还挂着,电影文件的名字后面却多了一串陌生后缀,每个文件夹里躺着一封 read-me3.txt。几个 T 的片库,一晚上变成了打不开的文件。什么值得买
这次不是某个人的误操作。群晖随后发布公告,确认本次勒索病毒攻击利用了 2024 年 12 月份的已知且被修复漏洞,并提醒用户升级 DSM。小众软件微博
一个快两年前的补丁,为什么还能放倒一批机器?因为很多人把管理入口留在了公网上,系统却没跟着更新。
把 NAS 挂到公网,多半不是为了折腾。父母家的电视要连家里的片库,出差住酒店想接着看没看完的剧,DDNS 加一条端口映射,最省事。
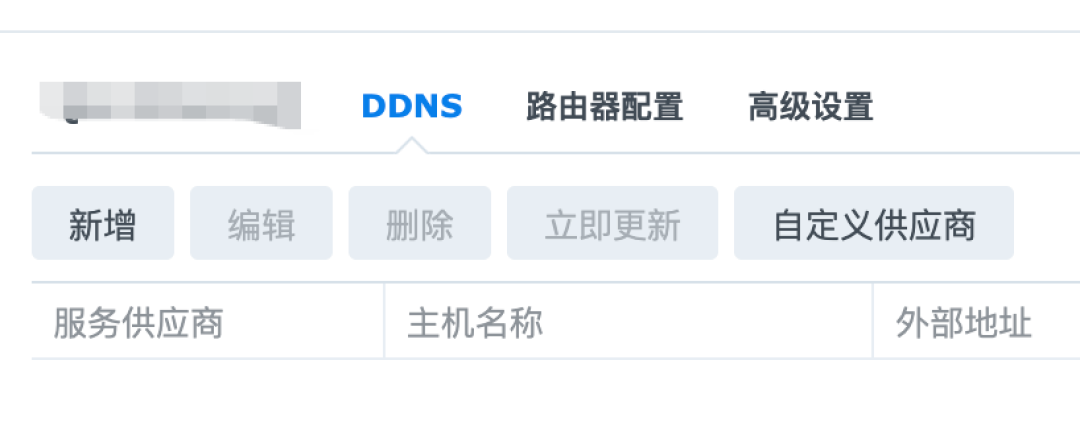
但公网上的扫描是自动的,默认密码、弱口令、已知漏洞,一套脚本批量试过去,不需要有人专门盯上你。
不少人还会顺手把 Emby、Jellyfin、Plex 的端口一起映射出去,手机、平板、电视盒都能直接连。
片子是能看了,但这些服务同样在公网上亮着入口,管理端口直接暴露出去,防护却未必跟得上。知乎
更麻烦的是,被入侵不等于马上被加密。一位 QNAP 用户查自家机器,发现入侵痕迹停在 118 天前:攻击者进来后先潜伏,加密只是最后一步。知乎
所以“我没中勒索”,不等于“我没被入侵过”。
先把入口收回来。路由器上不做 NAS 管理端口的映射,关掉 UPnP;需要在外看片,用 Tailscale、ZeroTier 这类加密组网,或者厂商自带的安全远程,设备不向公网开端口。
群晖的 QuickConnect、飞牛的 FN Connect 不用自己开端口,适合不想折腾的人,但账号仍要单独设密码,双重验证别省。
再把门锁上。管理账号和家人看片账号分开,双重验证要开。SSH、FTP、WebDAV、DLNA 不用就关;防火墙只放行必要端口,打开异常 IP 封禁。知乎
最后是备份。至少留一份离线或不可改写的副本:多留一块盘做冷备,或另接一块移动硬盘,放到另一个地方。
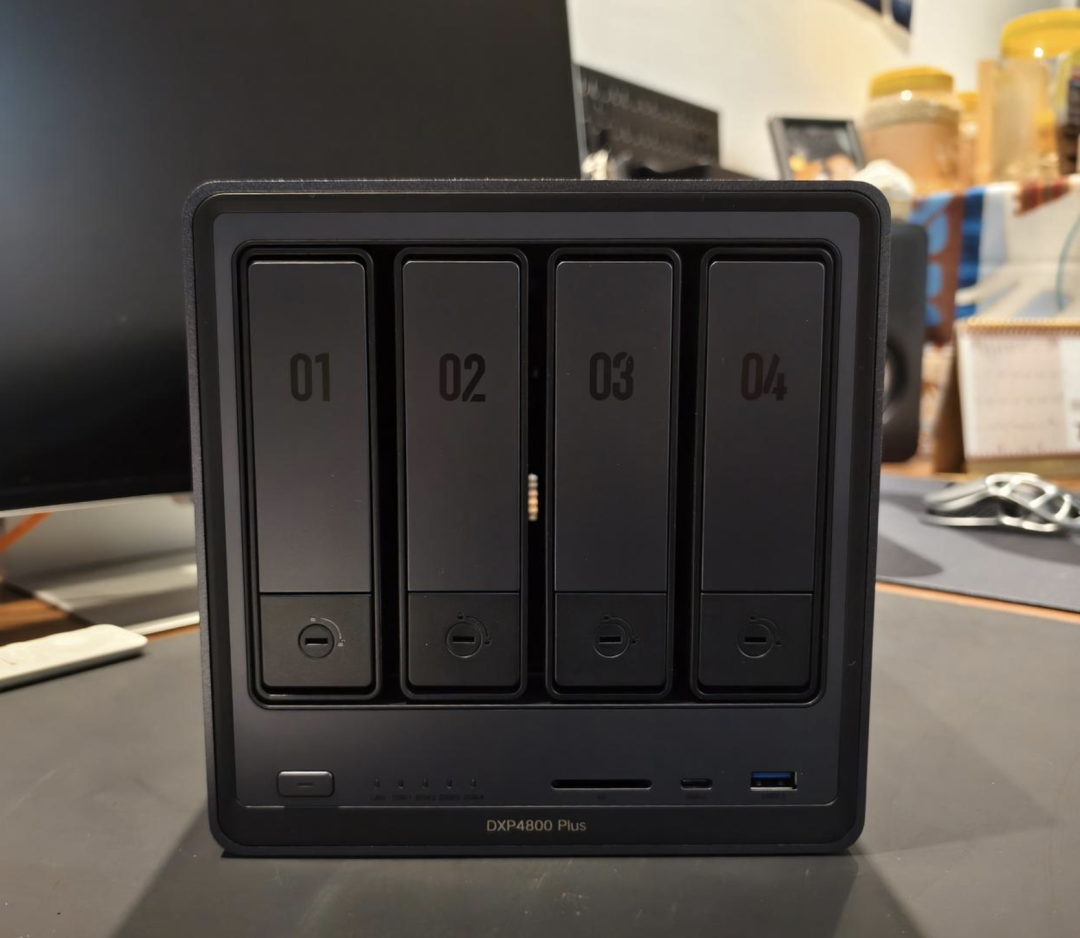
片库丢了还能重下,家庭照片和工作文件丢了,就是真丢了。
影音库的价值是随时能看,不是随时能被扫。花十分钟关掉那条端口映射,比事后花几十个小时解密划算。