10月中旬的一个早上,一位开发者打开Anthropic后台:夜里多了400美元账单,当晚他根本没跑任务。不是个例:有人OpenAI单日被刷700多美元,有人谷歌云几小时被刷出上千美元、整个生产账号被风控冻结,最惨的单日损失超1700美元,还有一位眼睁睁看着3000美元没了。36氪知乎
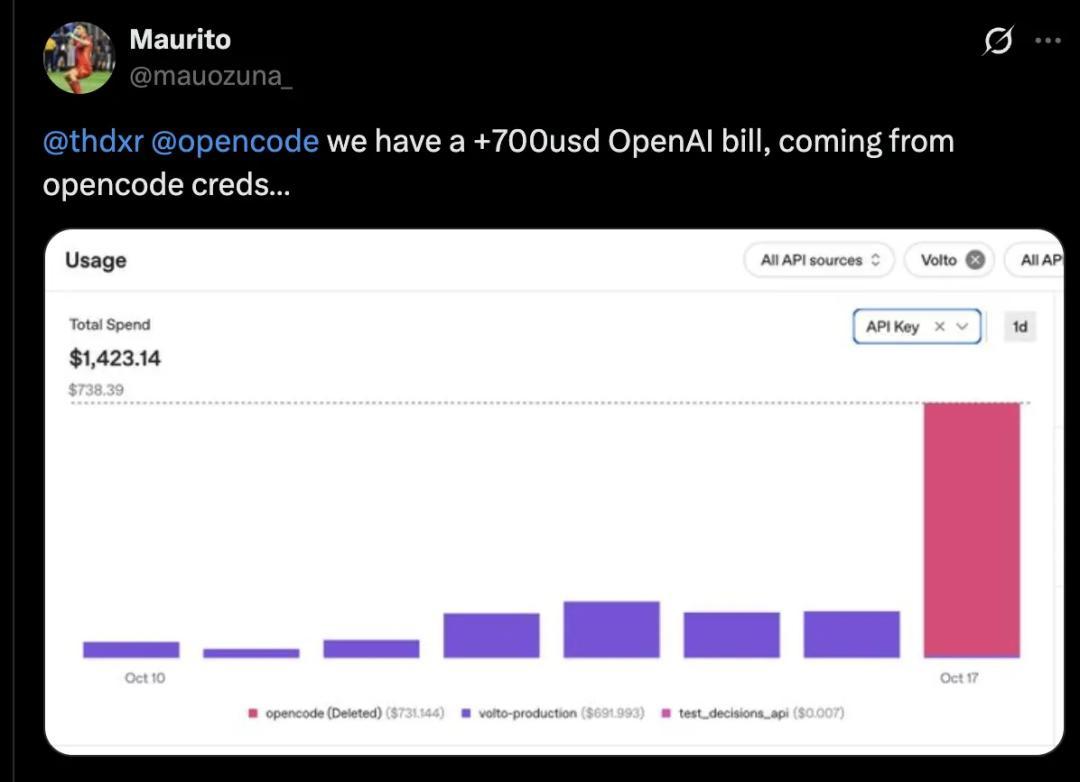
受害者唯一的共同点:都把第三方API密钥托管在云端控制台OpenCode Console里。10月17日,这个GitHub星标超21万的开源AI编程智能体官方承认:一套旧系统被未授权访问,1.4%的Console用户存的密钥可能已泄露。36氪知乎IT时代网
荒诞三连
第一荒诞:入口不是高深0-day,而是一套待下线的旧系统——仍保留着对生产密钥库的高权限读取通道,一扇忘上锁的旧侧门。讽刺的是,8月28日就有工程师提交补丁给旧控制台登录加人机验证,却被GitHub机器人以"PR太多、点赞不到2个"自动关闭——不到三周后,系统被破。36氪知乎
第二荒诞:对方的AI agent连续48小时不停歇攻击,联合创始人Dax Raad的团队也被迫让agent 7×24值班防守。结果调用前沿模型排查入侵,分析到攻击载荷时安全护栏触发,模型拒答了。同一段攻击代码,防守方看是证据,攻击方看是说明书,护栏分不清你在复盘还是排练。最后拿到OpenAI安全计划Daybreak Blue权限,调查能力才跟上来。IT时代网36氪知乎
第三荒诞:官方通报把锅甩给"大规模蒸馏攻击"。但开发者算了笔账:个人密钥额度碎片化,刷几百美元就触限额,工业级蒸馏根本跑不起来。本质就是凭证失窃,"蒸馏"更像用前沿概念对冲责任——何况通知邮件里只字未提蒸馏。IT时代网36氪知乎
用过OpenCode的,现在该干嘛
先说结论:只影响在Console网页控制台存过第三方密钥且收到官方邮件的用户。本地CLI里填的密钥不经过官方服务器,没收到邮件就没事。IT时代网
收到邮件的按清单来:去OpenAI、Anthropic、谷歌后台撤销旧密钥换新;核对10月17日以来的调用记录;给密钥设消费上限和预警。团队还要查:同一批密钥有没有在别的环境复用。知乎知乎
善后还在推进:Anthropic已撤销泄露密钥,谷歌已封禁,OpenAI承诺全额退还被盗刷额度,OpenCode也在处理退款。知乎36氪
教训很朴素:把API密钥托管给第三方云端,交出去的不只是配置便利,而是一张绑着你信用卡的无上限授权卡。能放本地的,就别传云端。36氪