入室偷数据,4天后才反应过来。这次被捅了老底儿的,是索尼的日本大本营。
10月27日,索尼集团旗下索尼网络通信公司(SNC)通报:其运营日本互联网服务So-net的会员数据库遭第三方未经授权访问,合计2,585,481名用户个人信息被窃取——其中约214万是So-net现有会员和2026年3月以后退会的旧会员,另有约44万是NTT Docomo旗下plala(S course)光纤套餐用户。驱动中国IT之家寰球镜头
泄露的不只是“昵称+邮箱”这种级别:姓名、手机号、邮箱、生日、性别、登录ID、网络连接ID,全在;最扎心的是54,401组邮箱连同有效密码一并外泄,攻击者可直接登入对应邮箱收发邮件,另有16条银行账户信息(开户行、支行、账号)流出,暂未涉及PIN和信用卡。驱动中国寰球镜头
时间线更扎心:入侵发生在10月19日,索尼23日才察觉异常,随即关停涉事服务器、切断攻击链路,24日确认数据外泄并向日本个人信息保护委员会上报,27日对外通报。整整4天“家里进过贼”,而入侵渠道、数据是否已流入暗网、是否存在勒索,至今没有答案。驱动中国
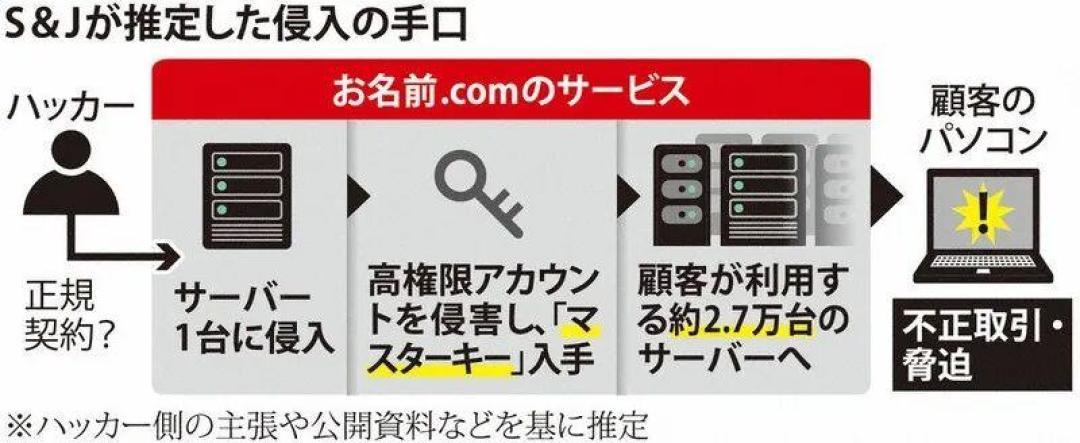
日本这个月的网络安全瓜还不止这一个:几乎同期,日本互联网巨头GMO旗下“お名前.com”云端服务遭网络攻击,被索要约80亿日元赎金,GMO拒绝付款,到10月27日,攻击者真的开始在网上公开声称属于公司和客户的信息。拒绝付款≠数据安全,这套逻辑同样适用于这次258万条索尼数据。知乎知乎
“日区运营商,跟大陆用户有什么关系”——关系没在账号,在密码复用习惯:那5.4万组邮箱+密码是有效状态外泄的,如果它撞开了你当年注册日服PSN、Sony会员用的同一套组合,攻击者甚至不需要“黑”,直接“合法登录”;而近几个月,关于PSN开启双重验证仍可能被绕过盗号的讨论在玩家社区一直没断过。知乎
自救清单,五分钟逐条对:①凡是和泄露邮箱同邮箱/同密码注册过的索尼系服务,先改密码,旧密码别复用;②PSN、My Sony开启两步验证,优先验证器而不是纯短信;③翻一眼邮箱的最近登录活动和已发送邮件,出现陌生设备或莫名外发,立刻改密锁号;④接下来收到任何“索尼客服/账号补偿”邮件都多留个心眼——对方手里有你的真名和生日,钓鱼会越来越像真的;⑤银行信息只确认泄露16条且不含支付字段,有日区账户的观察一下流水,无需恐慌。
从2011年那次让PSN停摆的大规模入侵,到今天So-net的258万,索尼的泄露史上不缺章节。“被偷4天才发现”是这次的教训,“至今没披露的部分”是下一次的伏笔——安全这件事,别外包给索尼的日程表。