

十月底的群晖"灭顶之夜",想必刷NAS群的人都见过:大批设备的照片、合同、业务资料被批量加密,文件后缀统一多了.L0CK3D,目录里还躺着一封叫read-me3.txt的勒索信。热闹过后,知乎上冲出一个扎心的提问——群晖接连爆出勒索事件和安全漏洞,其他NAS品牌会安全吗?知乎知乎知乎
一句话剧透:没有任何一个品牌坐在安全区,只是算账先后不同。
群晖这两笔账:一笔旧,一笔新
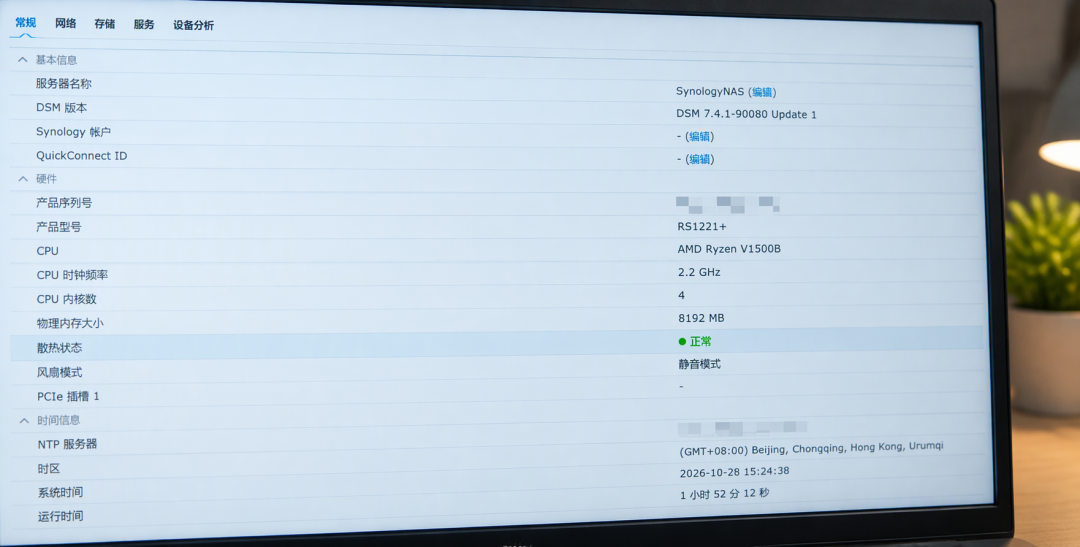
这轮肆虐的勒索软件叫C3RB3R,其实是2016年就成名的老牌家族Cerber针对Linux/NAS环境改出来的新变种。按群晖官方新闻稿的说法,攻击者用的是一个2024年12月就已修复的漏洞,专打仍跑着过时DSM的旧设备,中招的绝大部分是"怕升级引导失效、死活不升"的黑群晖。知乎知乎知乎
更微妙的是11月11日,群晖又发了Synology-SA-26:19公告:DSM身份验证API里的SQL注入漏洞CVE-2026-76954,CVSS评分9.8,攻击者无需账号密码就能远程读写NAS文件;旁边还有一条rsync身份验证绕过(CVE-2026-85101,8.6)。官方说清楚了:这批漏洞和勒索病毒用的不是同一批——这只是下一扇没关严的门。知乎
威联通:真不是观众席
几乎同一时间,威联通就Plex Media Server发布了Plex2Shell漏洞通告:四个漏洞串成链,未认证条件下即可执行代码,并被CISA列入已知被利用清单。知乎
官方口径相当狠:漏洞窗口期里Plex只要对公网开放过,就不能只点一下升级,要按"可能已被入侵"处理。知乎
一篇知乎文章留下了本轮最让人后背发凉的实证:作者看群晖出事,回家查自己的威联通TS-251——型号不同、没映射公网、补丁也打了,三重安全感拉满。结果在数据卷根目录翻出一个随机字符串命名的隐藏目录,创建时间是7月4日凌晨,里面两个可执行文件。还原下来像是FTP弱口令被爆破,攻击者留下样本就撤了。勒索没执行,不是防得好,是移动宽带动态IP把入口关死了。118天,救他的不是安全配置,是运气。知乎
极空间、绿联:少开一扇门,不是没有门
国产品牌的远程访问大多走厂商账号中继,默认不暴露端口,这轮确实少开门。但底层同样是Linux,第三方套件照样在风险名单里——加固指南点名受威胁的,除了群晖、威联通,还有铁威马、绿联、华芸。知乎问题名就是最好的注脚:“先有飞牛,后有群晖”——飞牛挨勒索在群晖之前。知乎知乎
还有个反直觉细节:极空间自带的"勒索病毒防护",默认是关的,得自己去安全管理里翻出来打开。知乎
今晚就能做的三件事
更新:系统和套件都升级到所在分支的修复版本,别直接抄别人的版本号,老设备查下载中心。
查暴露:关掉UPnP,收掉5000/5001、32400、FTP、WebDAV这些公网口子,远程走加密隧道;社区共识很直白——“NAS暴露公网=不安全,没有例外”。知乎
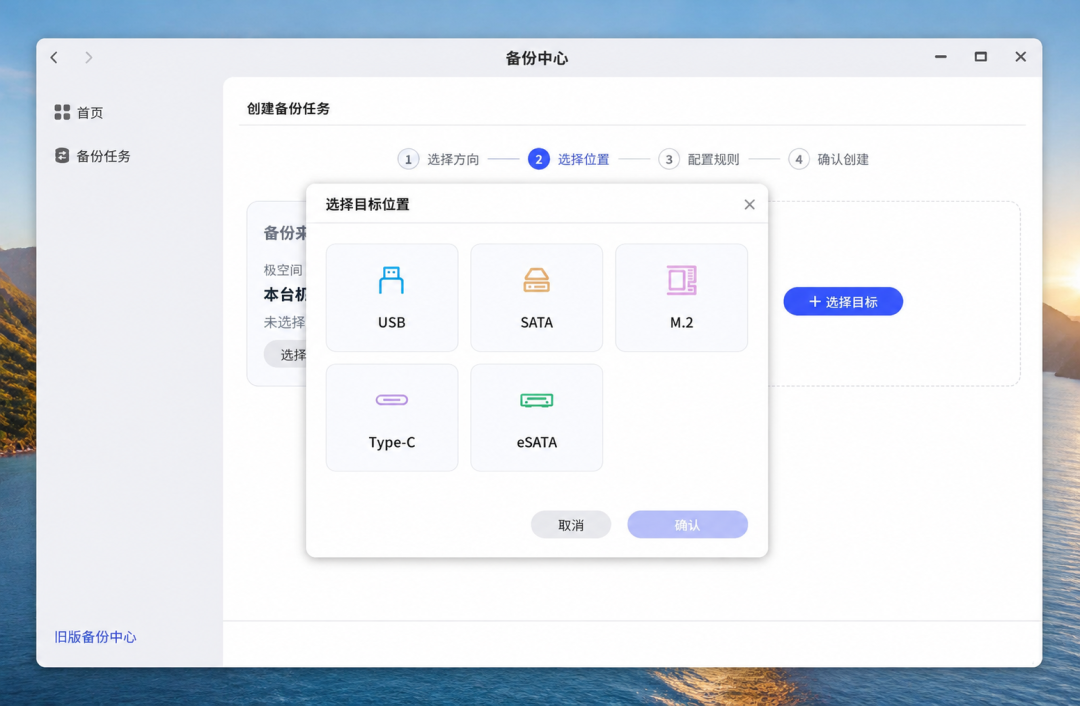
验备份:能断网、能离线的冷备份才扛得住勒索,跟NAS时刻同步的副本躲不过加密。
最后借知乎那条回答收尾:是个系统就会有漏洞,只有被发现和没被发现的区别。救你的不是机身上那个logo,是你自己收起来的暴露面。知乎
当前文章无评论,是时候发表评论了