为了让手机也能用上家里的模型,很多教程的第一步,都是把 Ollama 的监听地址改成 0.0.0.0。改完,手机连上了,模型也能用了。但同一时刻,这个端口对公网上的任何人打开了。
Ollama 安装后默认只监听 127.0.0.1:11434,本来只给本机用。麻烦出在“远程用”:Docker 加 -p 11434:11434、云安全组放行、FRP 或 Ngrok 穿透。知乎
每一步都让服务离公网更近,而 Ollama 默认不设认证。知乎
端口一旦可达,攻击者不需要漏洞。打开 /api/tags,能看到你装了哪些模型。/api/generate 可以直接调用推理,把你的 GPU 当免费算力。知乎知乎
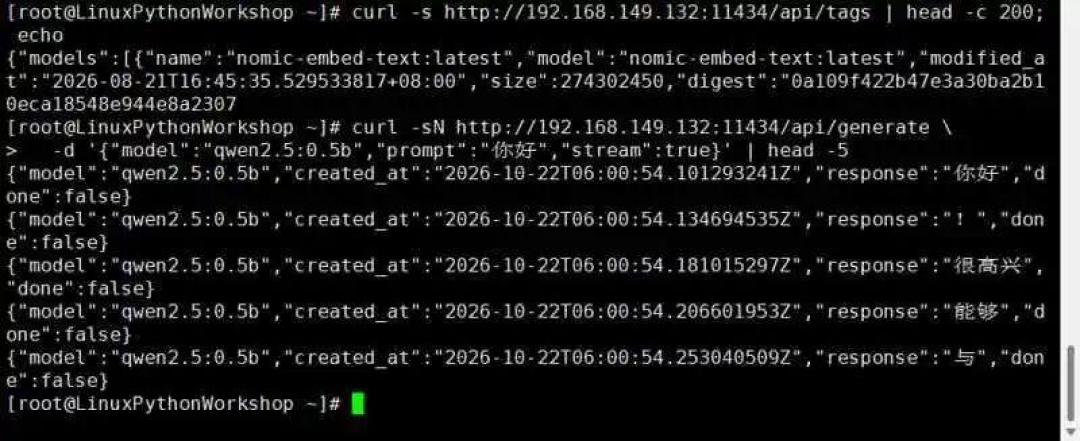
/api/delete 能删模型,/api/push 能把私有模型推走。单台被滥用的服务器,日均算力损失可达 12 美元。知乎
2025 年 3 月 3 日,国家网络安全通报中心通报过 Ollama 默认配置的未授权访问与模型窃取风险。知乎小红书
奇安信在同年 2 月监测的 8971 台 Ollama 服务器里,88.9% 没有采取有效防护。2026 年 1 月全球约 17.5 万台公网暴露,到 5 月涨到约 30 万。知乎知乎
补丁挡不住“没认证”。CVE-2024-37032 利用 /api/pull 的 digest 字段做路径穿越,把文件写到 ld.so.preload,最终执行任意代码;低于 0.1.34 都受影响。知乎知乎
2026 年 5 月的 Bleeding Llama(CVE-2026-7482)则是未认证的堆越界读取,能直接从进程内存里捞走 API 密钥、环境变量和历史对话。知乎知乎
自查只要三条命令。ollama --version 看版本;ss -ltnp | grep 11434 看监听地址,正常应只有 127.0.0.1。知乎
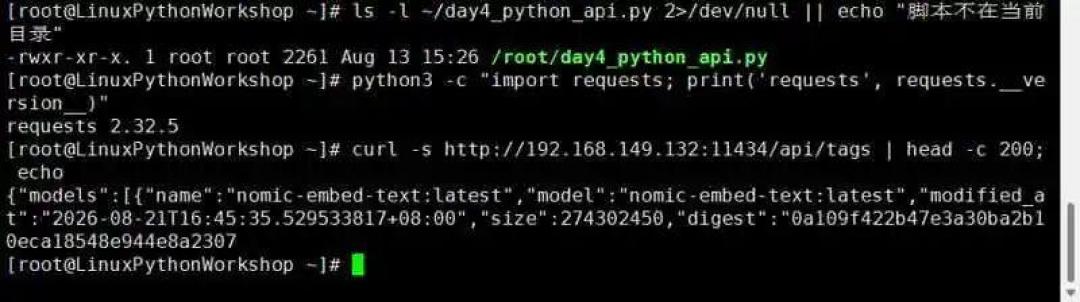
再找另一台机器执行 curl http://你的IP:11434/api/tags。返回 JSON 就说明已暴露。知乎
修复也不复杂:改回只监听本机,云服务器同步收紧安全组。知乎
要远程访问,用 Tailscale、WireGuard 这类虚拟内网,或者挂一层带密码和 TLS 的 Nginx。知乎
别用没有鉴权的内网穿透把 11434 摊到公网,也别用 root 跑服务。知乎
本地部署的安全边界,从来不是“模型存在哪台机器上”,而是“谁能连上那个端口”。