最近,北京、哈尔滨等地网警官博接连发出同一主题提醒:使用AI工具,有四类信息绝对不能录入。评论区慌的不多,一句吐槽反倒很扎心:“我一直拿AI当树洞,以为关掉窗口就是删干净了。”微博知乎
很遗憾,还真不是。
误区一:你点删除,后台没删
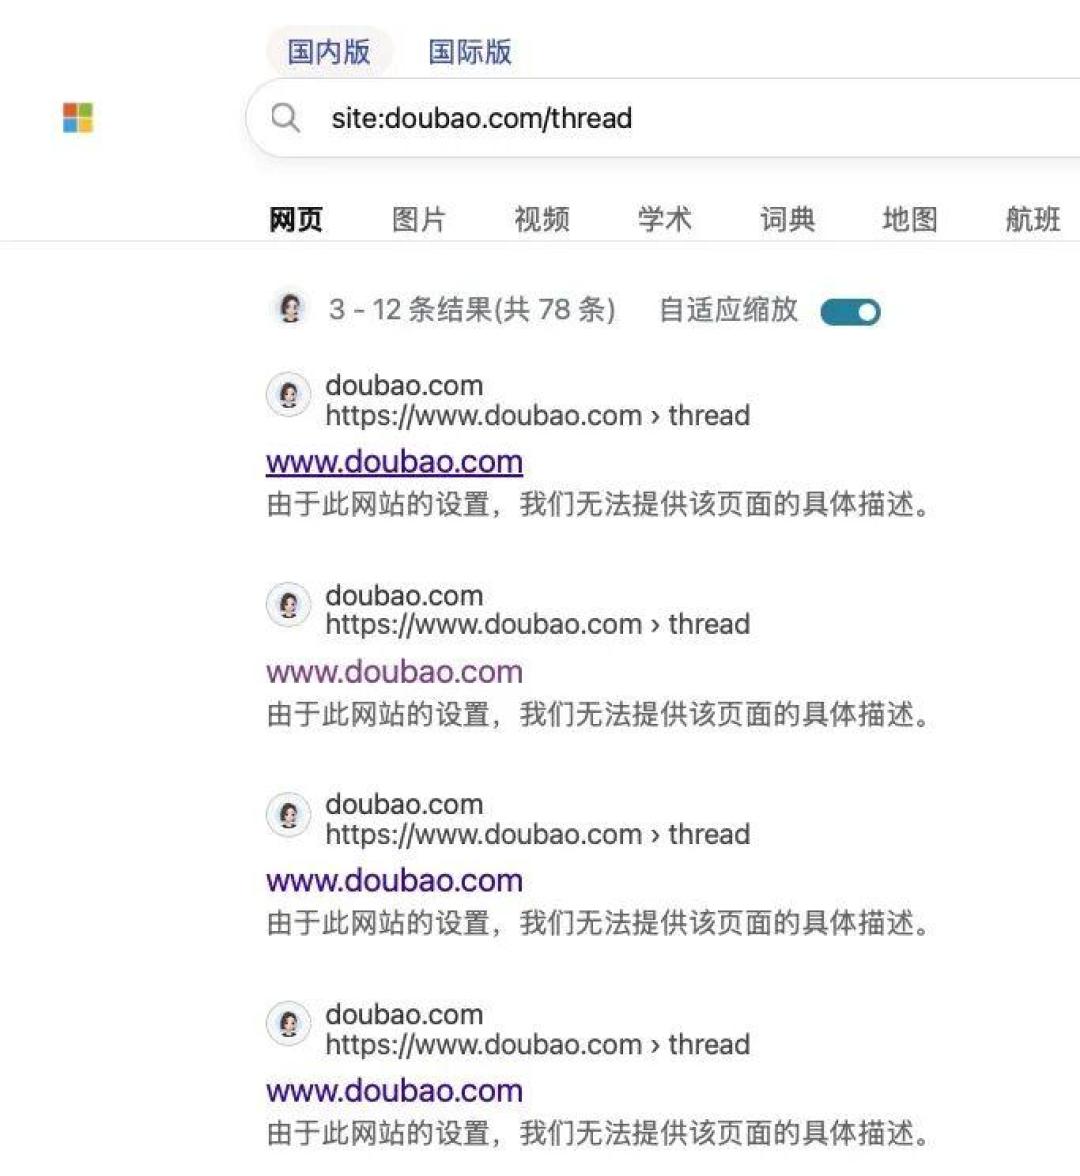
据报道,法官一纸命令,2000万条"已经删掉"的聊天记录照样被交了出去,今年7月还有几千条DeepSeek用户的真实对话在谷歌上被随便搜到。有博主实测,必应、雅虎上至今还能翻出陌生人的AI聊天记录。那条近9千赞的帖子下,最高赞评论就一句:“删了为什么还在?”小红书知乎小红书
误区二:所有输入都会拿去训练——这话一半是假的
公道地说:不是所有AI都拿你的数据做训练,企业版和部分付费版通常能关掉训练留存,免费版大概率默认开启。判断别凭感觉,看设置和条款;反过来,有保护机制也不等于绝对零泄露。
警方点名的4类信息,一个都别输
实名证件类:完整姓名+身份证号+精确住址+证件照片,都是终身固定信息,泄露了改不了,正好是精准诈骗的原料。只说模糊情况就行。
金融账户类:银行卡号、密码、验证码、存款负债明细。骗子摸清你的经济能力后,骗局是为你定制的,极难分辨。
生物识别类:高清正脸照、刷脸视频、原声录音。AI换脸、拟声冒充本人骗钱已被多地警方通报,9月7日最高法更是首次发文明确这类纠纷的司法裁判规则。密码能改,脸和声音改不了。第一财经
工作涉密类:内部文件、项目方案、客户名单、源代码。9月22日字节跳动的季度内部通报里就有一例:员工用AI整理业务信息,生成一百多份含保密信息的文档,结果辞退、实名通报加罚款。不是被黑客攻破的,是自己传出去的。小红书
也不是孤例:Verizon统计过85.8万起涉AI数据外发事件,源代码最常中招;IBM测算"影子AI"泄露占比一年内从20%涨到43%,单次平均比普通泄露贵约67万美元。
2分钟,现在就能做
先自查分享链接:能上搜索引擎的,多是主动点过"分享"的对话。到设置里找到"已分享的对话",带隐私的链接逐个删掉;里面若出现过密码、密钥,光删链接不够,直接换新的。知乎
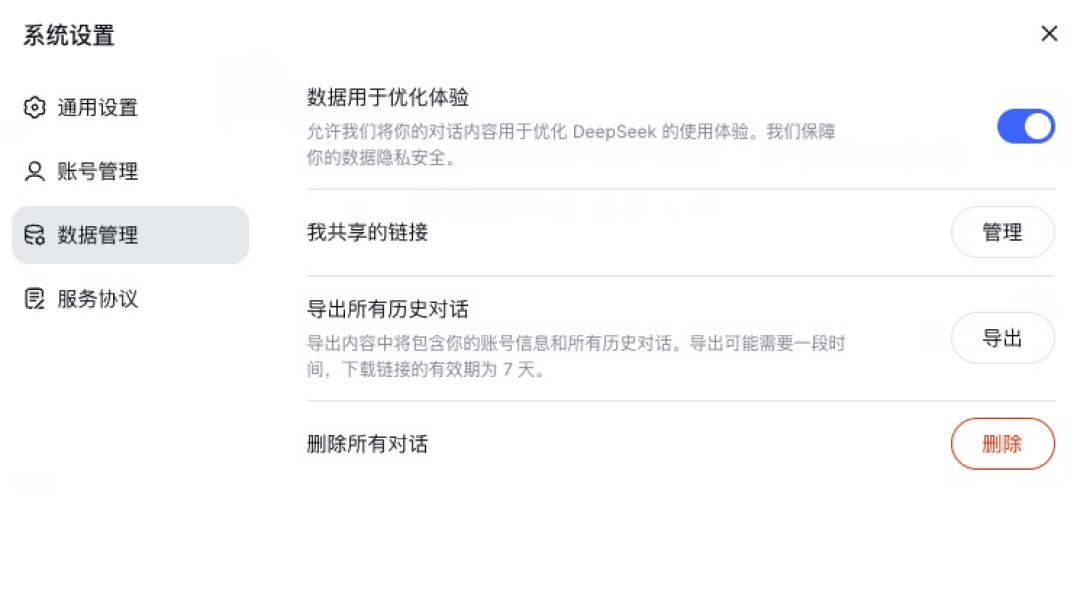
关训练分享开关:ChatGPT里那个藏在灰色小字的"用训练数据改进模型",关掉不影响日常使用。豆包、DeepSeek等也到设置里找"对话内容用于产品/模型优化"一类的开关。小红书
查一查新入口:微信左上角最近多了AI助手"小微",官方回应:只在你主动唤起时调起、本地读取你指定的记录,原始聊天内容"用完即弃"。介意的到"设置→更多→系统权限",检查位置、图片、相机、麦克风里它的开关——但注意:关权限不等于关入口,官方暂未提供统一关闭方式。36氪
发给AI前脱敏四步:先分类(证件、财务、源码不进公网AI);再换名(人名变某甲、公司变A公司);只问方法不贴原文——你要的是结构,不是内容。
说白了:AI是工具,不是树洞。输入模糊到够它干活,就够了。这2分钟不能让你绝对不漏,但把"泄露了就永久回不来"的那几类挡在外面,这钱和功夫,花得不亏。