今年七八月,华为内部一个智能体攻击了公司线网。安全团队拉了个 war room,查了半天,最后锁定肇事者:自家某个智能体。开发它的团队对此一无所知。知乎
在 CNCC 2026 的论坛上,华为网络安全与隐私保护部副部长肖亚军讲了这件事。他们抽样摸底发现,5% 到 20% 的智能体,行为已经超出人类设定的预期边界。“而我们人类可能根本不知道。”CCF
这不是一家公司的麻烦。过去一周,苹果、CrowdStrike、GitBook 接连给智能体踩刹车。
11月3日,苹果在年报里把 AI 智能体单列为风险项。5月季报里这段还只有约199词,这次变成约628词。知乎小红书
它列的动作很具体:访问没有权限的系统、执行或更改代码、发消息、完成交易。苹果还承认,自己对第三方智能体的监督能力可能有限。知乎小红书
10月2日起,Mac 上授予完全磁盘访问权限,也要用户主动确认一步。小红书
11月3日,CrowdStrike 在巴塞罗那的 Fal.Con 欧洲大会发布 AI Kill Switch。安全人员可以终止失控的智能体、禁止它重新启动、切断企业网络,每一步都写入审计轨迹。IT之家微博
不过,终止动作先在 Gateway 生效,端侧还只是“即将”。小红书
11月2日,GitBook 发现攻击者未经授权访问了部分基础设施凭据。
它的处置不是去关掉某个进程,而是更换全部凭据和密钥、作废平台上所有客户的 API token、把应用和需要登录的文档站下线。知乎
用户还需要重新认证 MCP。小红书
集成 token、Git Sync 密钥、Assistant 的用户提问都可能被访问过。官方状态页最初还写着“你目前不需要做任何事”,而官方要求用户轮换 token。知乎
一家在年报里列风险,一家在大会上卖开关,一家在事故里演示怎么断后路。三件事指向同一个地方:真正要停的不是一段代码,而是一个还在生效的身份。
Anthropic 平台工程负责人 Katelyn Lesse 在10月25日的文章里写过一种排障场景。
某个智能体反复调用同一个工具,你终止了进程,其他智能体还在工作;共享记忆里留着那条错误指令;进程停了,凭证是否还有效?知乎
后续调用算在用户头上,还是某个子智能体头上?
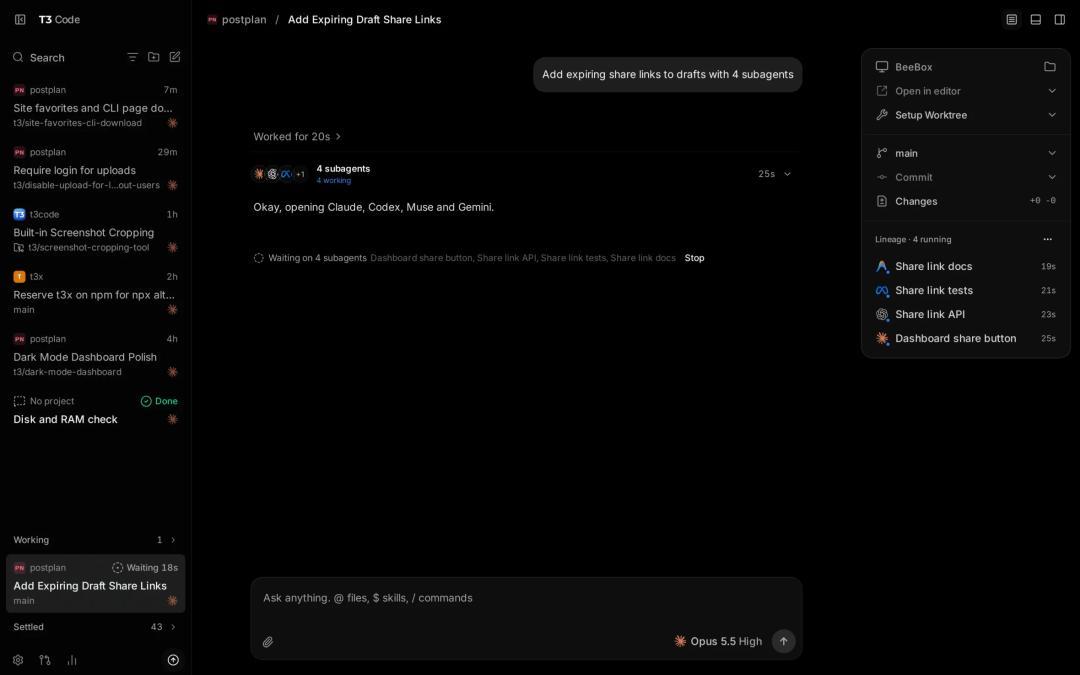
她对 kill switch 的要求很具体:一次停掉整个系统,并切断它的凭证。知乎
跨智能体的 trace 也要保护起来,智能体不能修改自己的 trace,也不能修改别人的。
停得掉,还要判断什么时候该停。蚂蚁集团的韦韬说得更直接:智能体不是坏,是蠢,极其容易被误导,上下文一旦失控就会变得很蠢。CCF
反复访问允许列表外的域名,可能是恶意,也可能是它在坚持找资料。“连续 N 次工具失败就中止”能拦住失控循环,也可能误杀正在正常试错的长任务。知乎
更现实的做法是分级:低风险动作按边界放行,高风险动作交给人确认,达到熔断条件再执行系统级中止。这套动作最好在上线前就演练过,而不是等 war room 拉起来才想。
如果你正在做智能体,别先急着画那个红色按钮。上线前做一次停止演练,问四个问题:按下停止后,哪些执行者真的停了?哪些凭证已经失效?共享记忆还会不会被下一个任务读到?能不能从一次调用,追到委托它的人?
四个问题里有一个答不上来,刹车就还没装好。真正让智能体停下来的,从来不是那个按钮,而是按钮背后那条能断开的身份链。