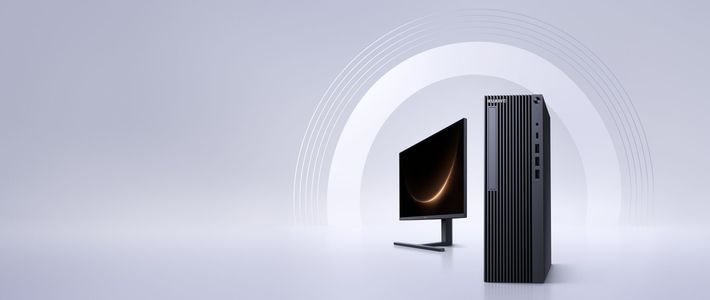
11月5日,武汉的鸿蒙办公产业峰会上,华为发布了首款鸿蒙台式机擎云HM650。 麒麟X90、HarmonyOS V1.0、国产化率100%,是发布会的明线;和“办公安全”直接相关的,是它首发搭载的鸿蒙电脑企业版里的“企业数字双空间”。双空间不是新功能,去年12月的擎云HM740已经搭载;这次的变化,是它第一次跟着台式机进入固定工位。新华网
关于它,传播里出现了一个偏差:不少转述说它是“物理隔离”。 可华为在峰会上的口径和公开报道,用的都是“系统级隔离”。 华为擎云官网写的是“一机双空间,内外网灵活切换”,新华网的说法是“两个相互隔离的运行环境”。微博人民网
具体点说,一台HM650被划成企业空间和个人空间。企业空间处理内网业务和敏感数据。 个人空间用于对外沟通和日常协作,跨空间传文件要按企业设定的权限和审批走,四指一滑就能切换。新华网
“系统级”和“物理”差的不是两个字,是边界的位置。物理隔离是两台机器、两套硬件,中间没有通路;双空间再彻底,也是在同一个硬件上划出的两个运行环境。强度取决于隔离实现和策略配置,不能等同于两台电脑。如果单位的规定是内外网必须物理隔离,一台机器上划两个空间,仍然不是两台机器之间的物理断开;该用两台机或网闸的场景,还是得用。把双空间直接说成“物理隔离”,会让采购和员工都高估它。
这次峰会还联合发布了业界首个“空间隔离标准”。方向是对的:把“隔离到什么程度”变成可以对照的规范。但标准刚发布,公开报道里还看不到具体条款和测评方法。 对买家来说,这仍需要追着问。人民网
那它到底安全在哪?和“一台电脑什么都在上面干”相比,双空间把原来靠人自觉的边界,变成了可配置、可审计的边界。以前内网资料和个人微信在同一个桌面里,拷个文件、截个图就可能带出去;现在应用、网络、外设权限可以分开设,跨空间传输要过审批,员工也不用为了内外网来回换电脑。对最常见的误操作和交叉泄露,这是实打实的收窄。华为内部有超过1.1万名员工在用,部分政务、能源客户在试点。 这些数字来自华为自己,但至少说明它经过了规模化检验。新华网
配套能力也围着这条边界转:硬盘被拔走,芯片级加密让数据读不出来;应用读文件要单次授权,分享出去的文件可以加密;AI智能体也有独立的端侧沙箱。芯片和系统都过了安全可靠测评II级。 中国信息安全测评中心今年1月的公告里,桌面操作系统一栏只有HarmonyOS V1.0拿到II级。但II级不是顶格,今年9月的公告里芯片已有III级。国产化率100%说明整机元器件供应更自主,不等于系统不会被攻破;硬盘加密也有边界,官方注明只覆盖原厂SSD,HDD和加装硬盘不在内。新华网华为擎云官网
更关键的是,双空间的安全很大一部分交给了企业配置。跨空间能不能传、传给谁、个人空间管到什么程度,都是IT定的。策略配得松,隔离就只是名义上的;审批权给得乱,门就一直在。官方材料里还写明,企业可以对个人空间做安全管控部署。 对企业是好事,对员工则意味着“个人空间”并不真正属于个人。它把安全从“员工自觉”变成了“制度+配置”,这是进步,但也意味着安全水平不再由产品单方面决定。新华网
所以,办公用真的更安全吗?对大多数政企日常办公,答案是:是,但有限定。它比一台电脑混用内网和外网更安全,比靠员工自觉拷文件更安全,也比为了隔离摆两台电脑更省事。它安全的是“边界管理”,不是“绝对隔离”。如果核心诉求是涉密合规、物理隔离或抵御定向攻击,别拿它替代两台机器或网闸;如果诉求是让一个人兼顾内网办公和外部协作,它确实把这件事做得更细。
买之前,最该问的不是“是不是双空间”,而是三个问题:跨空间传输的审批规则怎么设?个人空间归谁管、管到什么程度?单位现有的准入、审计、防泄漏工具能不能接进来?这三个问题答不清楚,双空间就只是一个听起来很安全的功能名。