10月29日,Cursor插件市场出了件反直觉的事:出问题的竟是顶着Anthropic官方身份的Claude Code扩展,最多5000名用户通过自动更新装上了2.1.312/2.1.313,约11小时后才被发现。事发后开发者的第一反应几乎都是同一句:黑客凭什么能把恶意代码塞进"官方"扩展里?。Cursor的应对简单粗暴:直接关停整个市场,审计、换密钥、重建后才重新开放。知乎知乎微博
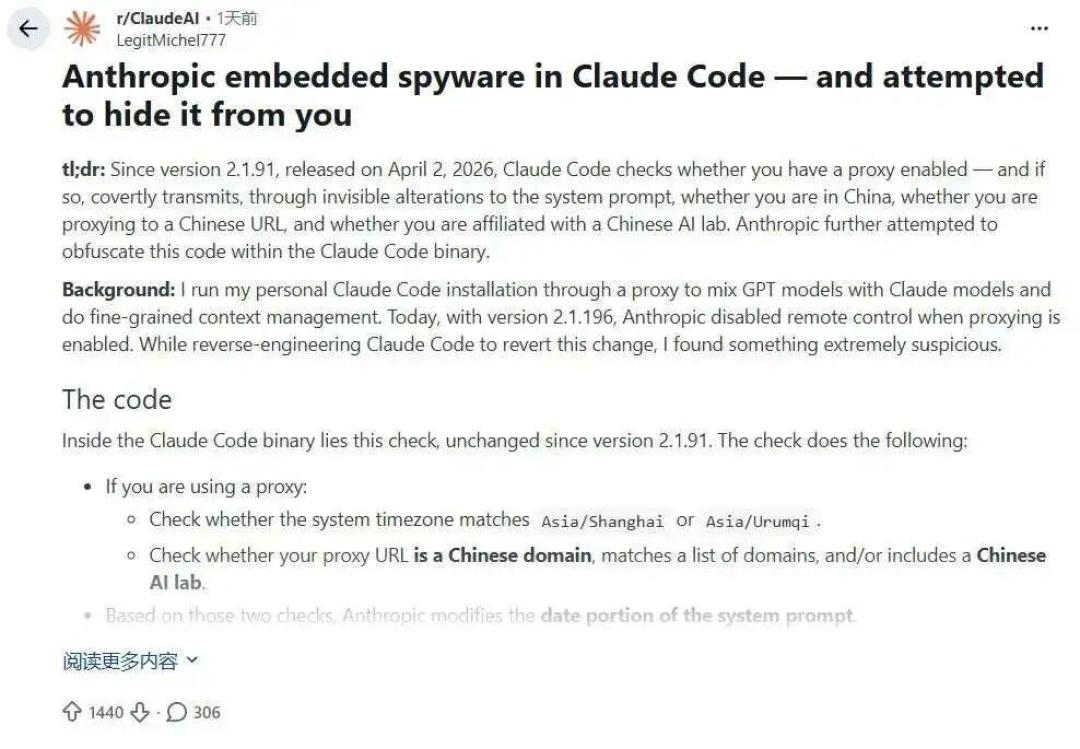
恶意代码只有约66行,插在主文件最前面,扩展功能原样正常。它在你眼皮底下干四件事:往SSH授权文件塞一把标签叫svc-telemetry的密钥、尝试打开本机SSH服务、建一条连回攻击者的反向隧道、每分钟重试保通道不断。知乎知乎
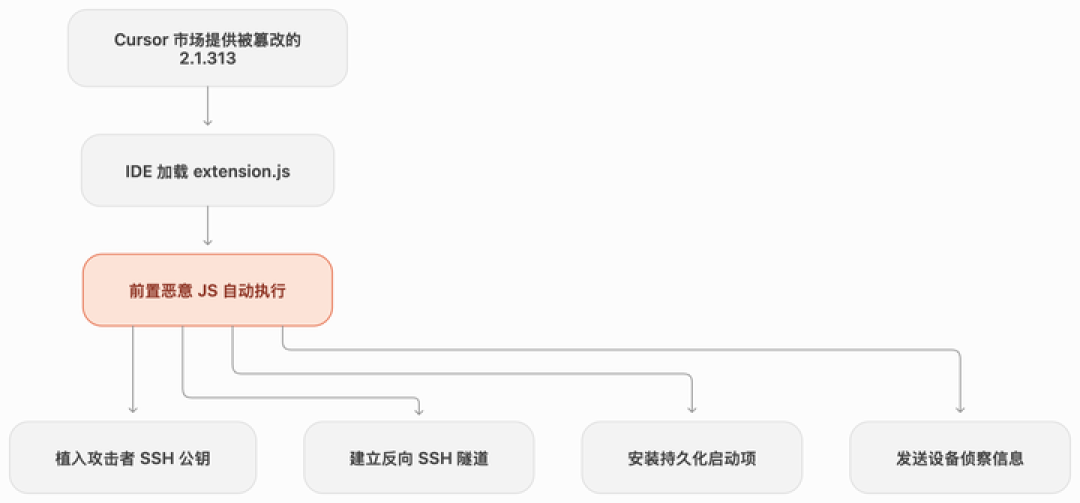
第一反应是删插件、升干净版?两步都该做,但密钥写在用户目录的SSH授权文件里,不在插件目录里。所以顺序是先查、再清、最后升级:搜svc-telemetry,跑官方清理脚本,再从干净机器轮换凭证。知乎微博
开隧道通常要管理员权限,扩展一般没有,很多机器门只写了一半没真开;但SSH本来就开着的机器风险完全不同,Linux更麻烦——官方文件指纹根本没覆盖它,只能对照痕迹清单手工排查。最大的洞是入侵路径至今没说清,这条不闭合,同类事件就有复发口子。
"官方标志"这三个字,正在被整个行业重新定价。11月3日曝出的字节内部新规:L4级代码仓库和飞书文档禁止外部AI访问,员工个人自费买的账号也不例外。36氪
字节技术副总裁洪定坤的回应很直白:这类内容一旦泄露后果严重,但推广自家产品"不需要用禁掉其他选择强迫使用的方式"。36氪
再往前翻,7月工信部NVDB平台已对Claude Code的数据回传发过风险提示,阿里随即内部禁用并推荐转用自研的Qoder。公司在收网,个人终端却在裸奔——AI开发时代的安全边界,已经从"代码写得对不对"变成"你信任的每个渠道还干不干净"。36氪
如果你10月29日前后在Cursor里用过Claude Code:查授权文件、跑清理脚本、轮换凭证,三件事今晚就能做完;团队再把全员扩展版本盘一遍,自动更新先小范围试点再全量。认标志之外加一道自己的盘点——版本、来源、时间,三项对得上才放行。渠道越能干,你越要留一双自己的眼睛。