双 11 大家都在抢 NAS、囤硬盘,但有条新闻很多人划过去了:10 月下旬,央视新闻的报道里出现了一个名字——“Weaxor"勒索病毒。国内已有多起用户中招,重要文件被加密后,文件名被追加”.weax"等后缀,主机上还会被留下一封勒索信。央视新闻
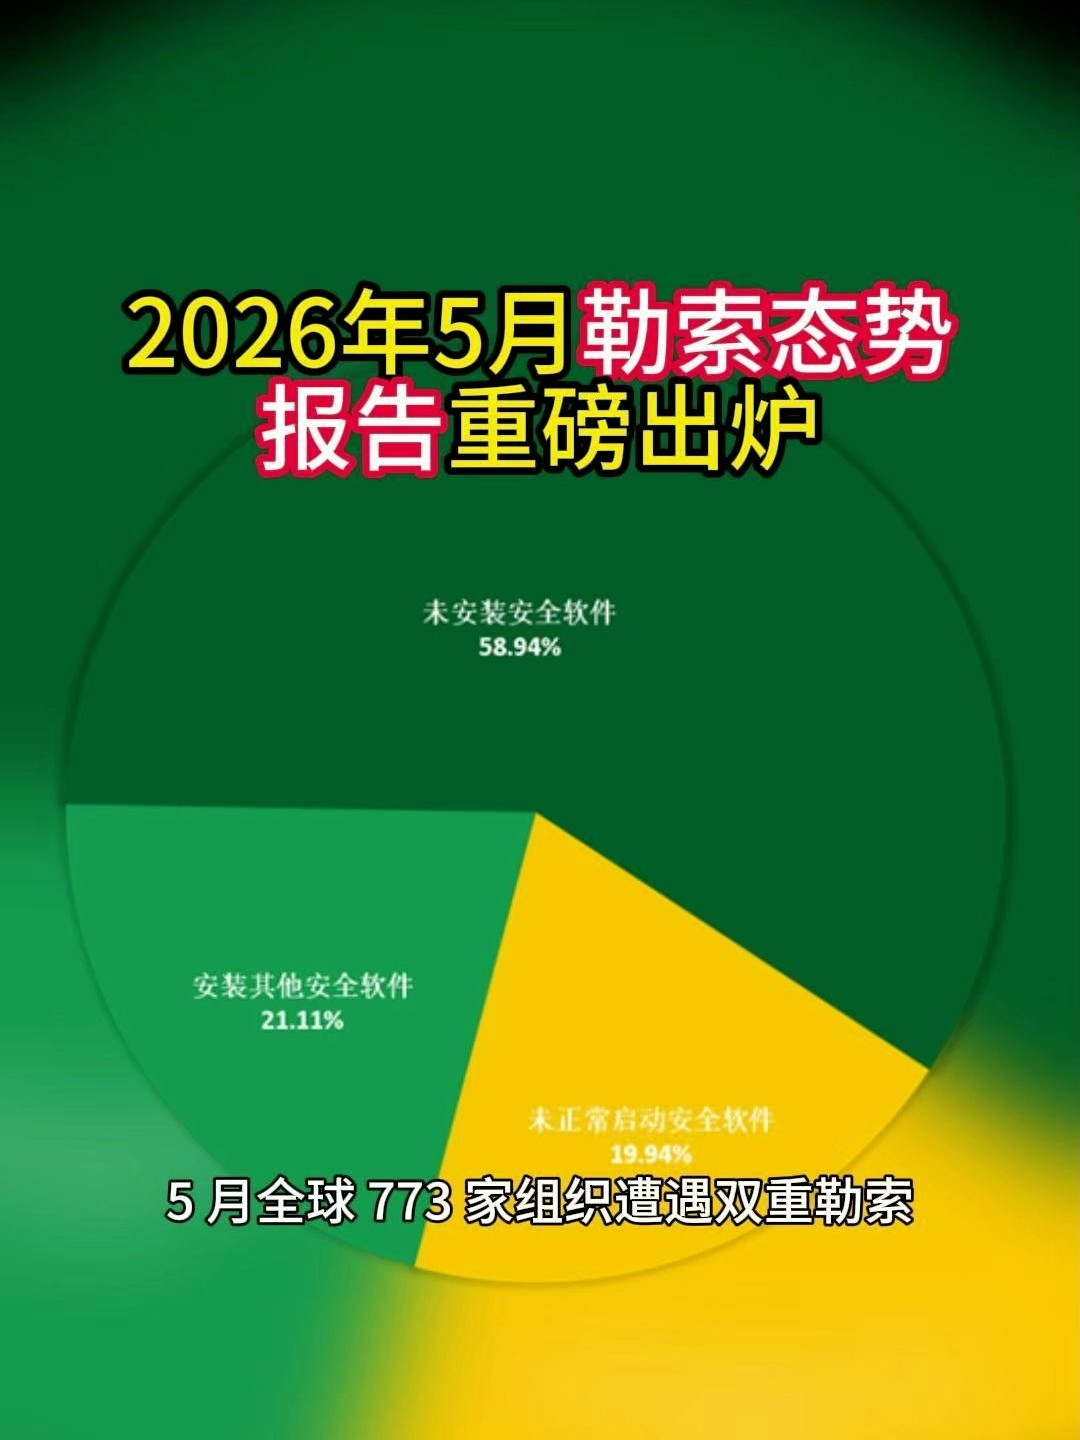
360 的勒索态势报告更扎心:据媒体引述的数据,仅今年 5 月,全球就有 773 家组织遭遇双重勒索攻击,国内 15 家企业中招;中招设备里近六成压根没装任何防护软件,还有两成装了但没开。而 Weaxor 正是当前最活跃的勒索家族之一,Windows、Linux 双平台通吃。微博
对刚把全家照片搬进 NAS 的人来说,这事值得认真看一遍。不是贩卖焦虑,而是这波勒索病毒的手法,恰好打在 NAS 用户数据安全的七寸上:它连你的备份一起加密。
一、Weaxor 到底是怎么把"我有备份"这句话废掉的
把公开的应急处置记录拼起来,.weax 的攻击链大致是这样:
入口往往不是 NAS,而是内网里那台电脑。员工从第三方站点下载"免激活、永久可用"的破解软件,或者点开一封业务邮件附件,恶意载荷就静默落地了。它不会马上发作,先潜伏一段时间,把系统里保存的共享文件夹账号密码收集起来。知乎
横向扩散用的是最普通的 SMB 协议,不需要什么高级漏洞。拿到合法凭据就能读写共享,一台员工机中招,几个小时之内,图纸、财务台账、照片集中存放的 NAS 就会被波及。很多家庭和小微办公图方便,全网设备共用一套账号密码——等于把 NAS 的钥匙直接递了过去。9 月底开始,还出现了多起针对畅捷通 T+ 这类 ERP 服务器的案例,业务数据和备份文件被一起加密。知乎知乎
最狠的是"反恢复"设计。它会先删除卷影副本,切断你自己恢复的路。然后扫描所有挂载盘符和在线同步目录,把挂着的备份盘、同步中的云端目录一起加密。也就是说,"没事我有备份"这句安慰,对在线备份不成立。知乎知乎
再叠加双重勒索:加密之前先偷数据。就算你不付赎金、靠备份恢复了,资料也已经在别人手里。
今年安全圈还有个标志性事件:7 月,云安全公司 Sysdig 披露了代号 JADEPUFFER 的攻击——第一起由 AI Agent 全程自主完成的勒索攻击,漏洞利用、凭证窃取、横向移动、数据库加密全部自主执行,最终上千个数据库被加密、备份被销毁。而它的入口,只是一台暴露在公网上的服务器。知乎知乎
后续分析也澄清,这起攻击并非完全"无人":人类仍负责选择目标和准备基础设施,AI 智能体负责技术执行与路径调整。知乎
两件事指向同一个结论:门通常是自己开着的。公网暴露、弱口令、全员共用账号、SMB 直接挂公网,比病毒本身更常见。今年 1 月,飞牛 fnOS 就爆过一个漏洞:在公网暴露服务的情况下,设备系统文件可以不登录直接读取,官方紧急推送了强制升级修复。再往前,2022 年 DeadBolt 席卷威联通时,官方给用户的建议也是同一句话——避免把 NAS 暴露在互联网上。知乎微博
二、不中病毒,"RAID=保险箱"也是错觉
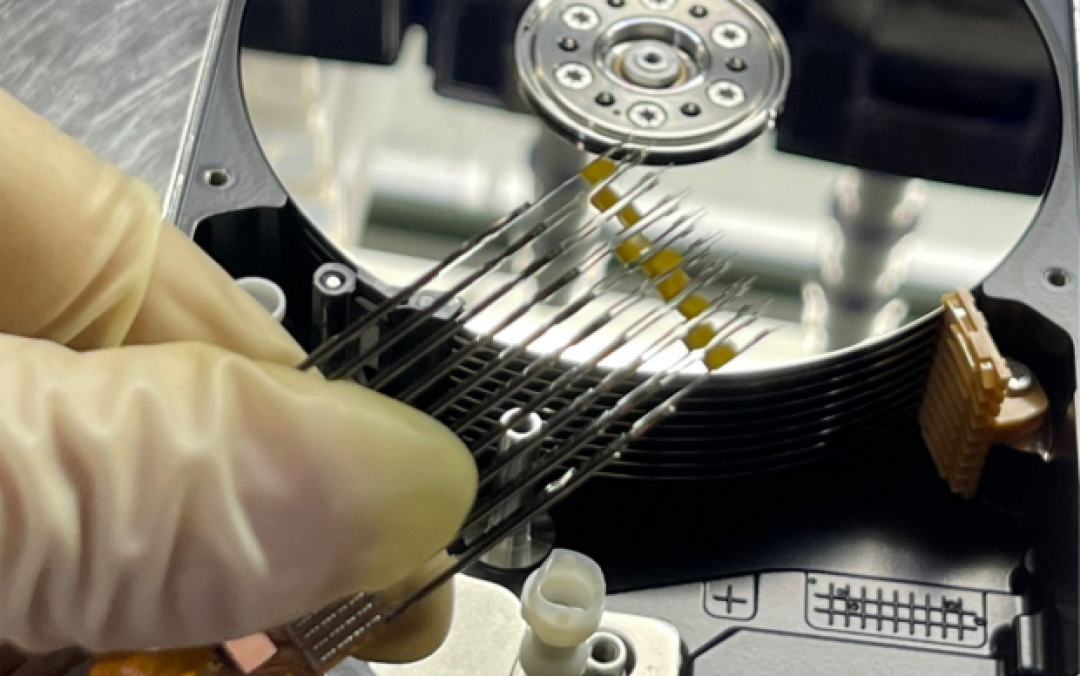
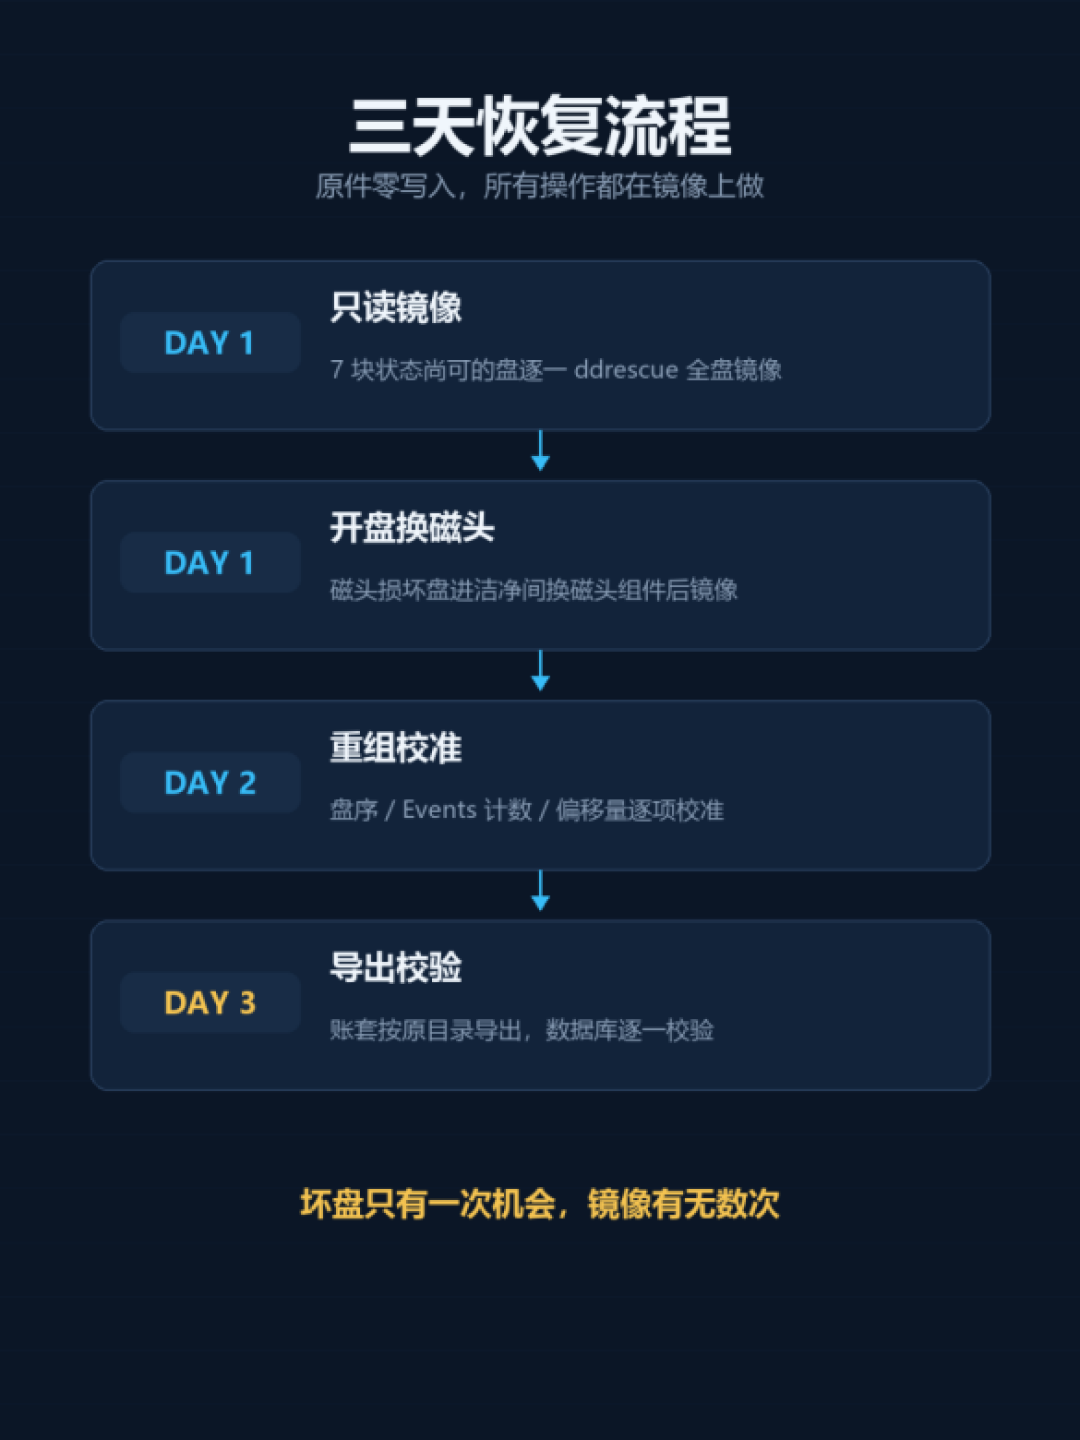
10 月中,一家数据恢复机构发布了个复盘:一台 8 盘位自组 NAS,8 块 16T 硬盘组 RAID6,存着公司多年的财务账套,两块盘先后离线,其中一块磁头损坏。按教科书的说法,RAID6 能同时坏两块盘,应该没事。结果阵列崩了,恢复耗时 3 天,账套只救回 90%,剩下约一成落在坏道区和已损坏条带上,物理上读不回来了。知乎
为什么双校验没保住?复盘说得很清楚:第二块盘是带着大面积坏道离线的,它离线前写入的本来就是"脏数据",校验保存的是错的数据的校验;降级状态下阵列还在被继续使用,每次写入都在用残缺数据生成新校验,把还能反推的信息进一步覆盖;加上自组系统元数据偏移,直接重组读出来全是乱码。一句话——RAID6 保护的是"盘"这一层,保护不了带病写入的脏数据,更保护不了阵列自身的逻辑错误。知乎
而且大容量盘时代,这个风险被放大了:单盘越大,重建窗口越长,重建期间第三块盘被拖垮的概率越高。今年大家囤的动辄 16T、20T,风险跟着容量一起涨。
误删是另一大类,RAID 对它同样无能为力。有人把公司 200T 群晖通过 CIFS 挂载,一条 rm -rf 挂了三天三夜删掉 30T 数据,第三天同事干活时才发现。小红书上有帖子几百个赞在求助,说之前存硬盘的日常照片和小朋友成长视频全不见了。也有 NAS 才用了一百多天,硬盘突然挂掉、"照片和视频全军覆没"的。知乎小红书小红书
评论区那句"别无脑推荐 NAS 了,NAS 的坑真是一点也不少"能拿一千多赞,说明踩过的人是真多。所以圈子里那句老话值得每个新用户抄一遍:RAID 不是备份,快照也不是备份——快照和源数据在同一台机器上,机器出事一起没。真正的保险箱是 3-2-1:3 份数据、2 种介质、1 份在异地。小红书知乎
三、按成本分层,把最后那道防线补上
第 0 层,不花钱,今晚就能做:
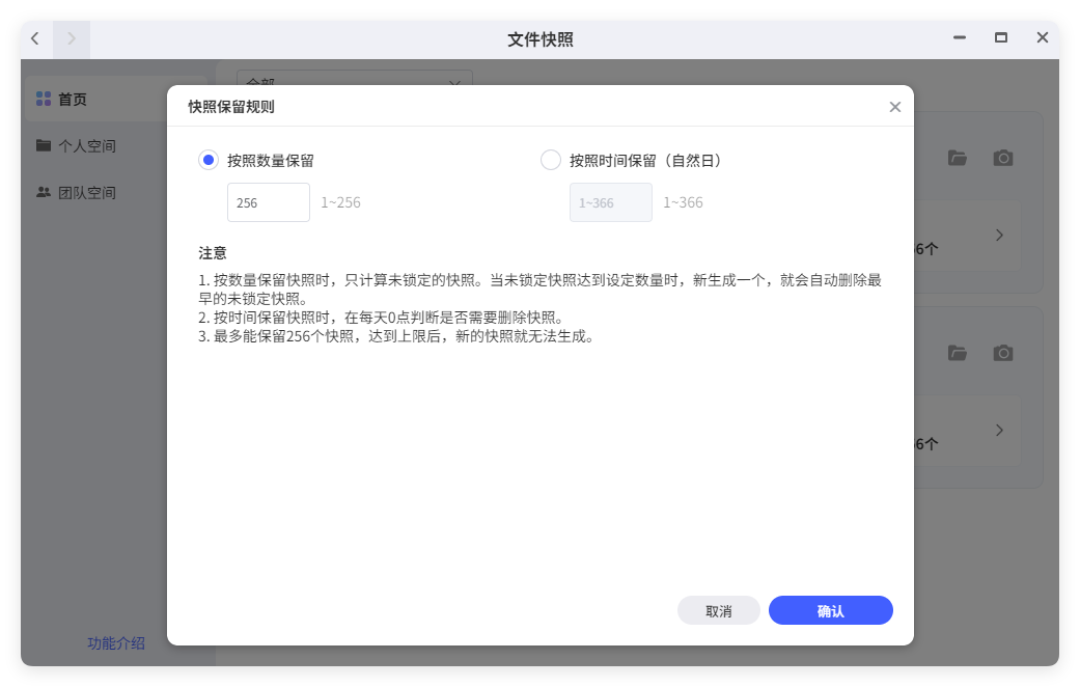
把快照打开。现在主流平台基本都有:群晖 Snapshot Replication 基于 Btrfs 文件系统,最多支持 1024 个版本。威联通长期支持快照,绿联和极空间也都上线了文件快照功能。飞牛则在 2025 年推出了文件快照,误删文件可以直接回滚。快照创建是秒级的,只记录变化量、几乎不额外占空间,中了勒索可以直接回滚到感染前——这是对抗加密的第一道闸。但记住:它只防"文件被改坏",不防整机出事。知乎知乎哔哩哔哩
账号隔离。日常账号和备份账号分开,共享目录给最小权限。Weaxor 的横向扩散,吃的全是"一套密码全网通用"。
收敛公网暴露面。SMB 和管理后台别直接挂公网,远程访问走官方中转、VPN 或内网穿透,管理账号开两步验证。运营商正在回收家宽公网 IP 的当口,这也是顺势合规的选择。知乎
看一眼 SMART。重点盯重映射扇区数有没有在涨。那个 RAID6 案例复盘的最后就一句:现在就检查两件事——备份是否真的能恢复,SMART 里有没有正在增长的坏道。知乎
第 1 层,一块旧硬盘的成本:冷备。找一块闲置盘(涨价潮里旧盘反而成了资产),每周或每两周把真正重要的数据拷一份,然后拔下来收好。离线盘是勒索病毒唯一碰不到的备份,缺点是依赖自觉,设个手机提醒就行。
第 2 层,进阶:异地。知乎上有个很扎实的实践:把 NAS 备份到 800 公里外老家的一台旧机器上。他的经验里最值钱的一条是用 restic 别用 rsync——rsync 是镜像同步,源被加密了,目标也会被同步成加密的;restic 的仓库是追加式的,老快照改不了,攻击者就算拿到写入权限也毁不掉历史版本。代价是首次全量很慢:3.2TB 数据在限速 8MB/s 的上行跑了 9 天,之后每天增量只要 10-40 分钟。两条铁律:仓库密码另外存一份,restic 没有"找回密码"这回事,忘了就是全部数据报废;不想折腾的,可以用群晖 C2、威联通 HBS 这类官方异地备份服务,或者把核心数据加密后传网盘,按年费算清楚成本再选。知乎
第 3 层,习惯:恢复演练。每月随机挑 3 个文件,真的从备份里恢复出来、确认能打开。备份成功不等于能恢复,这是 90% 的人会跳过、也最该做的一步。知乎
四、万一真中招了,顺序别乱
立刻物理断网(拔网线),保持开机留存内存和日志证据,别重启、别全盘查杀——反复跑磁盘检查反而会破坏文件时间戳这类取证依据。知乎
加密文件别乱动,勒索信别随手拷到别的机器打开;
别急着付赎金:付了不保证能解密,还可能被标记二次勒索;先去 No More Ransom 这类平台查该家族有没有现成解密工具;
要找数据恢复,认准"先做只读镜像、一切操作在镜像上"的规范流程;阵列崩了别自行重建——那个 90% 的案例里,客户崩溃后没有继续折腾设备,是结果能到 90% 的重要前提,带着坏道强行重建,90% 很容易变成 40%。知乎
写在最后
那篇异地备份实践文的结尾,问了个值得所有双 11 新 NAS 用户自问的问题:你的数据现在有几份?其中有一份在另一个城市吗?知乎
如果答案是"只有 NAS 里这一份",那不管这次大促你抢到的机器多划算,回家第一件事都不是装影音库,而是把第二份、第三份补上。硬盘还在涨价,等等党已经输了;但比起小朋友的成长视频,一块旧 4T 盘和每月三分钟的恢复演练,真的是这笔消费里最便宜的保险。