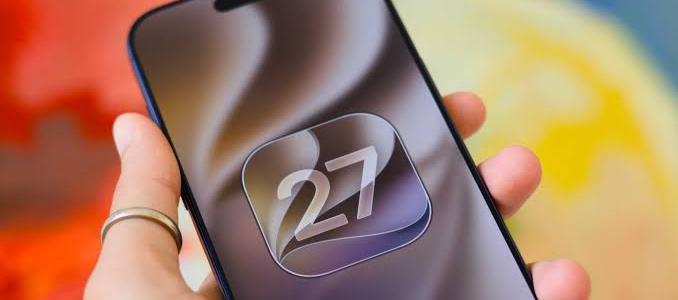
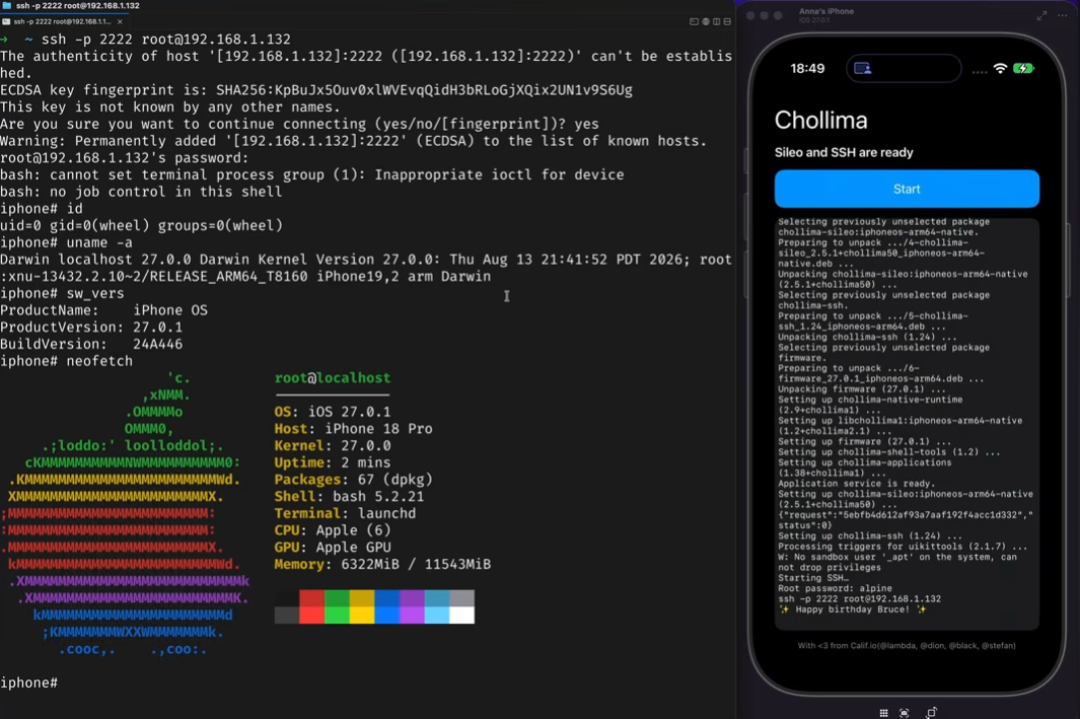
越狱党的心,时隔十年又被撩起来了。10月16日,巴黎 Hexacon 攻防安全大会上,安全研究公司 Calif.io 把一台 iPhone 18 Pro(iOS 27.0.1)现场越狱成功,放的就是越狱圈等了多年的"大招"——完美越狱。知乎
先说这个词的分量。演示里,终端敲出 uid=0(root),装上了 Sileo 越狱商店和各种 tweaks,重启之后越狱还在,不用插电脑、不用每次重新引导——这就是所谓的 untethered 完美越狱。按报道说法,现代 iOS 上做到这一步,还要追溯到 iOS 9 时代。这套持久化越狱代号 Chollima,团队成员里还有 Google 前密码学研究员 Thai Duong,更意外的是,漏洞链的发现过程有 AI(Claude)参与,苹果 iOS 27 的安全说明里都写上了 Calif.io 的名字。知乎知乎
但如果你已经准备动手,先泼盆冷水:没有工具。大会只留了一句 “Everything will be released in due time”,研究方至今没给出公开工具和发布日期。Calif 是靠卖安全评估吃饭的研究公司,不是给粉丝发免费工具的工作室,说得更直白点:这是现场演示,不是你能上手的越狱工具。两者之间的距离,可能比想象中大得多。知乎知乎知乎
有意思的是,前阵子 iOS 圈还真有过一次"官方送越狱":漏洞不在手机,而在苹果 TSS 签名服务器配置错误,把本该只给研究机的高信任权限发给了普通 iPhone。9月13日由圈内大佬 roooot 放风,10月9日开发者 opa334 用 iPhone 17 Pro 亲测成功,直言这是"近十年最疯狂的 BUG"。不过这条通道已被苹果在服务器端封死,故事已经翻篇。知乎
所以普通人真正该警惕的,是另外两段演示:攻击者在 Signal 里发一份"简历 PDF",点开即执行代码;iMessage 塞恶意附件,聊天记录被外泄。越狱能力今天没到你手里,但攻击链是现成的。给你的建议就四条:不乱开陌生人发的文件附件;有正式安全更新就升;别装来路不明的描述文件、企业证书和 IPA;看到"iOS 27 一键越狱"收费群,直接绕开。这两天要是看到让你装描述文件、买企业证书或者进付费群的东西,先别信。网上任何声称能越狱 iOS 27 的工具基本都是恶意软件。记者、高管这类高风险人群,可以顺手打开 2FA 和锁定模式。知乎知乎
完美越狱回归,是安全研究的里程碑,但对多数人来说,越狱早已是小众爱好。这次热闹可以放心看,先把自己手机上的洞堵好,才是最有价值的动作。