

想象一个场景:你从"官方授权渠道"买了台硬件钱包,助记词手抄锁进抽屉,从没点过钓鱼链接——一夜之间,资产归零。
这不是反诈短片脚本,是今年10月一批Ledger用户撞上的真事。多家链上机构的统计口径在8600万到9400万美元之间,Ledger至今没有确认最终损失规模。知乎
正品设备,被人在路上"开了个孔"
被盗设备几乎都购自CryptoBilis,Ledger在马来西亚、印尼、菲律宾的官方授权经销商,合作了五年。不是山寨,不是杂牌,是正规渠道的正品被动了手脚。知乎
事件发酵后,Ledger确认至少一台用户设备里存在未经授权的硬件植入物。更直观的展示来自前Mt. Gox CEO Mark Karpelès晒出的拆解:外包装、封条完好无损,屏幕和主板之间塞进了一块小模块,带微控制器、eSIM和蜂窝通信。你初始化时屏幕亮起助记词让你抄写的那一秒,这块模块负责"看",负责往外传。知乎知乎微博
最瘆人的地方是,它不改设备里的任何数据,厂商的固件和硬件自检抓不到它。安全芯片也没被攻破,被偷的恰恰是协议里"必须上屏给人抄"的那一步。 安全设计全部成立,屏幕成了泄露口。动手脚的也不止一家店,新加坡樟宜机场买到的一台Ledger Flex里,同样发现了改装的显示屏连接器和蜂窝模块。知乎知乎
今年的学费,是双份的
7月底的Coldcard事件里,一个潜伏五年的固件bug被批量利用。代码迁移时硬件随机数被误关,种子改用软件伪随机数生成,攻击者不用碰设备,把这有限的种子可能逐一算一遍,就能反推出私钥。约4585个地址、近8900万美元因此丢失。知乎知乎知乎
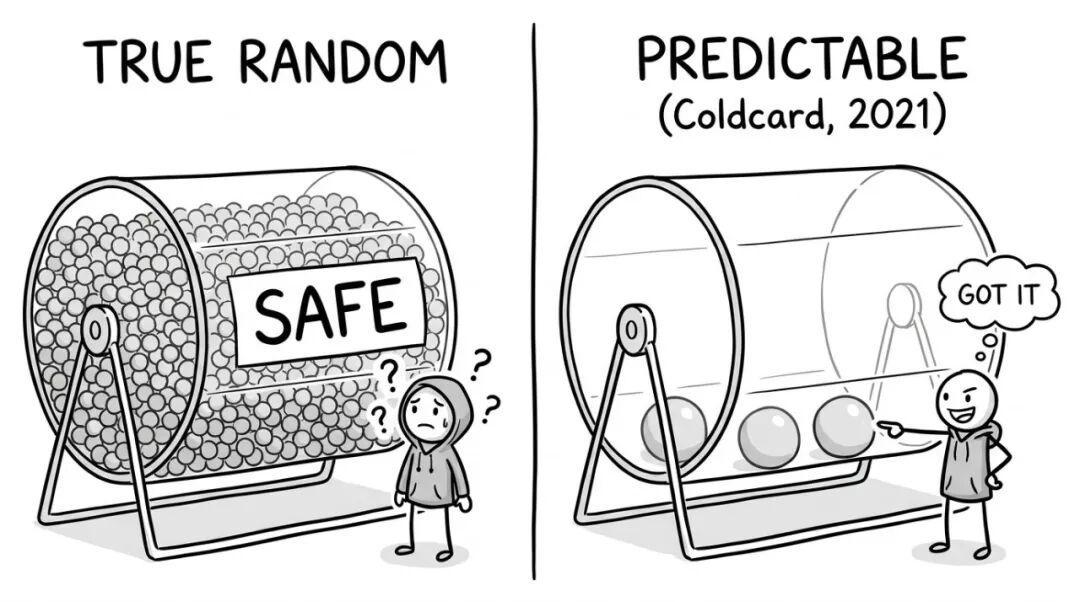
两件事加起来,损失以亿美元计,但两起事故都不是BIP协议本身被攻破。Coldcard那起,是软件实现出了洞;Ledger这起则是物理供应链被渗透。SafePal联创Harry讲得很直白:只要控制中间环节,重新开模做一套外壳、把封条复原,“在工业上并没有很高的门槛”。供应链攻击的成本,就是"从出厂到你手上"这段没人能替你担保的路。知乎知乎
年末装备季,把这几条打勾再拆封
只认官网下单、官方仓直发。中间环节越少越好,这是唯一铁律。"授权名单"今年已经证明不等于保险箱,出事的就是名单内的正规经销商。年关代购送礼,机场店、第三方店铺直接跳过。
先验真,再通电。到手先跑厂商的正品校验流程(Ledger genuine check、Trezor等同类设备都有类似机制),再看封条质感、序列标签。警惕"激活即抄词"的老套路:提前激活、抄走助记词、重新封装,赌新手直接充值。知乎
买过没配置的,先停手。Ledger官方口径:近90天内从涉事经销商购入的设备,未初始化就别碰;已设置的,迁移到一套全新助记词初始化的新设备。保留设备和交易记录,需要时报警。知乎
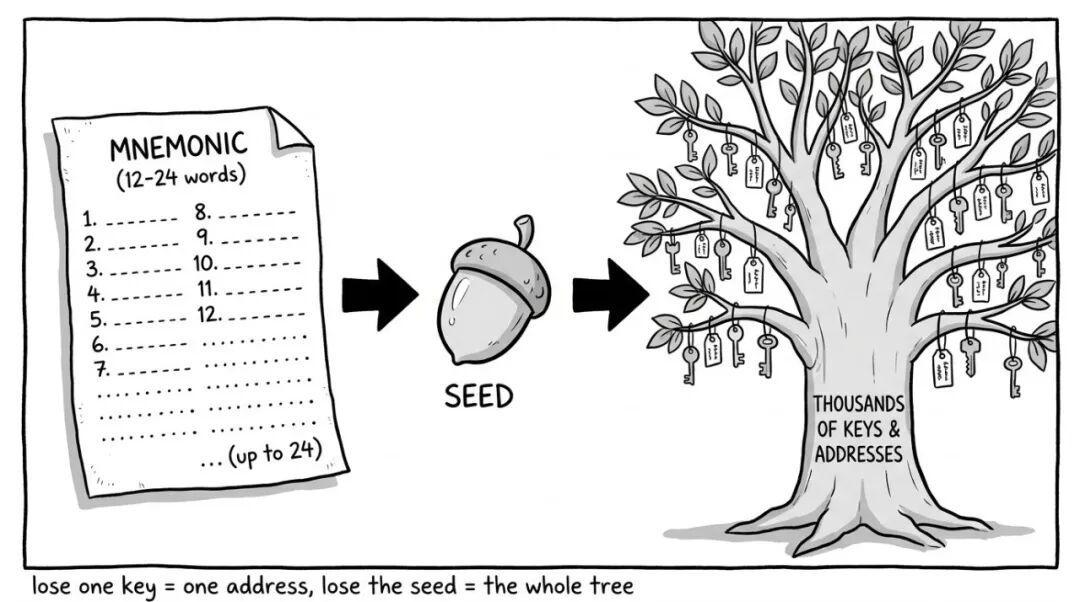
把Passphrase用起来。它是助记词泄露后的最后一道保险。这次Coldcard事件里,提前用骰子造词、配了强Passphrase的用户基本没被波及。注意两个坑:大小写和空格都敏感,错一个字符打开的就是一套全新"空钱包",先排查别急着喊被盗;Passphrase和助记词必须分开保管,别刻在同一张金属卡上。知乎
助记词卫生。不拍照、不上云、不让人围观初始化。屏幕亮词的那一秒,暴露的就是那一秒。
年关入手季开启前,硬件钱包防的是远程黑客,防不了物理拆改——这是今年用近两亿美元学费写成的教训。拆封之前,花十分钟把渠道和封条过一遍,可能是今年性价比最高的一次安全投资。
当前文章无评论,是时候发表评论了