群晖中勒索,黑群晖用户却别光看——今晚请做这3件事
一觉醒来,八年的照片被锁了。
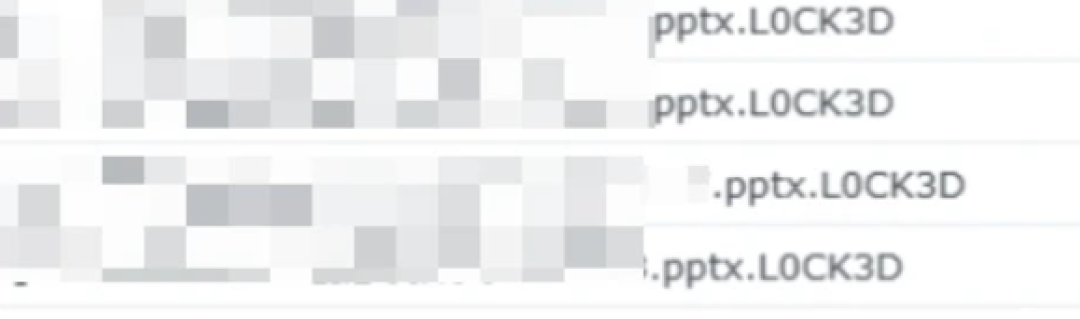
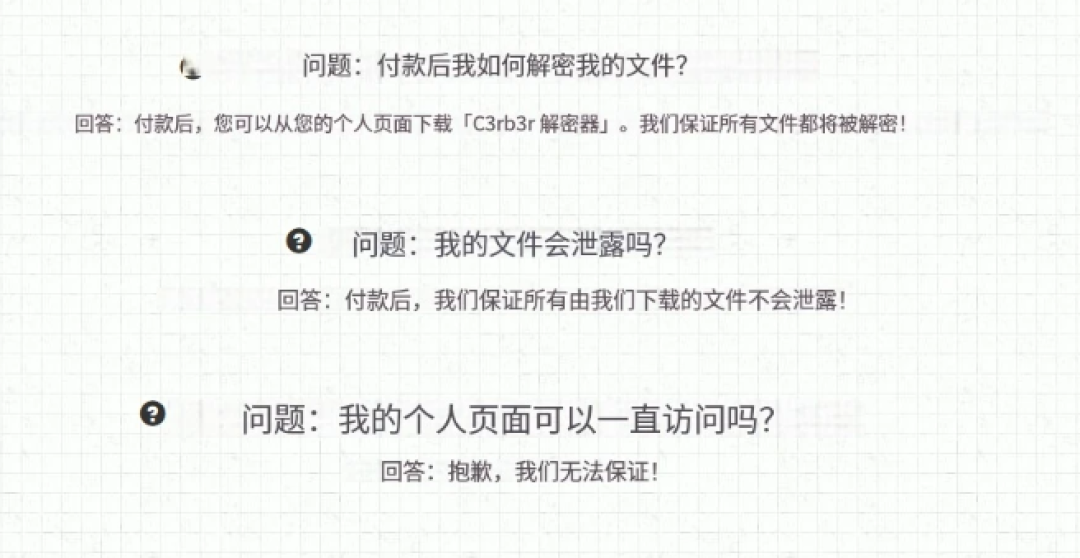
10月28日起,群晖相关群里开始刷屏同款求助:共享文件夹里的文件统统被加密成".L0CK3D"后缀,每个目录还写入名为read-me3.txt的勒索信。赎金明码标价0.085 BTC,五天之内不付就翻倍。最肉疼的那批人,盘里存着八年的照片、孩子的视频、十年的工作文档——骂都没处骂,因为管理界面确实就挂在公网上。网易知乎知乎
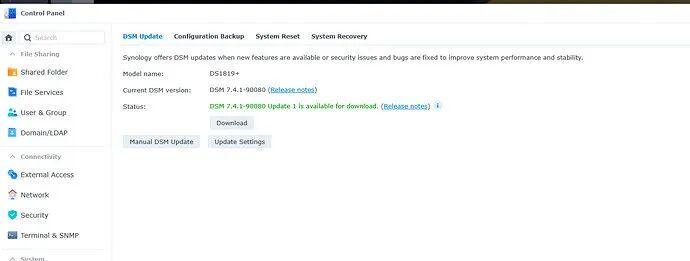
勒索软件叫C3RB3R,安全厂商的分析口径一致:老牌Cerber家族的最新变种。归因却对不上——群晖官方认为,黑客利用的漏洞已在2024年12月修复,并非DSM系统的零日漏洞。360的说法则指向9月曝光的两条CVSS 9.8严重漏洞,不需要任何账号密码就能远程读写NAS上的文件。两边说法确实对不上。更扎心的是,有人反馈升级到了最新版以后依旧还是被勒索。但记住:最新版中招≠最新版一定有0day,套件和凭据泄露都还在查。唯一的共识:中招的机器,管理端都能被公网直接访问。网易知乎知乎知乎知乎
而垃圾佬最扎心的不是"哪个洞",是没法更新。 圈里主力是黑群晖:Gen8微服、蜗牛盒子、155元瘦客户机,还有人挂着用了快8年的DSM 6.1.7。换引导全机重调,只能趴在旧版本上——群晖列出各分支的最低安全版本,从DSM 6.2一路排起。垃圾佬机柜里一半机器都在"中了名单却没胆更"的区间。“先有飞牛,后有群晖”,DIY圈同一个楼栋,谁也笑不了谁。网易
今晚花30分钟,查三件事:
先断公网暴露。 打开路由器的端口转发列表,5000/5001/22的映射全删——那是扫描器的门牌号;没有公网IPv4也别侥幸,运营商默认给的IPv6一放行,跟裸奔没区别。群晖官方的紧急预警,第一条就是尽可能关闭外网访问。知乎
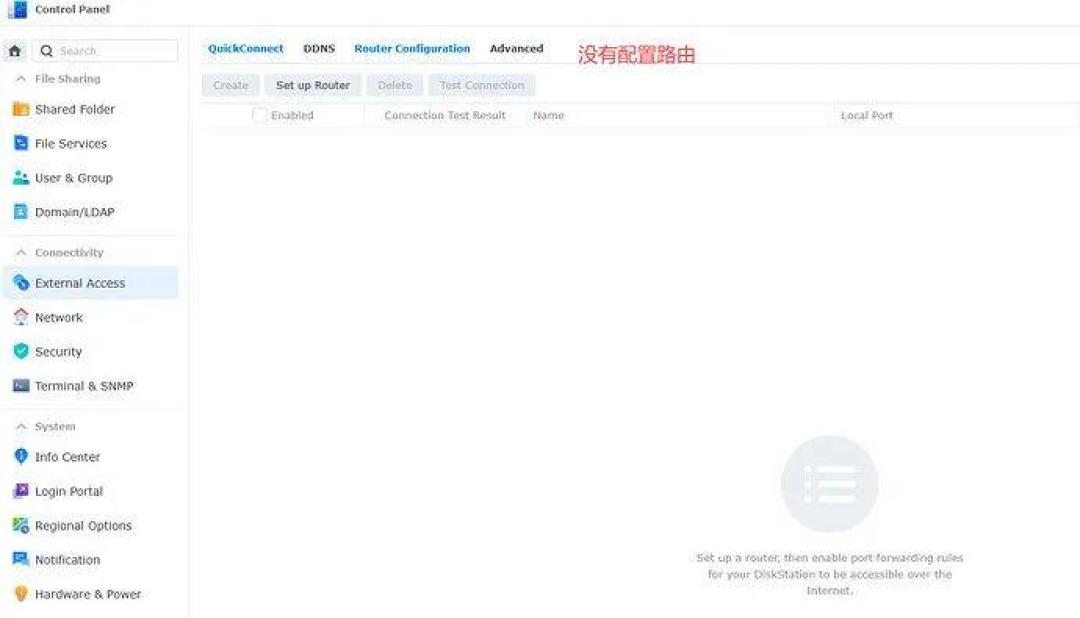
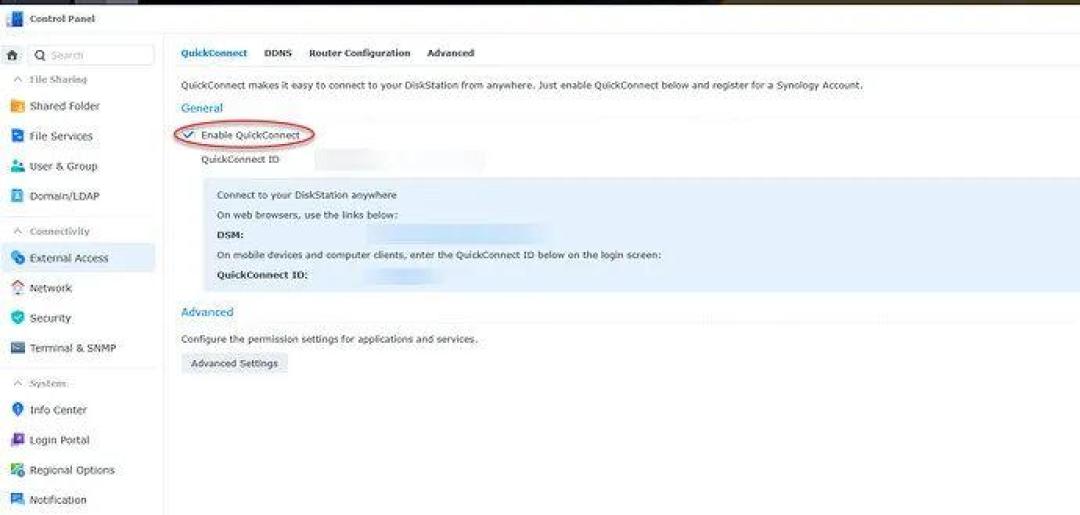
远程入口要藏,不要亮。 外网访问换Tailscale、ZeroTier这类加密隧道,原则就一句:在公网上尽量把你的NAS隐藏起来。至于输入nasID就直报公网IP那类"便利"中继功能,先关掉为敬。知乎知乎
备份要拔线的。 这波不少中招机器,长期在线可写的本机备份被连锅加密。冷备份加不可变快照才是底牌——而且备份要真机试过还原才算数。知乎
已经中招的:别急着重启,别kill进程。 加密还在跑的时候密钥可能还留在内存里。千万别急着结束进程,先拔网线保现场,再谈取证。10月30日挂上GitHub的开源工具c3rb3r-rescue,就是靠内存残留材料完整解密了近49GB备份。但它不是通用解密器,钥匙得从你自己机器里捞。认真做过样本的人提醒更直接:不要付费,交了赎金很多人拿不到钥匙。哔哩哔哩网易知乎
捡垃圾的快乐不该停在"能点亮"。便利排最后,备份排最前——群晖这次交的学费,垃圾佬的机房得整份收下。