这几天群晖圈分成了两派。
一派被「全网 0day、最新 DSM 7.4.1 全中招」吓得手忙脚乱,关映射、关 QC,连家里电视的远程访问都断了;另一派很松弛:「我补丁升到最新,稳了。」
官方结论已经落地:不是 0day。但松弛派先别急着开香槟——这轮勒索,真正把人炸飞的从来不是 0day,而是自家埋着的三颗老雷。
先核实传闻。10 月 28 日前后开始,文件后缀突然变成 .LOCK3D,勒索信叫 read-me3.txt,「全网 0day」的说法随之刷屏。10 月 30 日群晖安全团队研判公布:黑客利用的是 2024 年 12 月就已修复的漏洞,并非新版 DSM 的零日漏洞,要求用户立即更新并开启自动更新。360 也把一批样本的入口指向 9 月就已公开、且已出补丁的高危漏洞,典型「1day」。但 Solar 的报告写了:已有受害者升到 DSM 7.4.1-90080 Update 1,报告同时注明「最新版中招 ≠ 最新版一定有 0day」,套件、凭据、暴露服务仍在排查。证据只能走到这里,所以「更新了就高枕无忧」同样不能画——升级不是金牌。微博微博微博知乎
再定位三颗雷,这才是真正炸人的东西。
一、DSM 裸挂公网。端口映射、直连、QuickConnect 都算——连从没做过映射、只留了 QC 的人,这轮都在后怕,暴露面比你想的缺口多。哔哩哔哩
二、补丁慢、套件杂。官方口径里系统内置 PHP 风险极低;危险的是你在套件中心自己装的 PHP 生态,这也是这轮不少受害者被指的「进门路」。微博
三、备份盘长期在线可写。这是最扎心的一条——勒索场景里「在线备份」不是解药,是放大器,经常跟着主盘一起被加密。移动硬盘插上去一整个星期?一颗子弹打两只鸟。知乎
第三,怎么分辨自己中没中招?一句话:别赖网。QC 连不上,可能只是路由器电源被踢了(真有人虚惊成这样)。真正的中招特征是:共享文件夹凭空多出 read-me3.txt、文件后缀集体被改、系统分区被加密导致 DSM 起不来、硬盘风扇突然起飞。知乎知乎微博微博
最后,今晚就做的自查清单,5 步。
① 对照官方安全通告把 DSM 版本查一遍,补上补丁并开启自动更新;
② 卸载套件中心里不用的东西,关掉不需要的端口映射和远程服务,只保留真正要用的那一个入口;
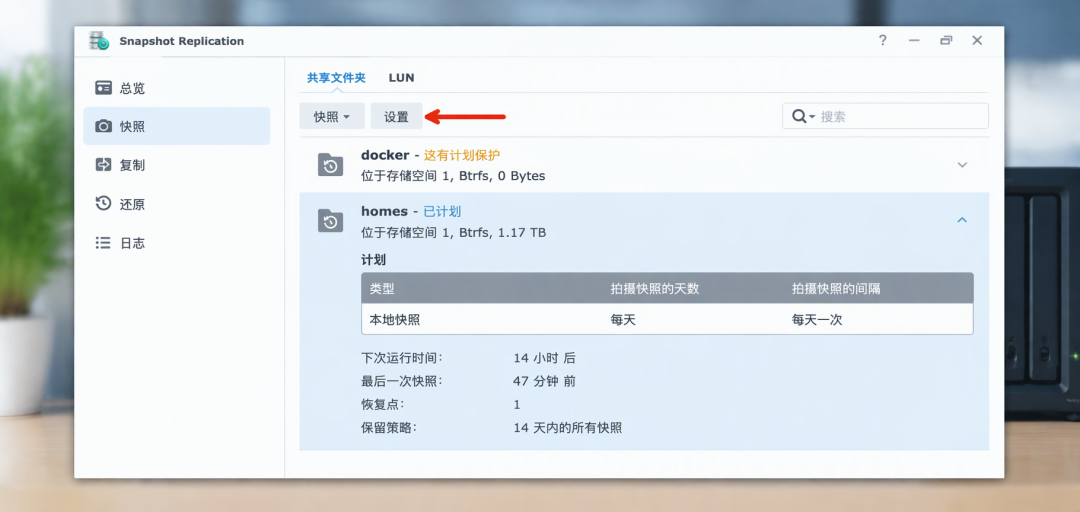
③ 打开快照——免费、不占空间,却像用户说的「没有一个人用」,最好再叠一层不可变快照 / Write Once,中了招它也删不掉;
④ 给备份盘做一次真机还原演练,确认「任务显示成功」的备份不是还原出来空壳,然后拔掉、保持离线;
⑤ 已经中招的,按厂商顺序走:先隔离、再取证、后恢复,留好样本联系群晖技术支持,别急着重装系统把它「先跑起来」。知乎微博
家用 NAS 的安全感,从来不是「我已经是最新版」六个字给的,而是别裸挂公网、补丁套件跟得上、离线备份真能还原,这三件事叠出来的。